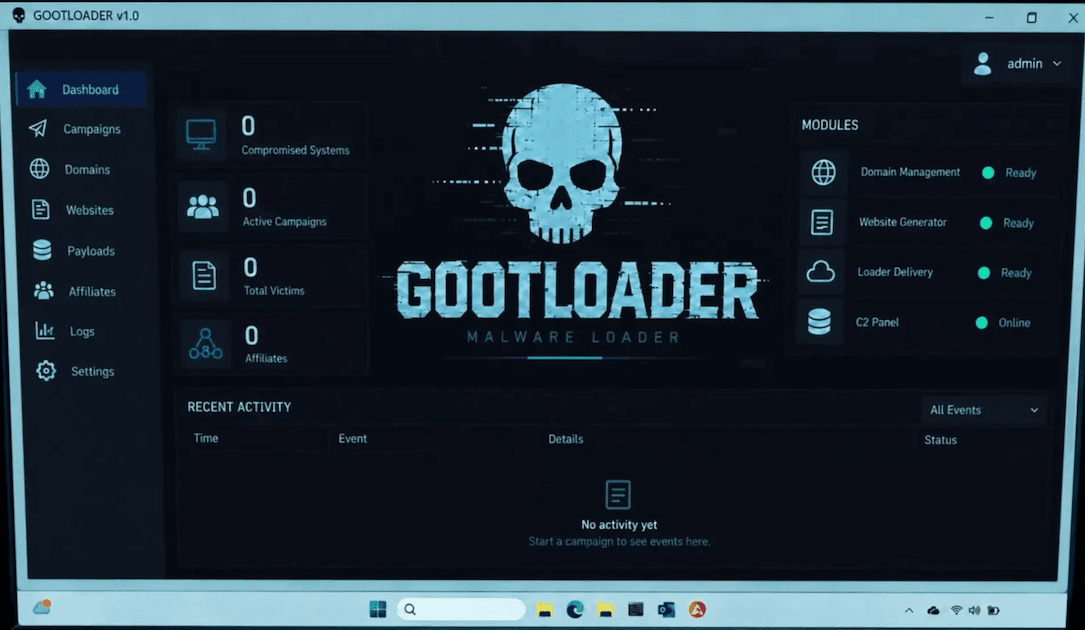
DOJ: Gootloader wykorzystany w co najmniej 44 atakach ransomware o wartości 29 milionów dolarów od 2018 roku
Amerykański Departament Sprawiedliwości ujawnił szczegóły operacji wymierzonej w infrastrukturę malware Gootloader, który służył do infekowania tysięcy urządzeń i sprzedaży dostępu grupom ransomware.
W ramach międzynarodowej operacji Operation Endgame, służby ścigania rozbiły rozległą infrastrukturę wykorzystywaną przez złośliwe oprogramowanie Gootloader. Akcja doprowadziła do przejęcia ponad 100 serwerów, 257 domen oraz zneutralizowania sieci wykorzystywanej przez StealC, Gootloader i CastleRAT. Według danych DOJ, Gootloader działa od 2018 roku i zainfekował około 25 000 urządzeń na całym świecie.