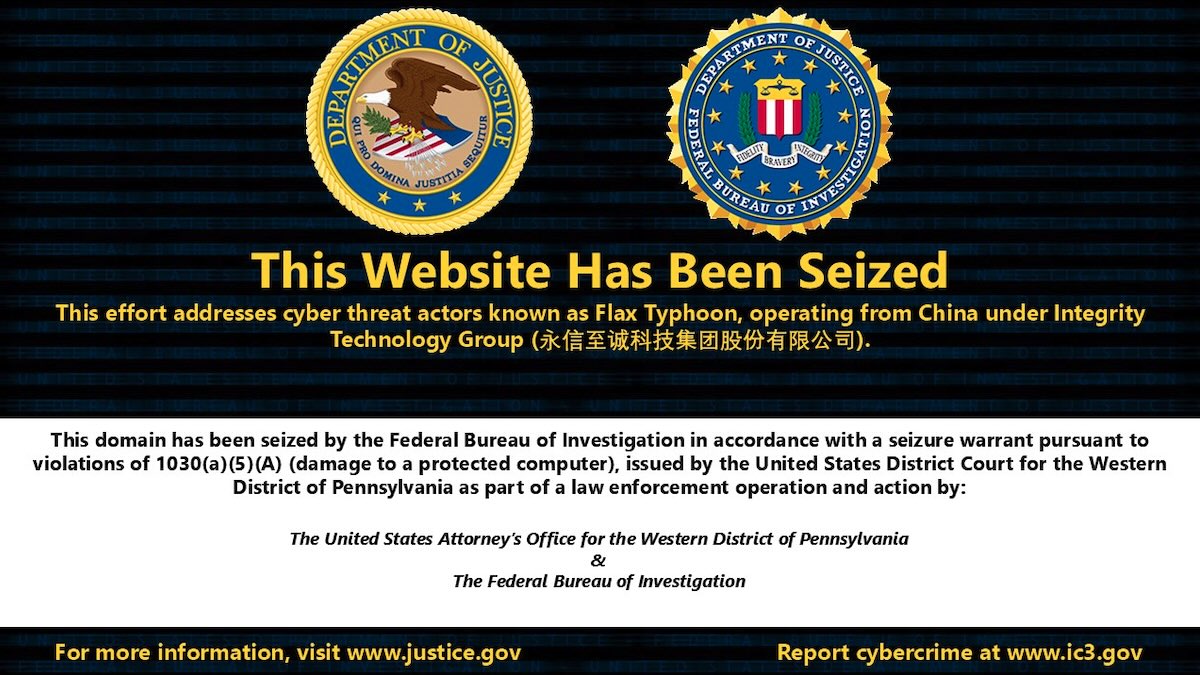
Stany Zjednoczone ogłosiły przejęcie domen i rozbicie infrastruktury wykorzystywanej przez Integrity Technology Group do wspierania chińskich grup APT, takich jak Flax Typhoon. Kluczowym elementem operacji było unieszkodliwienie narzędzia MicroScan, służącego do skanowania podatności, oraz FishHub, umożliwiającego infiltrację sieci poprzez spear phishing i eksfiltrację danych.
MicroScan to zaawansowana aplikacja w Pythonie zawierająca ponad 1300 skryptów do testów penetracyjnych. Narzędzie to było wykorzystywane do wyszukiwania luk w popularnych usługach, takich jak Apache Struts, Jenkins, OpenSSL, WordPress czy WebLogic. Do rozpoznania ofiar wykorzystywano również botnet IoT zbudowany w oparciu o wariant malware Mirai.
Ataki wymierzone były w szerokie spektrum podmiotów, w tym w amerykańskie firmy energetyczne, organizacje pozarządowe, uniwersytety w Tajwanie oraz lotniska w Japonii i Polsce. Napastnicy skupiali się na kradzieży poświadczeń oraz danych z poczty elektronicznej, zarówno z systemów lokalnych, jak i chmurowych.
Po uzyskaniu dostępu, grupy APT stosowały m.in. narzędzie SoftEther do utrzymania obecności w sieci oraz specjalistyczne skrypty do wyciągania danych z Active Directory i skrzynek e-mail. Amerykańskie służby przejęły szereg domen wykorzystywanych przez sprawców, co ma znacząco utrudnić ich dalszą działalność operacyjną.