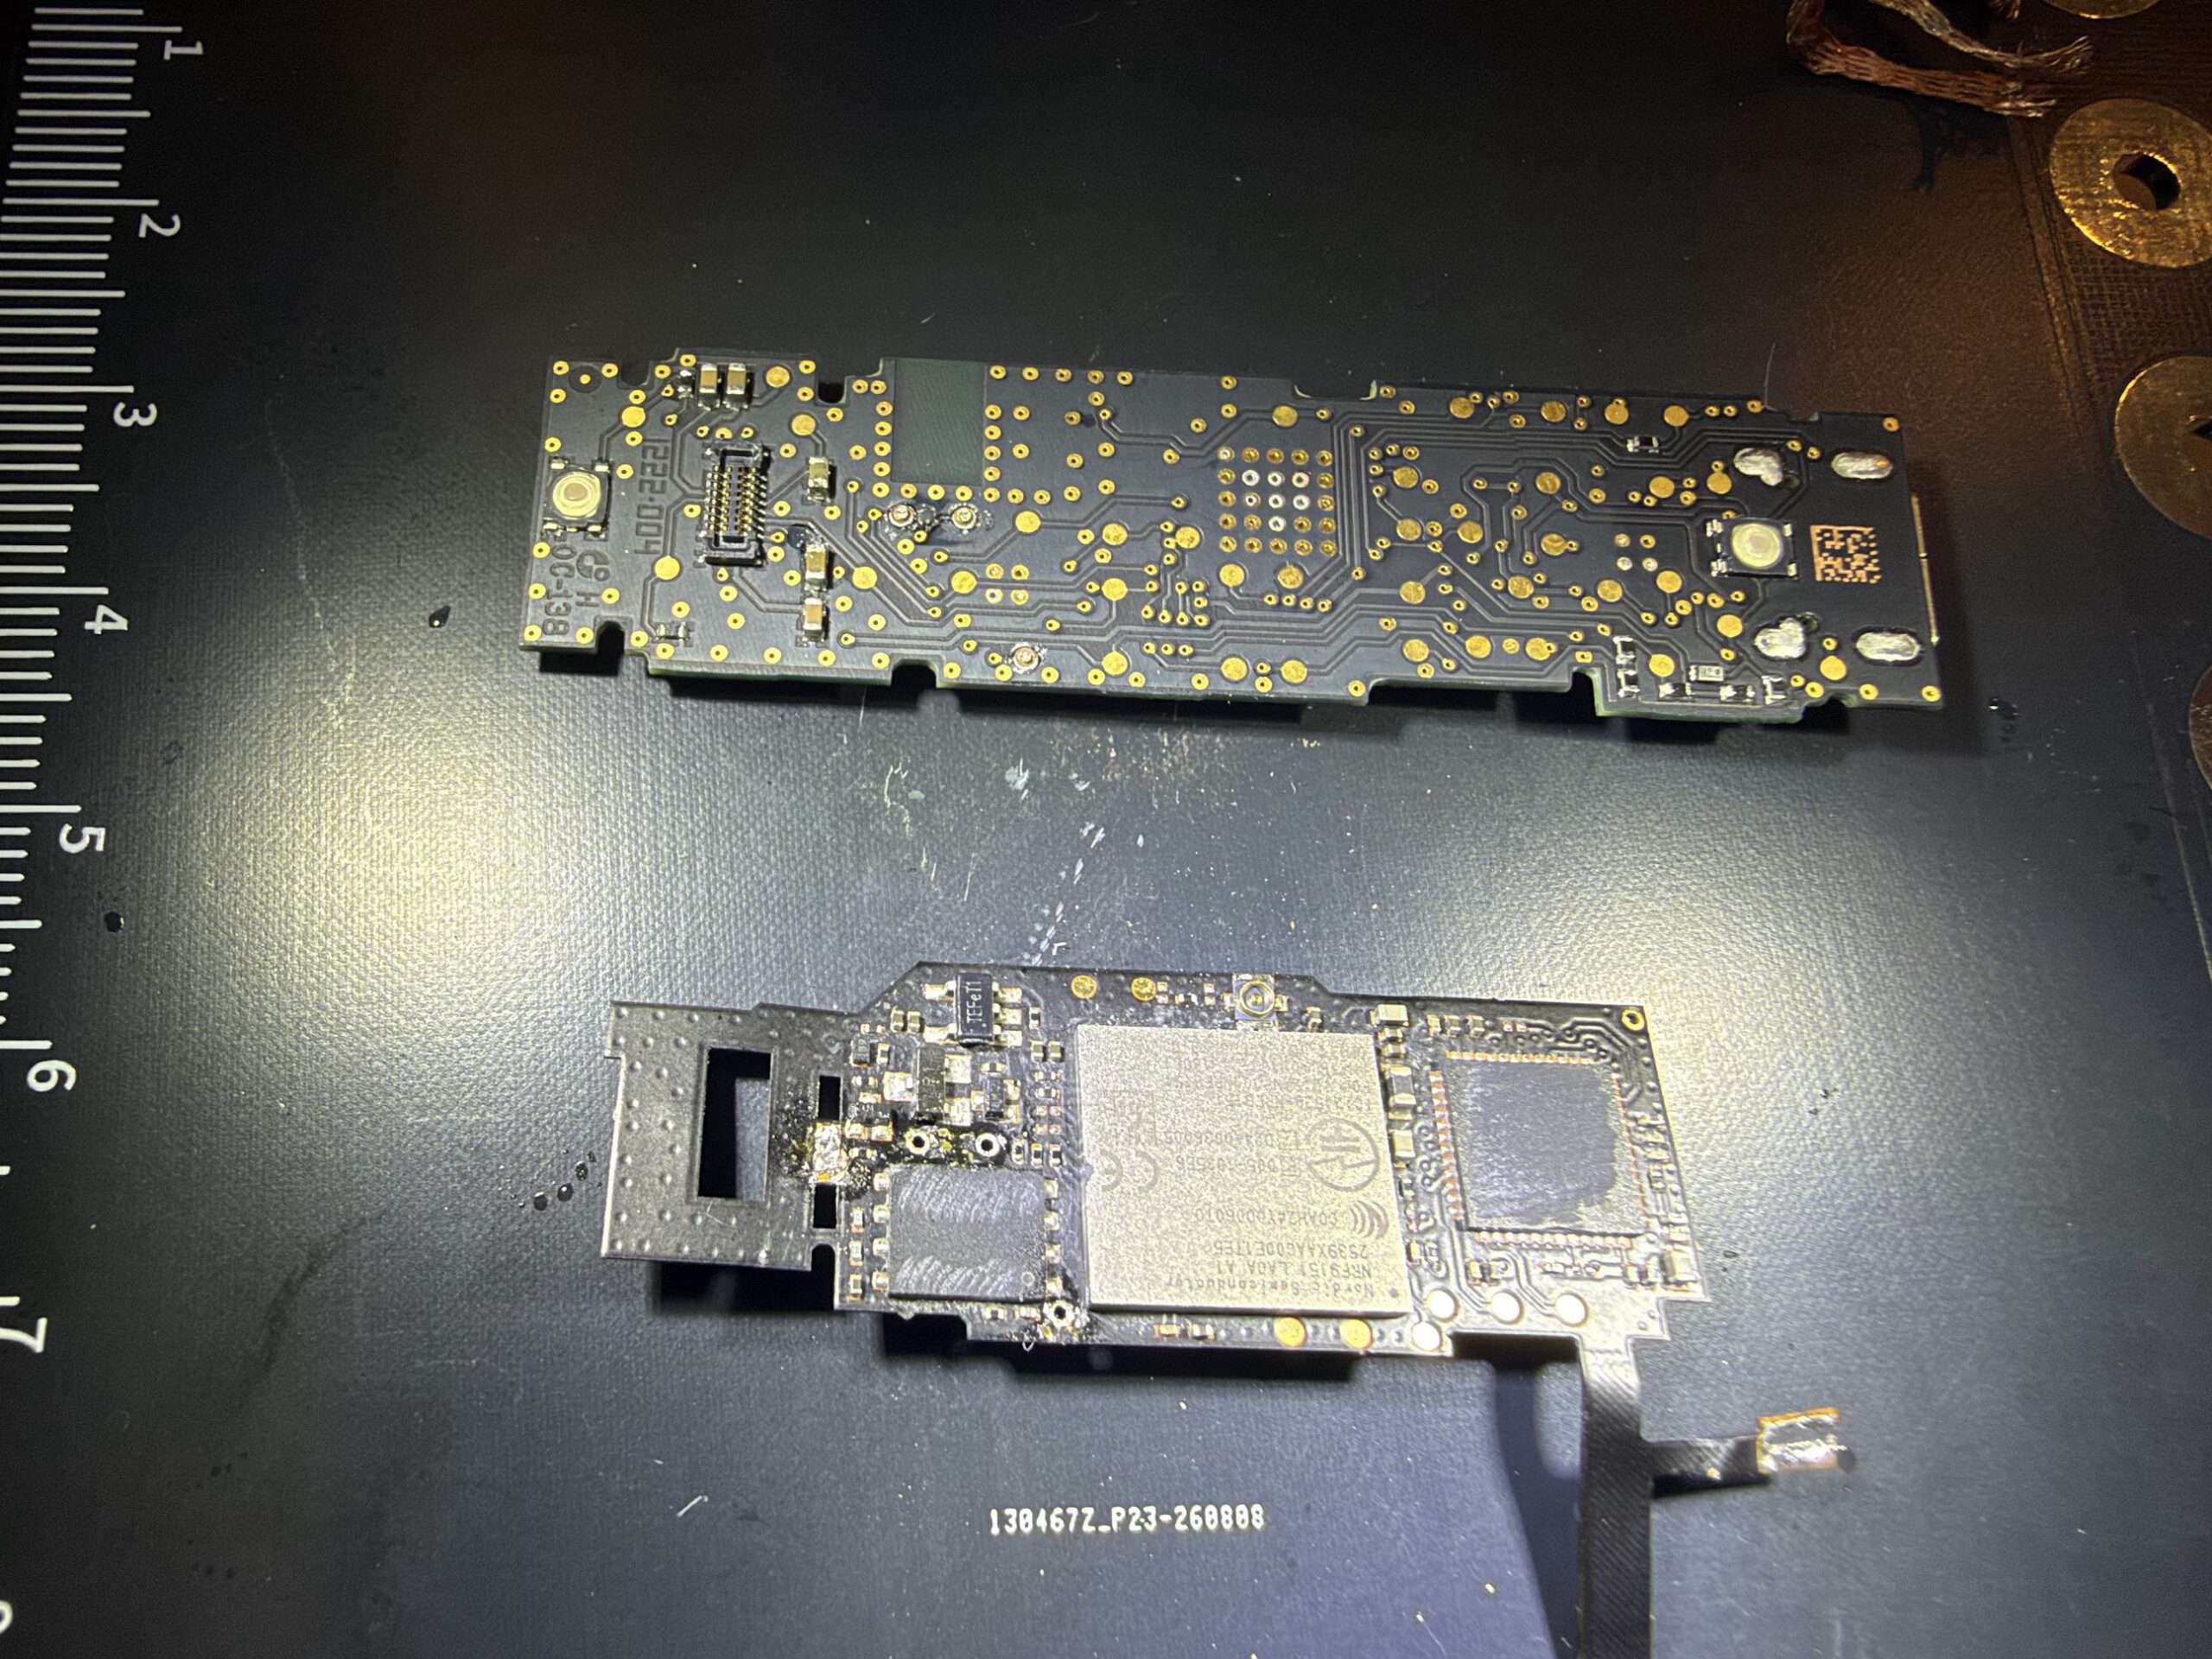
Doszło do wyrafinowanego ataku na łańcuch dostaw, wymierzonego w autoryzowanego sprzedawcę portfeli sprzętowych Ledger – firmę CryptoBilis. Napastnicy modyfikowali oryginalne urządzenia w magazynie, instalując w nich sprzętowe backdoory. Implanty te pozwalały na przechwytywanie komunikacji między ekranem LCD a resztą elektroniki, co umożliwiało odczytanie wyświetlanych użytkownikowi 24 słów seed. Skradzione dane były przesyłane do atakujących za pomocą wbudowanej karty eSIM. Szacuje się, że w wyniku tej operacji mogło zostać skradzionych aktywów o wartości około 300 mln PLN. Choć główny cel ataku dotyczył rynku azjatyckiego, odnotowano również przypadki występowania takich implantów w Europie.
Przechwytywali w magazynie kryptowalutowe portfele sprzętowe Ledger, następnie dokładali ❌ backdoora. Zuchwała i skuteczna akcja.
Akcja była wycelowana w dostawy od autoryzowanego sprzedawcy Ledgera – tj. od firmy CryptoBilis. Sama firma została kupiona w tym roku przez Chińczyków. Budzi to pewne obawy, chociaż na obecną chwilę nie ma twardych dowodów, że było to…