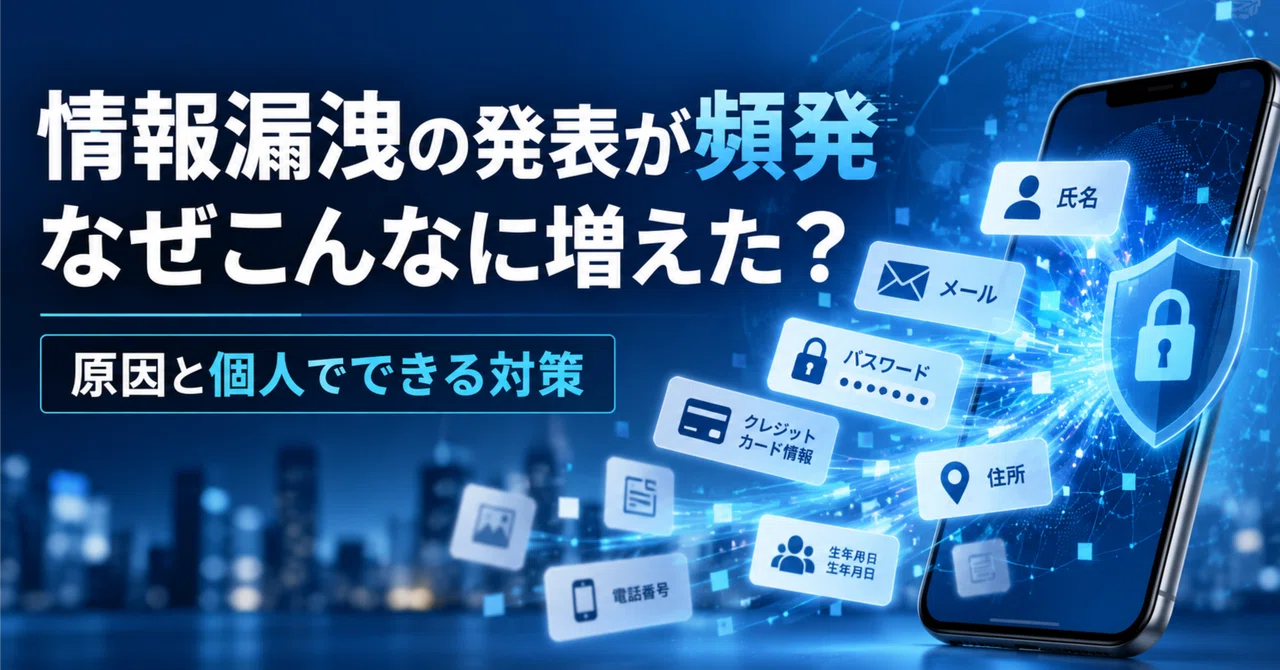
Artykuł wyjaśnia, że częstsze doniesienia o wyciekach danych nie muszą oznaczać gwałtownego wzrostu liczby samych ataków. Jednym z kluczowych czynników jest zmiana przepisów, które nakładają na firmy obowiązek raportowania incydentów i informowania o nich poszkodowanych osób.
Autor wskazuje na kilka przyczyn tego zjawiska: wzrost zagrożeń typu ransomware i ataków na łańcuch dostaw, postępującą cyfryzację oraz gromadzenie coraz większej ilości danych w chmurach. Podkreślono również, że wycieki nie zawsze są wynikiem zaawansowanego hackingu – często przyczyną są błędy ludzkie, takie jak błędna konfiguracja usług chmurowych czy przypadkowe wysłanie dokumentów.
Tekst zwraca uwagę na ryzyko wtórnych ataków, w których przestępcy wykorzystują informację o realnym wycieku, by podszywać się pod firmy i wyłudzać dane poprzez phishing. Wskazano konkretne kroki, jakie mogą podjąć użytkownicy, aby ograniczyć skutki ewentualnego przejęcia ich danych przez osoby nieuprawnione.