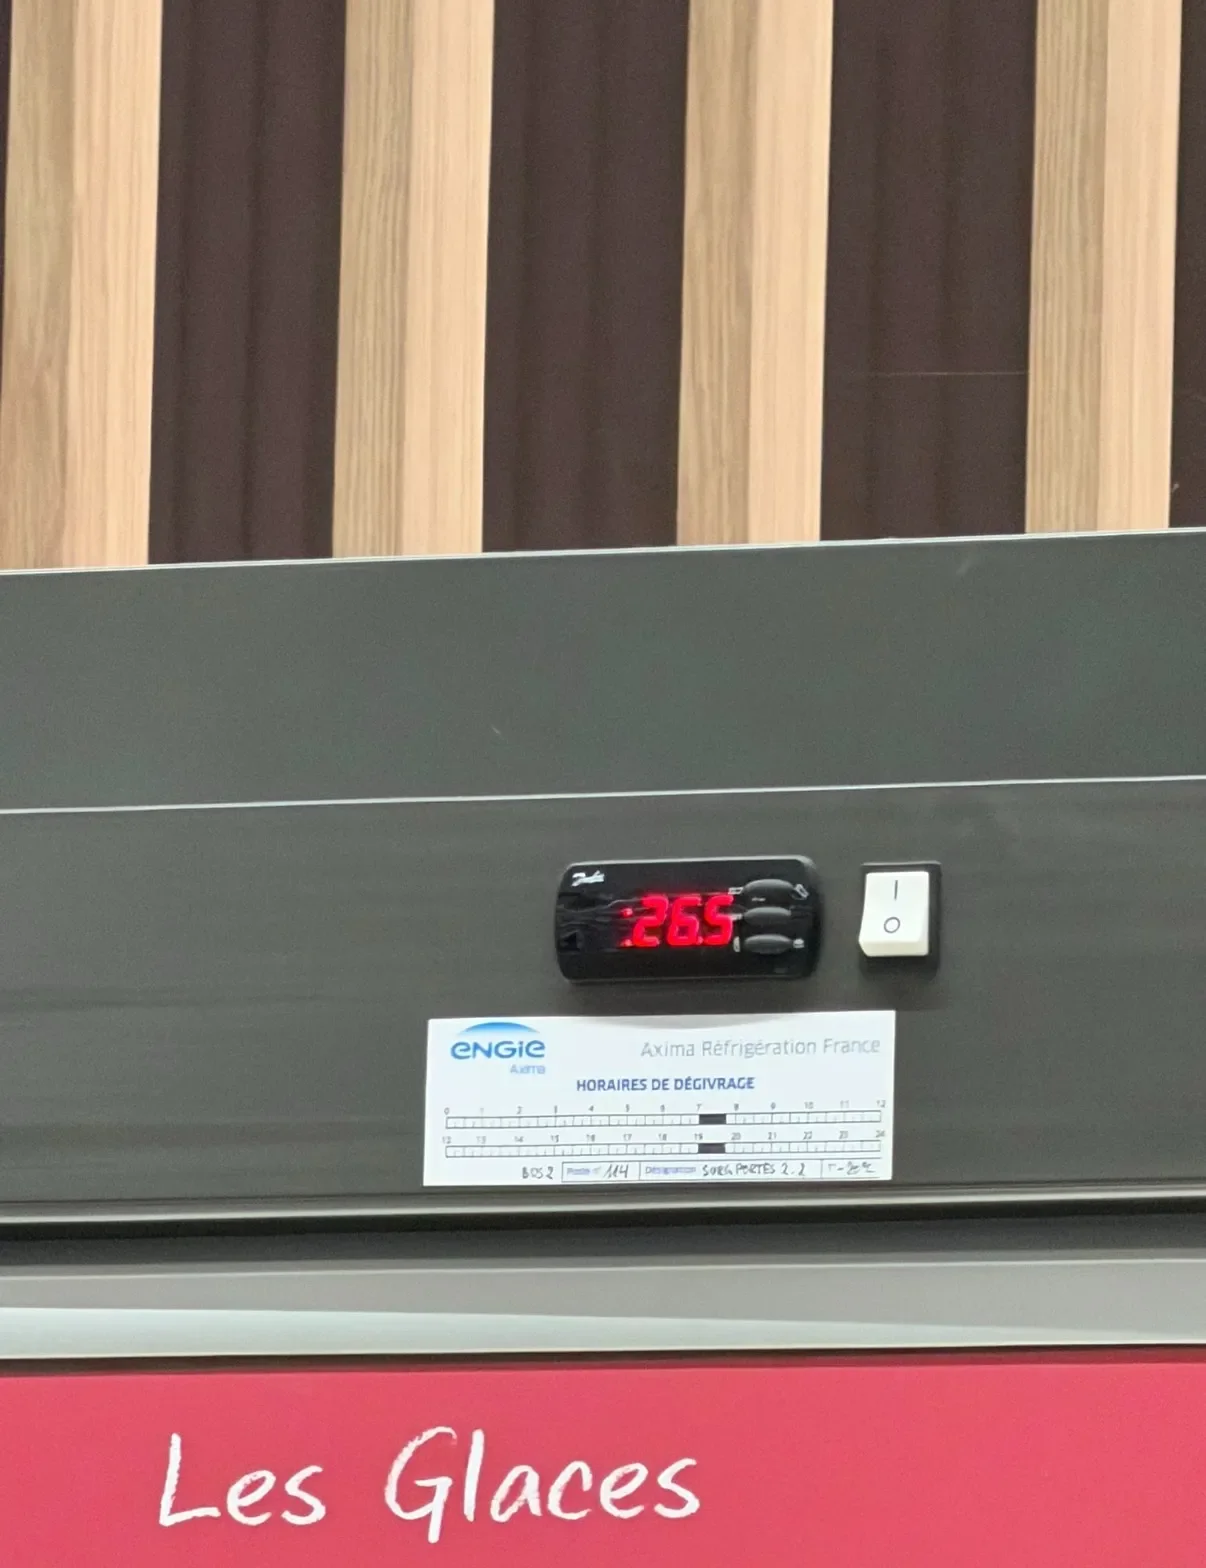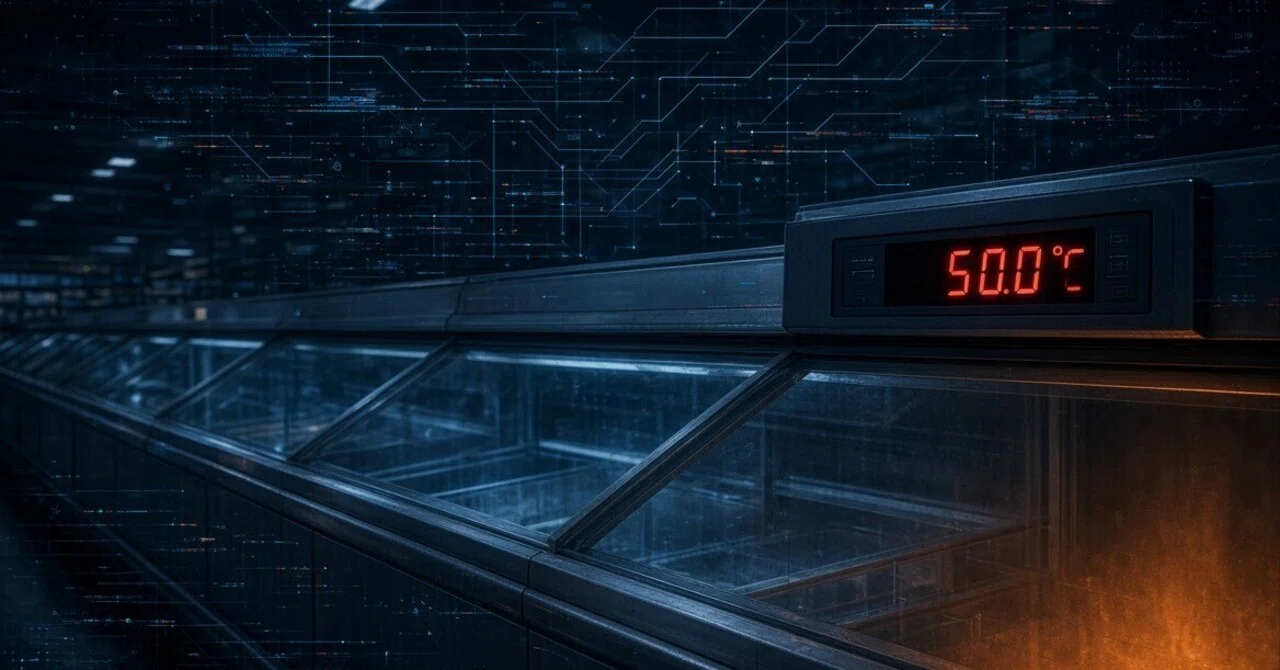
Doszło do masowego cyberataku na systemy sterowania chłodnictwem w wielu francuskich supermarketach, w tym sieciach Intermarché i Super U. Napastnicy nie kradli danych, lecz uderzyli bezpośrednio w infrastrukturę OT (Operational Technology), manipulując parametrami fizycznymi urządzeń. Poprzez zdalne przejęcie kontroli nad systemami Danfoss, hakerzy wymusili ciągłe działanie funkcji rozmrażania, co zamieniło lodówki w grzejniki nagrzewające się do 50°C. Skutkiem było błyskawiczne zepsucie się świeżej i mrożonej żywności w setkach sklepów.
Atak dotknął głównie starsze modele kontrolerów, takie jak serie AK-SM800 i AK-SC355, które często nie otrzymują już aktualizacji bezpieczeństwa. Podejrzewa się wykorzystanie luk typu authentication bypass (CVE-2025-41450) oraz command injection (CVE-2025-41451) w nowszych wersjach lub po prostu słabo zabezpieczonych interfejsów zdalnego zarządzania. Straty finansowe w pojedynczych placówkach liczono już w setkach tysięcy euro, a skala całego kraju może sięgać milionów.
Francuska agencja ANSSI prowadzi dochodzenie, a sprawa została uznana za poważne przestępstwo cybernetyczne uderzające w bezpieczeństwo żywnościowe. Incydent ten pokazuje rosnące zagrożenie wynikające z wystawiania systemów sterowania przemysłowego bezpośrednio do sieci internetowej w celu ułatwienia zdalnego monitoringu.