Menedżery pakietów mają problem z integralnością kodu
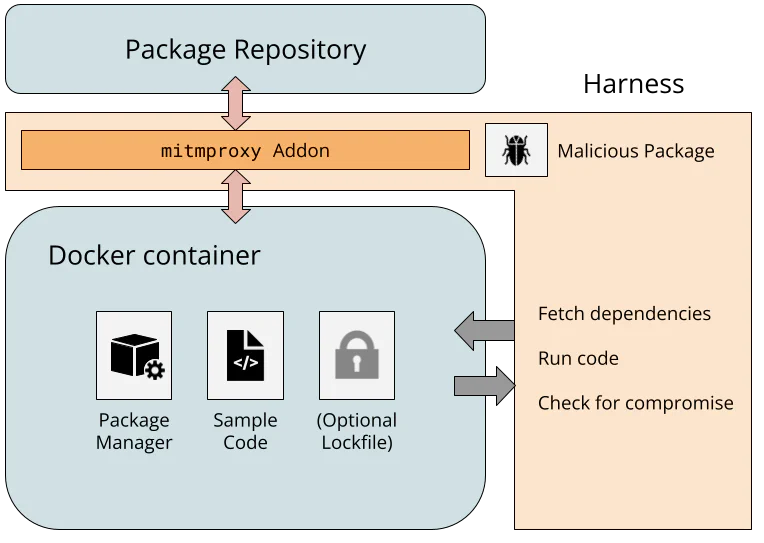
Badanie 25 popularnych menedżerów pakietów wykazało, że większość z nich nie chroni skutecznie przed wstrzyknięciem złośliwego kodu przez przejęte repozytorium.
Autor zwrócił również uwagę na problem braku szyfrowania w niektórych narzędziach, czego przykładem jest cpanminus dla języka Perl, który domyślnie korzysta z niezabezpieczonego protokołu HTTP. Pozwala to na łatwą manipulację ruchem sieciowym i wstrzyknięcie złośliwego kodu bezpośrednio podczas pobierania zależności. Badanie podkreśla, że deweloperzy stosujący standardowe praktyki mogą być narażeni na ataki, jeśli ich narzędzia nie wymuszają weryfikacji kryptograficznej.