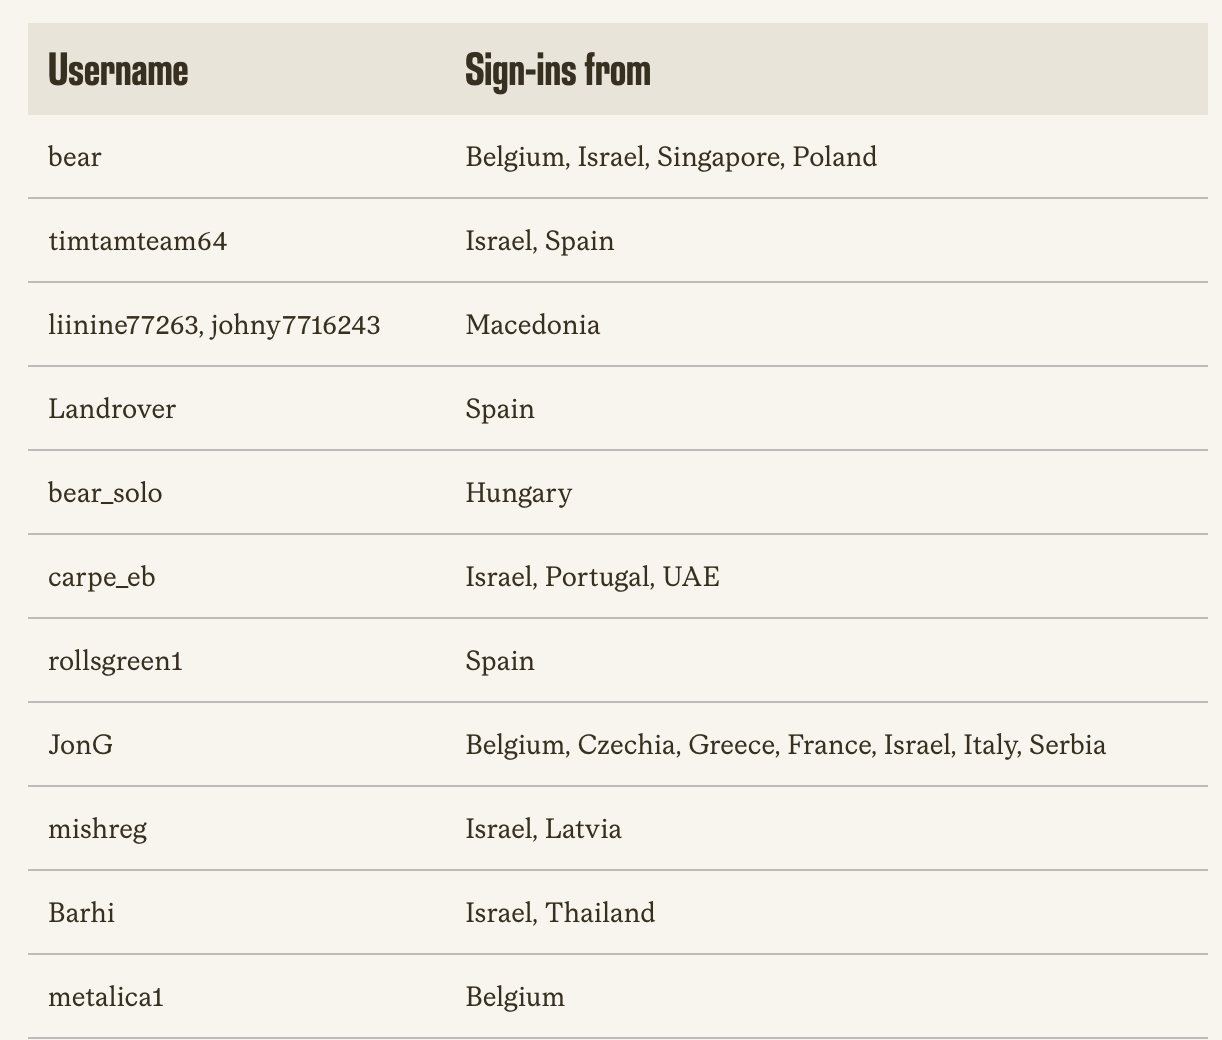
Badania Citizen Lab oraz firmy Confiant ujawniły, że izraelska firma reklamowa Discover-Tech wykorzystywała platformę Controlium do dostarczania ataków typu zero-click. Mechanizm ten pozwalał na automatyczną infekcję urządzeń w momencie wyświetlenia reklamy, bez konieczności interakcji użytkownika z treścią. Ataki te uderzyły w dziennikarzy Al Jazeera, pracowników organizacji międzynarodowych oraz sieci należące do NATO, Departamentu Obrony USA czy Międzynarodowego Trybunału Karnego.
Z analizy wynika, że Discover-Tech współpracowało z firmą Candiru, która specjalizuje się w dostarczaniu oprogramowania szpiegowskiego. Dzięki wykorzystaniu ekosystemu reklamowego, operatorzy szpiegowscy mogli omijać tradycyjne bariery, takie jak konieczność stosowania socjotechniki czy restrykcje w sprzedaży narzędzi inwigilacyjnych. Platforma Controlium umożliwiała nie tylko infekcję, ale także deanonimizację użytkowników poprzez łączenie danych zaszyfrowanych z publicznymi.
Technicznie atak polegał na automatycznym wykonywaniu złośliwego kodu JavaScript w momencie renderowania reklamy na stronie lub w aplikacji. Złośliwe oprogramowanie pozwalało na przejmowanie kontroli nad mikrofonem, nagrywanie rozmów oraz kradzież wiadomości i e-maili. Badacze przeanalizowali cztery miliardy rekordów reklamowych, stwierdzając obecność skażonych treści na prawie 200 tysiącach unikalnych witryn oraz w aplikacjach na systemy Android i iOS.