Grupa hakerska (UNC5820) przeprowadziła zaawansowany atak na dostawcę usług telekomunikacyjnych, wykorzystując lukę CVE-2024-47575 w urządzeniu FortiManager. Dzięki temu przejęli konfiguracje, dane uwierzytelniające i materiał kryptograficzny dla ponad 500 zarządzanych firewalli FortiGate, co umożliwiło im dostęp do sieci klienta oraz infrastruktury dostawcy.
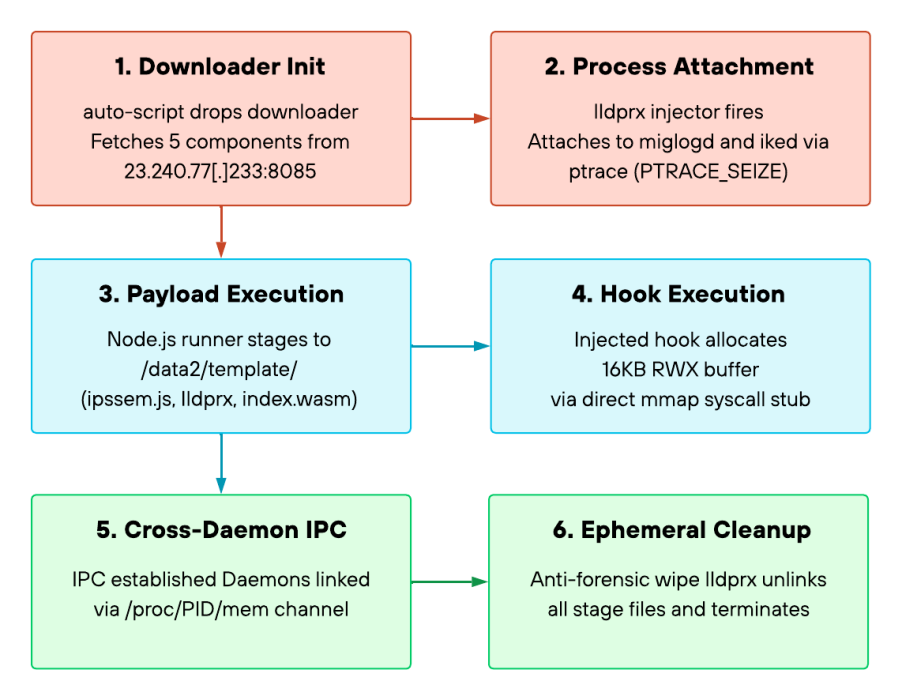
W drugim etapie napastnicy wykorzystali lukę path traversal (CVE-2025-61624) w silniku auto-script FortiOS, aby zainstalować implant PEERSTITCH. Jest to niezwykle trudne do wykrycia złośliwe oprogramowanie, które nie pozostawia plików na dysku ani nie otwiera nowych portów. Zamiast tego, PEERSTITCH wstrzykuje się do procesów logowania i usług VPN, komunikując się poprzez manipulację pamięcią procesów za pomocą systemu plików /proc.
Atakujący stosowali również techniki maskowania, takie jak usuwanie logów, czyszczenie śladów po skryptach oraz wykorzystywanie modułu zarządzania certyfikatami Apache do tworzenia kanałów komunikacji (reverse shell). Sama aktualizacja oprogramowania nie rozwiązuje problemu, ponieważ skradzione klucze kryptograficzne pozostają ważne do czasu ich ręcznej rotacji.
Eksperci z Unit 42 podkreślają, że platformy zarządzania są krytycznymi celami, a ich przejęcie może prowadzić do incydentów typu supply-chain. W przypadku FortiManager, kompromitacja jednego urządzenia daje napastnikom klucze do setek odizolowanych sieci.