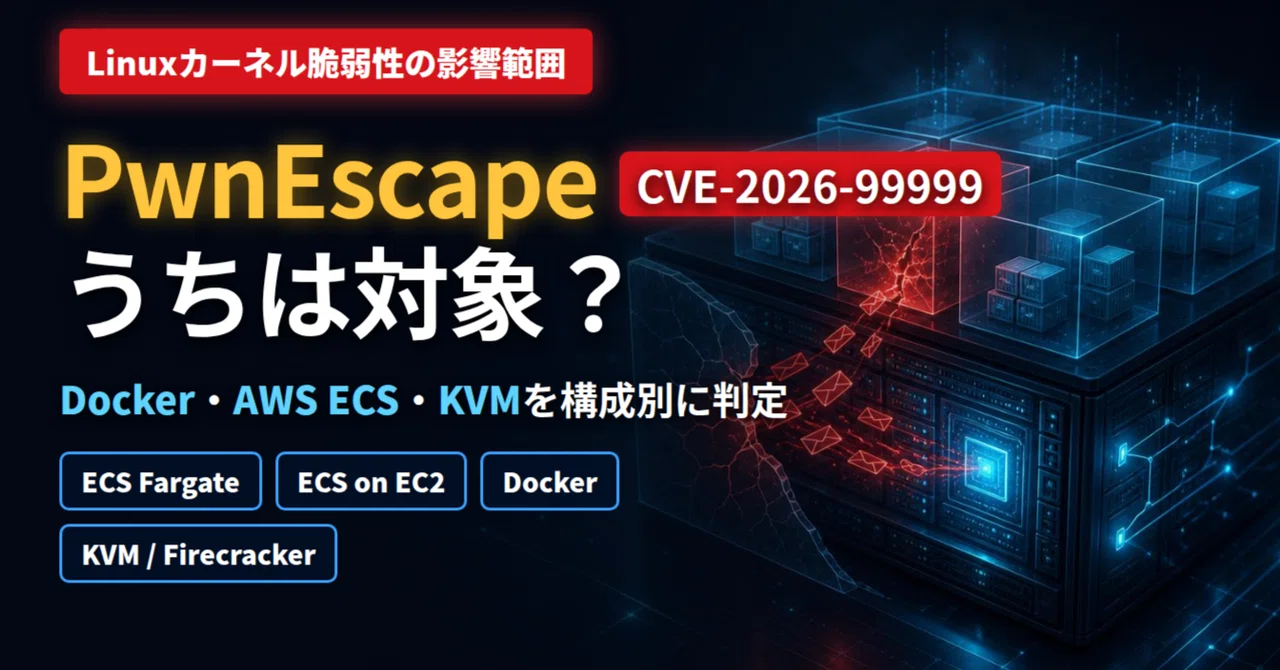
W październiku 2026 roku ogłoszono odkrycie luki PwnEscape o identyfikatorze CVE-2026-99999 w systemie Linux. Podatność ta ma bardzo wysoki priorytet, z oceną powagi 9.3 w skali 10, ponieważ pozwala na podglądanie pamięci serwera hosta z poziomu maszyny wirtualnej, a nawet na zatrzymanie całego serwera.
Autor analizuje wpływ tej luki na różne środowiska chmurowe i konteneryzacyjne. Zgodnie z informacjami od dostawców takich jak AWS, Red Hat czy Debian, użytkownicy usług AWS ECS Fargate oraz Lambda nie muszą podejmować żadnych działań, gdyż te środowiska są bezpieczne.
Największe ryzyko dotyczy podmiotów zarządzających własną infrastrukturą wirtualizacji, które udostępniają maszyny wirtualne klientom. Choć hosty Docker i instancje ECS EC2 nie są bezpośrednimi celami ataku typu escape, zaleca się jak najszybsze zaplanowanie aktualizacji jądra systemu.
W artykule zwrócono również uwagę na częsty błąd w interpretacji komunikatów bezpieczeństwa. Fakt, że instancje EC2 nie są bezpośrednio dotknięte luką, nie oznacza automatycznie, że wszystkie procesy i aplikacje uruchamiane na tych instancjach są w pełni bezpieczne.