Eksperci z OX Research zidentyfikowali szeroko zakrojoną kampanię obejmującą 101 złośliwych pakietów w ekosystemie npm. Atakujący wykorzystują otwartoźródłową bibliotekę Baileys, która służy do interakcji z API WhatsApp, aby automatycznie zmuszać użytkowników do obserwowania konkretnych kanałów w tej aplikacji.
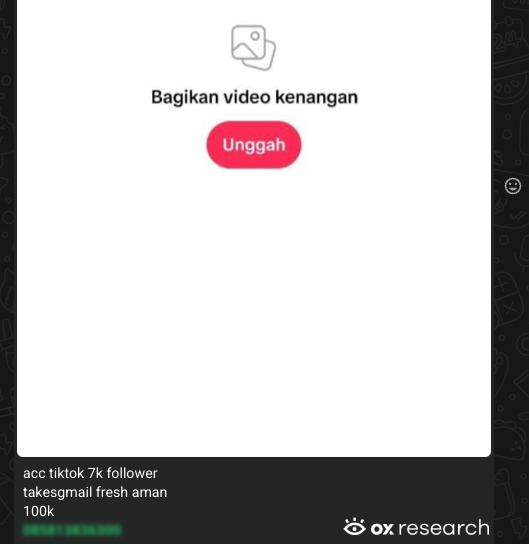
Celem ataku jest sztuczne pompowanie statystyk kanałów WhatsApp, które często służą do handlu kontami do gier i aplikacji. Poprzez zwiększenie liczby subskrybentów, oszuści budują fałszywy dowód społeczny, co ma uwiarygodnić ich oferty w oczach potencjalnych ofiar.
Złośliwe pakiety stosują różne metody ukrywania celów. Niektóre pobierają identyfikatory kanałów dynamicznie z GitHuba, inne przechowują je bezpośrednio w kodzie w formie jawnej lub zakodowanej (np. w base64). Niektóre pakiety dodatkowo wyciszają kanały, aby użytkownik nie zauważył niechcianych powiadomień.
Jeśli podejrzewasz infekcję, należy niezwłocznie usunąć złośliwe pakiety, wyczyścić cache menedżera pakietów oraz sprawdzić listę obserwowanych kanałów w WhatsApp. W przypadku potwierdzenia infekcji zaleca się wylogowanie ze wszystkich uwierzytelnionych urządzeń w aplikacji i ponowne ich dodanie.