Node2Shell (CVE-2026-111497): RCE przez dekompresję Brotli w Node.js
Ostatnie dni były szczególnie intensywne dla naszej cyber-niszy. Najpierw zagrożenie ze strony słabych kluczy kryptograficznych pośredniego CA, potem podatność dotykająca szerokie spektrum web aplikacji opartych na PHP, podatność w BIND…
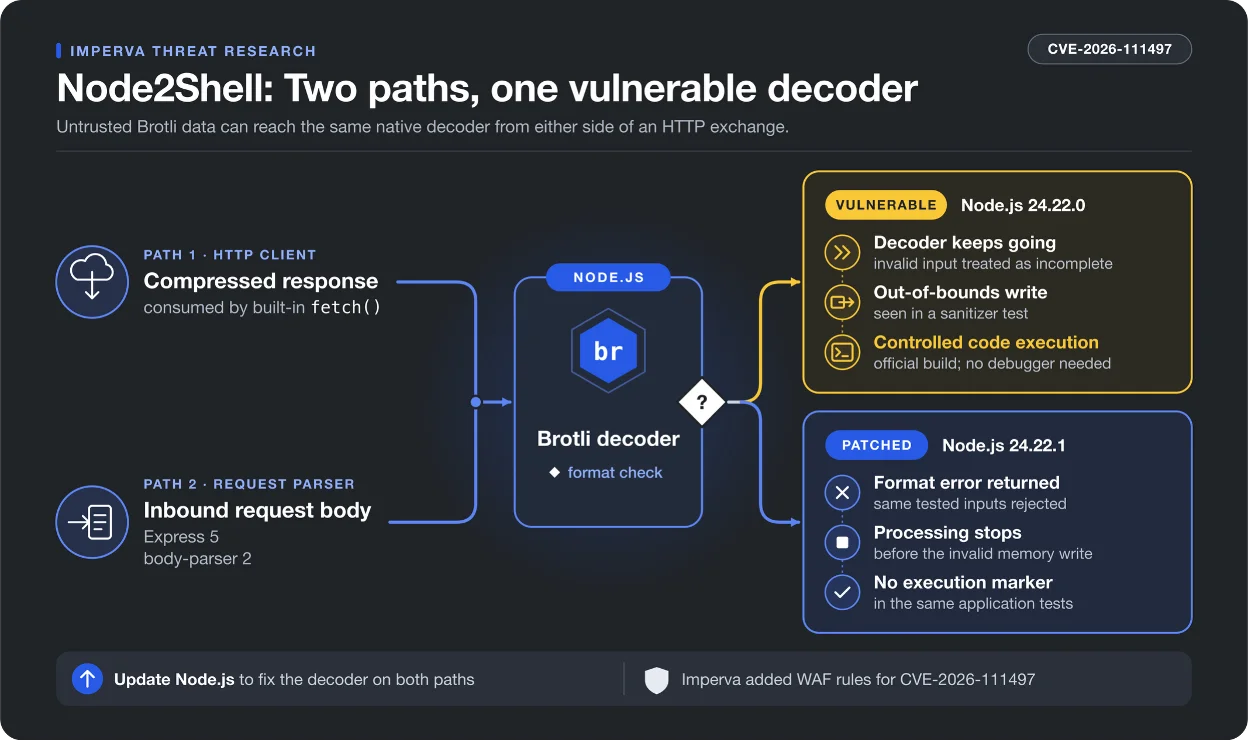
W bibliotece Brotli, używanej przez Node.js, odkryto krytyczną lukę typu out-of-bounds write (CVE-2026-111497). Błąd wynika z niewłaściwej obsługi mechanizmu przełączania bloków (block switch) w dekoderze, gdy zadeklarowano tylko jeden typ bloku. Atakujący może wykorzystać ten błąd, przesyłając spreparowane dane skompresowane algorytmem Brotli, co prowadzi do zdalnego wykonania kodu (RCE).