XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

Cisco TalosEN→PL

Sztuka utrudniania pracy przeciwnikowi

Eksperci Cisco Talos dzielą się praktycznymi metodami na spowolnienie i zwiększenie ryzyka dla napastników poprzez dezinformację, detekcję behawioralną i przerywanie zależności w ataku.

Czego się uczymy
  • Stosuj detekcję behawioralną zamiast sygnaturowej, aby wykrywać techniki (np. dostęp do pamięci LSASS), a nie tylko konkretne narzędzia jak Mimikatz.
  • Wykorzystuj techniki dezinformacji, takie jak tworzenie fałszywych kont e-mail na wygasłych domenach lub fake'owych profili pracowników, by wcześnie wykrywać kampanie.
Hacking
SANS ISCEN→PL

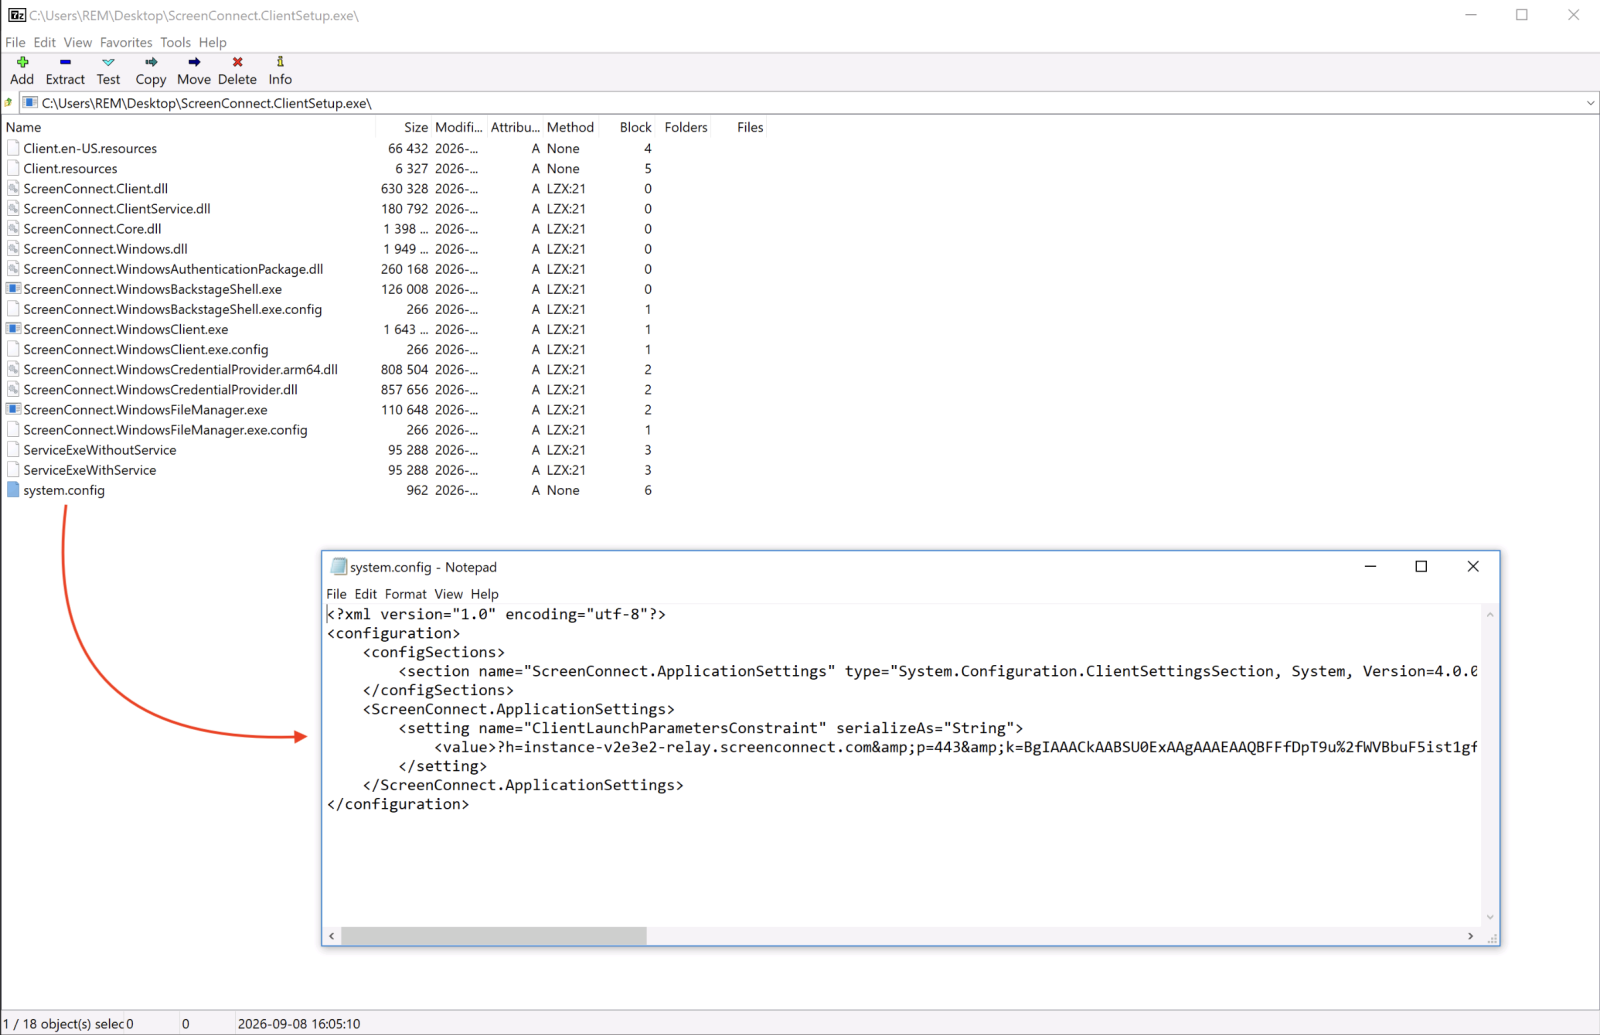
Atakujący wykorzystują ScreenConnect Client do przeprowadzania ataków

Napastnicy nie zawsze muszą stosować zaawansowane techniki lub skomplikowane złośliwe oprogramowanie. Czasami wystarczy im nadużycie istniejących aplikacji.

Czego się uczymy
  • Monitoruj nietypowe zachowania i połączenia generowane przez legalne narzędzia do zdalnego pulpitu, takie jak ScreenConnect.
  • Weryfikuj, czy instalacje i użycie oprogramowania do zdalnego zarządzania są zgodne z polityką bezpieczeństwa i harmonogramem prac administratorów.
Hacking
Unit 42EN→PL

Raport o zagrożeniach: Wykorzystywane w terenie luki zero-day w NetScaler (CVE-2026-88771 i CVE-2026-88772)

Wykryto aktywne wykorzystywanie luk zero-day w urządzeniach NetScaler. Atakujący używają ich do instalacji web shelli i uzyskania trwałego dostępu do sieci.

Czego się uczymy
  • Monitoruj nietypowe żądania do ścieżek /vpn/scripts/linux/ oraz /logon/LogonPoint/Authentication/GetUserName, które mogą świadczyć o próbach eksploatacji.
  • Zwracaj uwagę na nietypowe nagłówki HTTP oraz parametry w ciasteczkach i zapytaniach GET/POST, które mogą służyć do przesyłania poleceń do web shelli.
Hacking
Cisco TalosEN→PL

Grupa powiązana z Chinami UAT-11587 atakuje azjatyckie instytucje rządowe za pomocą backdoora Antino

Cisco Talos wykryło aktywność grupy UAT-11587, która celuje w organizacje rządowe i polityczne w Azji, wykorzystując nieznany wcześniej backdoor Antino.

Czego się uczymy
  • Monitoruj nietypową aktywność w usługach Microsoft 365, szczególnie w kontekście nietypowych interakcji z obiektami OneDrive i Outlook przez procesy systemowe.
  • Zwracaj uwagę na złośliwe załączniki w mailach, które imitują interfejsy znanych usług (np. Gmail) i prowadzą do wieloetapowych łańcuchów infekcji.
Hacking
SekurakPL

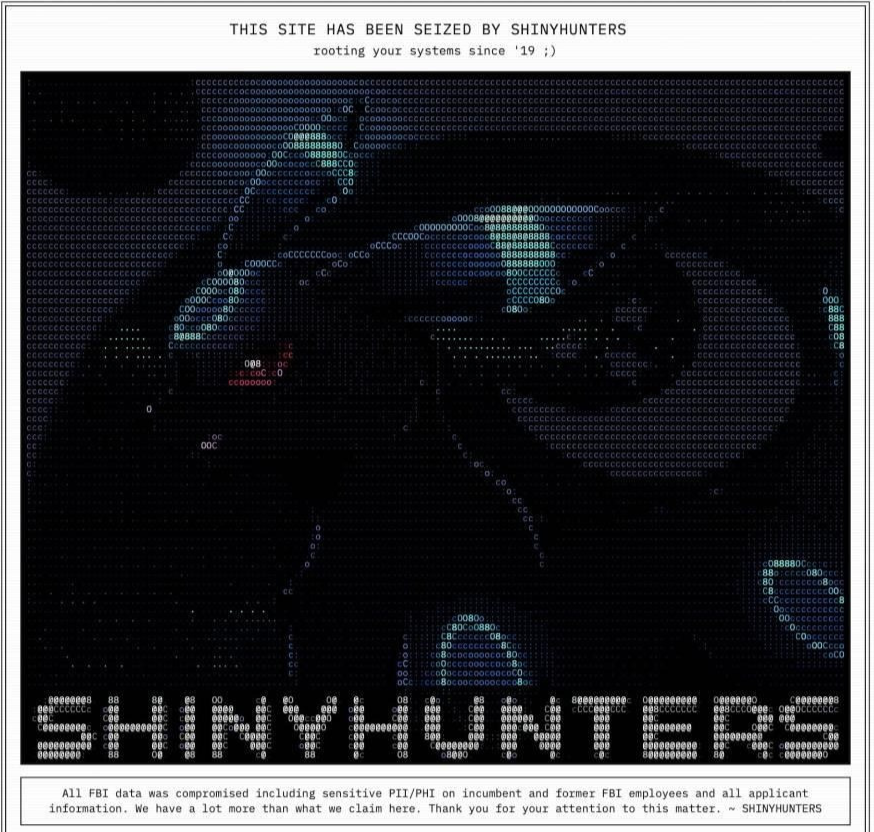
System FBI zaatakowany przez cyberprzestępców. Efekt? Wyciek danych z systemu HR

Sytuacja niczym jak z filmów o hakerach? Wybitni specjaliści forsujący zabezpieczenia NASA, CIA czy NSA dla zabawy? Nie do końca. Zwykli cyberprzestępcy chwalą się uzyskaniem dostępu do jednego z systemów Federalnego Biura Śledczego (FBI)…

Czego się uczymy
  • Należy monitorować systemy Oracle PeopleSoft pod kątem podatności w komponentach Integration Broker oraz PSEMHUB (PeopleSoft Management Hub).
  • Warto zwrócić uwagę na ryzyko związane z nieuwierzytelnioną deserializacją danych oraz podatnościami typu SSRF w publicznie dostępnych endpointach systemów ERP.
Hacking
Dark ReadingEN→PL

Wykorzystywana w celowanych atakach podatność zero-day w systemach Apple

Atakujący wykorzystują lukę CVE-2026-86950 typu out-of-bounds write w niezwykle wyrafinowany sposób, według informacji od Apple.

Czego się uczymy
  • Należy niezwłocznie sprawdzić dostępność aktualizacji systemowych od Apple, aby wyeliminować ryzyko wykorzystania błędu CVE-2026-86950.
  • W przypadku wykrycia nietypowych zachowań urządzeń Apple należy założyć możliwość bycia celem wyrafinowanego ataku typu zero-day.
Hacking
Dark ReadingEN→PL

Błąd w Unsloth Studio pozwala na wykonanie kodu podczas rutynowej inspekcji modelu

Podatność w Unsloth Studio umożliwia złośliwym modelom AI wykonanie dowolnego kodu Python podczas ich przeglądania, wykorzystując ustawienie trustremotecode.

Czego się uczymy
  • Należy zachować szczególną ostrożność przy korzystaniu z ustawienia trustremotecode, gdyż pozwala ono na automatyczne uruchamianie kodu zawartego w modelu.
  • Podczas inspekcji nowych lub nieznanych modeli AI należy upewnić się, że środowisko uruchomieniowe jest zaktualizowane do wersji zawierającej poprawkę tej podatności.
Hacking
NiebezpiecznikPL

[AKTUALIZACJA 2] Fakturownia.pl zhackowana – wykradziono faktury i dane kontrahentów

Dziś rano informowaliśmy, że Fakturownia rozesłała do swoich klientów e-maila z informacją, że “ze względów bezpieczeństwa” unieważni im klucze API. W tamtym e-mailu spółka nie poinformowała klientów o włamaniu i kradzieży danych, ale…

Czego się uczymy
  • Weryfikuj numery rachunków bankowych na fakturach, aby upewnić się, że atakujący nie podmienił ich na własne.
  • Zmień hasła w serwisach, w których używałeś tych samych danych logowania, oraz włącz uwierzytelnianie dwuskładnikowe (2FA).
Hacking
Zaufana Trzecia StronaPL

Nowe włamanie "Fingerprinta" - ofiarą firma Fakturownia.pl

Otrzymaliśmy wiarygodne informacje wskazujące na to, że "Fingerprint", stojący za włamaniami do dwóch serwisów medycznych, tym razem dobrał się do infrastruktury jednej z największych firm oferujących usługi fakturowania, prowadzenia…

Czego się uczymy
  • Należy zabezpieczać aplikacje przed atakami typu blind SQL injection, które mogą pozwolić na wyciek kluczy kryptograficznych.
  • Wykorzystanie kluczy sesji lub master key do sfałszowania ciasteczek może prowadzić do zdalnego wykonania kodu (RCE).
Hacking
Malwarebytes LabsEN→PL

Zaktualizuj iPhone'a, iPada lub Maca: Luka może pozwolić na uruchomienie złośliwego kodu

Złośliwy plik może wykorzystać lukę w systemach Apple. Producent ostrzega, że podatność mogła zostać już wykorzystana przeciwko użytkownikom iPhone'ów.

Czego się uczymy
  • Należy niezwłocznie zaktualizować systemy operacyjne na urządzeniach Apple, aby wyeliminować ryzyko infekcji poprzez złośliwe pliki.
  • Warto zachować szczególną ostrożność przy otwieraniu nieznanych załączników lub plików, które mogą stać się wektorem ataku.
Hacking
Pokaż więcej