XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

Zaufana Trzecia StronaPL

Sprawcy wycieku MyDr ponownie atakują - tym razem ofiarą aplikacja Medyc

Według posiadanych przez nas informacji doszło do nowego dużego wycieku danych osobowych i medycznych, tym razem z systemów firmy Qbusoft Sp. z o.o., producenta aplikacji gabinetowej Medyc.pl. Sprawcami wycieku są te same osoby, które…

Czego się uczymy
  • Należy regularnie sprawdzać i aktualizować oprogramowanie pod kątem podatności typu SQL Injection, które umożliwia nieautoryzowany dostęp do baz danych.
  • Samo szyfrowanie danych wrażliwych nie wystarczy, jeśli zastosowane algorytmy lub metody są słabe i podatne na szybkie złamanie przez napastników.
Hacking
Securelist (Kaspersky)EN→PL

Pod lupą MacSync: nowe metody dostarczania i nowy ładunek

Analiza nowej wersji stealerów MacSync na system macOS, które wykorzystują moduł backdoor i nietypowe metody infekcji, w tym iCloud.

Czego się uczymy
  • Zwracaj uwagę na nietypowe źródła danych w skryptach, np. pobieranie treści z opisów wydarzeń w kalendarzach iCloud.
  • Monitoruj plik .zshrc pod kątem nieautoryzowanych wpisów, które mogą służyć do zapewnienia trwałości (persistence) malware'u.
Hacking
PortSwigger ResearchEN→PL

HTTP/3 w Burp Suite – czas na większe listy słów

Turbo Intruder wspiera teraz protokół HTTP/3, umożliwiając osiągnięcie prędkości ponad 100 000 żądań na sekundę przez Wi-Fi. Nowy plugin HTTP/3 Adapter rozszerza wsparcie dla tego protokołu w całym Burp Suite.

Czego się uczymy
  • Wykorzystaj silnik AUTO w Turbo Intruder, aby automatycznie przełączać się między wersjami protokołów i dynamicznie optymalizować parametry ataku.
  • Testuj podatności typu race condition w HTTP/3, stosując techniki Single Datagram Attack lub QPACK Blocked Streams dla lepszego grupowania żądań.
Hacking
CERT Polska
CERT PolskaPL

Fałszywe reklamy i złośliwe aplikacje - analiza operacji toll fraud

CERT Polska wykrył fałszywe reklamy na platformach Meta, które prowadziły do złośliwych aplikacji dostępnych w Google Play. Operacja toll fraud wymierzona była w polskich użytkowników Androida. Z 1235 zabezpieczonych reklam, 852…

Czego się uczymy
  • Uważaj na reklamy w mediach społecznościowych informujące o rzekomej utracie ważności aplikacji systemowych lub narzędziowych.
  • Zwracaj uwagę na aplikacje w Google Play, które proszą o uprawnienia do zarządzania wiadomościami SMS lub ustawienia się jako domyślna aplikacja do obsługi wiadomości.
Hacking
Trail of BitsEN→PL

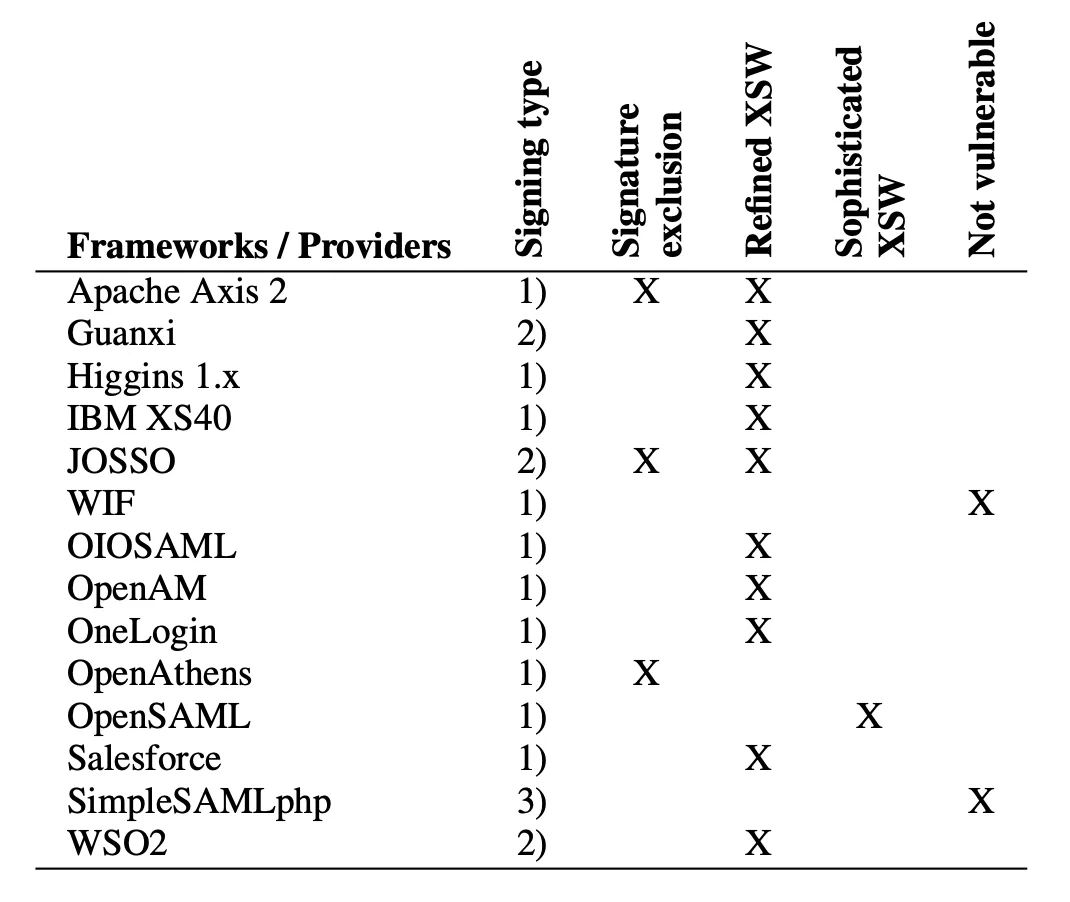
SAML: Fraktal złego projektu

Analiza problemów z protokołem SAML, jego skomplikowanej natury opartej na XML oraz podatności, takich jak ataki XML Signature Wrapping.

Czego się uczymy
  • Należy zachować szczególną ostrożność przy walidacji podpisów XML, gdyż błędy w implementacji (np. w libxmlsec) mogą prowadzić do ataków typu XML Signature Wrapping (XSW).
  • Projektując lub wdrażając systemy uwierzytelniania, należy unikać nadmiernej złożoności formatów danych; prostsze formaty jak JSON (używane w OIDC) są bezpieczniejsze niż rozbudowane schematy XML.
Hacking
Securelist (Kaspersky)EN→PL

Przejęcie Group Policy: ransomware PAYLOAD wykorzystuje obiekty GPO w Active Directory

Eksperci Kaspersky analizują atak ransomware PAYLOAD, który zamiast szyfrować dane, wykorzystuje mechanizmy Active Directory do paraliżu sieci.

Czego się uczymy
  • Monitoruj tworzenie i modyfikację nowych obiektów GPO, szczególnie tych powiązanych z rootem domeny.
  • Weryfikuj uprawnienia użytkowników z grupy Group Policy Creator Owners oraz uprawnienia do linkowania obiektów w AD.
Hacking
Unit 42EN→PL

Od ekspozycji do blokady: Jak AWS neutralizuje przejęte poświadczenia IAM za pomocą polityk zarządzanych

Analiza mechanizmu działania polityki AWSCompromisedKeyQuarantine, która automatycznie ogranicza uprawnienia użytkowników w przypadku wycieku kluczy IAM.

Czego się uczymy
  • Monitoruj logi CloudTrail pod kątem zdarzeń związanych z podpinaniem polityki AWSCompromisedKeyQuarantine, aby szybko wykryć wyciek kluczy.
  • Zrozum ewolucję polityki AWSCompromisedKeyQuarantine (V1-V3), aby wiedzieć, jakie konkretne akcje są blokowane w przypadku kwarantanny.
Hacking
Google Project ZeroEN→PL

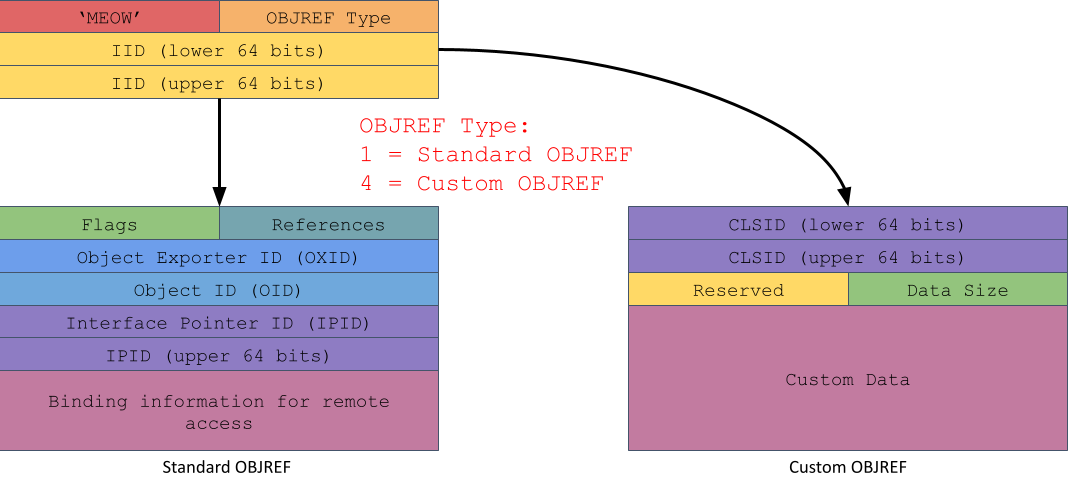
Techniki eksploatacji Windows: zawieszone rejestracje obiektów COM

Analiza luki CVE-2026-66804, która pozwala na eskalację uprawnień w systemie Windows poprzez wykorzystanie błędnej rejestracji obiektów COM.

Czego się uczymy
  • Wykorzystaj mechanizm custom COM marshaling (interfejs IMarshal), aby wymusić załadowanie dowolnej biblioteki DLL przez uprzywilejowany proces COM.
  • Weryfikuj obecność zawieszonych rejestracji COM w HKEYCLASSESROOT, które wskazują na ścieżki w katalogach z uprawnieniami zapisu dla użytkowników, np. C:\ProgramData.
Hacking
Unit 42EN→PL

Wewnątrz nowoczesnego SOC: Obrona przed atakami obejmującymi wiele środowisk

Ataki przechodzące między różnymi środowiskami wymagają nowego podejścia do operacji bezpieczeństwa. Dowiedz się, jak śledzić pełne ścieżki ataku.

Czego się uczymy
  • Skup się na korelacji zdarzeń między różnymi domenami (cloud, endpoint, SaaS, identity), zamiast reagować wyłącznie na pojedyncze, odizolowane alerty.
  • Wykorzystuj techniki threat huntingu do aktywnego poszukiwania zachowań napastników, które mogą jeszcze nie generować konkretnych alertów w systemach.
Hacking
Securelist (Kaspersky)EN→PL

MovieReaper: Nowa kampania trojanów rozprzestrzeniana przez zainfekowane torrenty

Eksperci Kaspersky odkryli MovieReaper – wieloetapowy framework, który wykorzystuje sieć Solana do ukrywania infrastruktury C2 i infekuje użytkowników poprzez zainfekowane pliki torrent.

Czego się uczymy
  • Wykorzystanie blockchaina (np. Solana) do przechowywania adresów C2 utrudnia tradycyjne metody blokowania infrastruktury atakujących.
  • Malware może omijać analizę sandboxową poprzez ręczne przeszukiwanie struktur PEB w celu znalezienia adresów funkcji DLL, zamiast używać standardowych API.
Hacking
CERT Polska
CERT PolskaPL

Podatności w routerach WNC T-Mobile 5G Box IDU

Zespół CERT Polska otrzymał zgłoszenie 6 podatności (CVE-2026-58146, CVE-2026-58147 oraz od CVE-2026-40854 do CVE-2026-40857) wykrytych w oprogramowaniu układowym routerów WNC T-Mobile 5G Box IDU.

Czego się uczymy
  • Należy niezwłocznie zaktualizować oprogramowanie routerów WNC T-Mobile 5G Box IDU do wersji 1.1.0.651412, aby wyeliminować ryzyko przejęcia urządzenia.
  • Weryfikacja plików sesji poprzez sprawdzanie ich istnienia w katalogu /tmp bez kontroli zawartości ciasteczka (np. użycie ..) może prowadzić do obejścia uwierzytelnienia.
Hacking
Pokaż więcej