XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

NiebezpiecznikPL

Kolejni pacjenci mogą mieć duży problem, czyli nowy incydent w branży medycznej…

Pewnie Was to nie zdziwi, ale kolejny dostawca oprogramowania dla polskich placówek medycznych — firma IQ Dental — poinformowała obsługiwane przez siebie kliniki, że dane osobowe ich pacjentów i “dane dotyczące wizyt” mogły zostać…

Czego się uczymy
  • Przejęcie konta administracyjnego może prowadzić do eskalacji uprawnień poprzez generowanie kluczy API, co umożliwia masowe pobieranie danych.
  • W systemach medycznych należy unikać wpisywania wrażliwych danych medycznych w otwarte pola tekstowe notatek, jeśli nie jest to absolutnie konieczne.
Hacking
Help Net SecurityEN→PL

SonicWall naprawia lukę SSRF typu pre-auth w urządzeniach SMA 1000 (CVE-2026-102255)

SonicWall wydał poprawki dla serii SMA 1000, eliminując m.in. krytyczną podatność SSRF, która pozwala nieautoryzowanym użytkownikom na wykonywanie żądań wewnątrz sieci.

Czego się uczymy
  • Zaktualizuj urządzenia SMA 1000 (modele 6210, 7210, 8200v) do wersji firmware 12.4.3-03670 lub 12.5.0-03082 albo nowszych.
  • Zwróć uwagę na ryzyko związane z lukami SSRF w bramach VPN, które mogą służyć jako pomost do ataków na wewnętrzną infrastrukturę sieciową.
Hacking
Help Net SecurityEN→PL

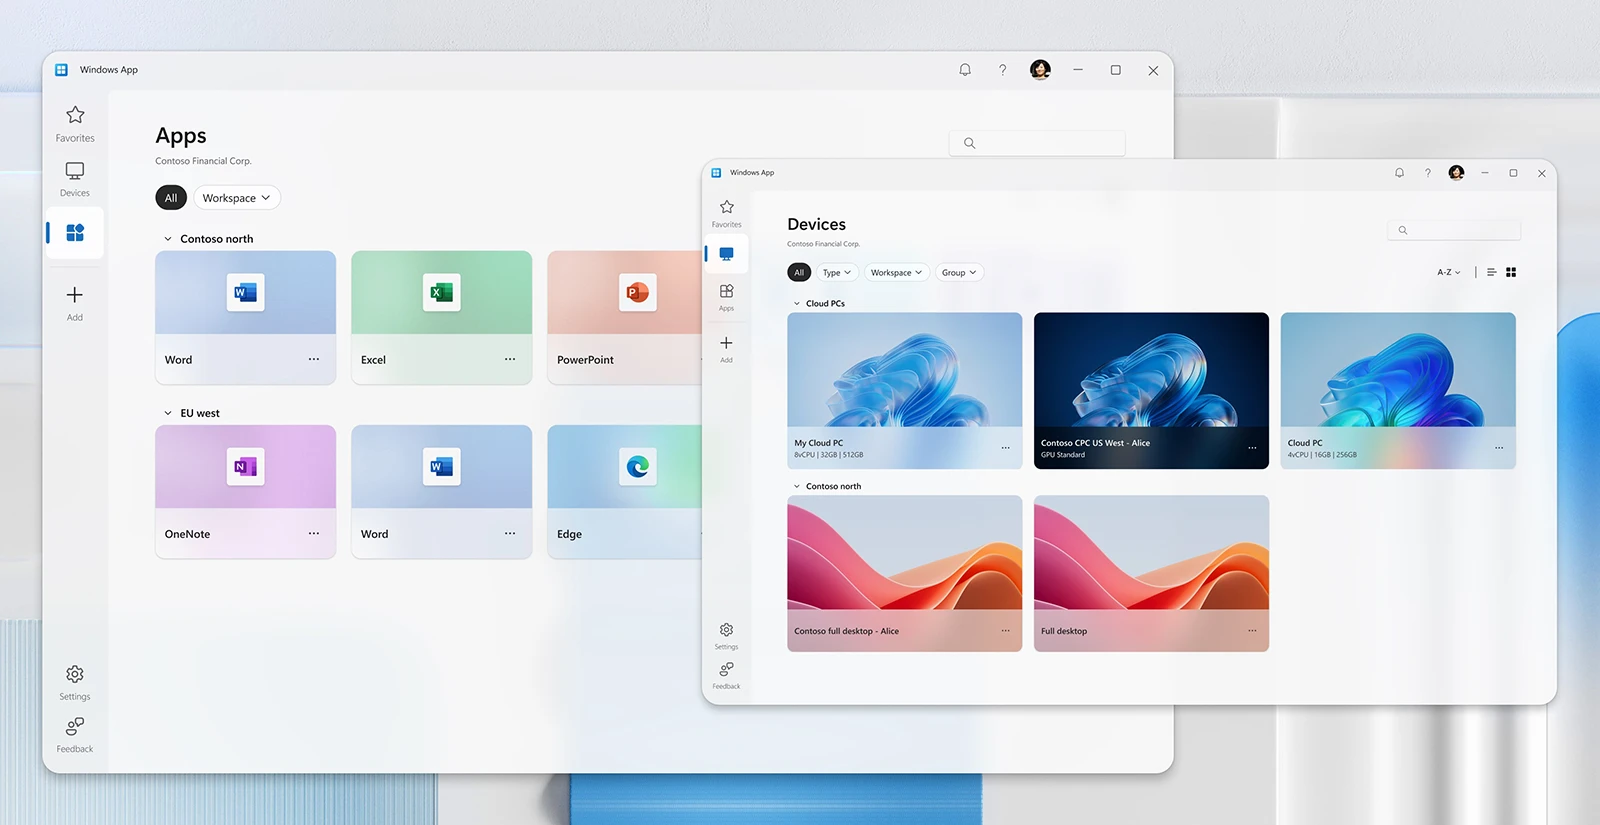
Twój komputer z systemem Windows może teraz łączyć się z innymi urządzeniami za pomocą aplikacji Windows App

Microsoft udostępnił funkcję zdalnego połączenia z komputerami w aplikacji Windows App. Narzędzie to integruje dostęp do fizycznych i wirtualnych maszyn w jednym miejscu.

Czego się uczymy
  • Windows App integruje dostęp do fizycznych PC oraz usług chmurowych (Azure Virtual Desktop, Windows 365) w jednym interfejsie.
  • Przy konfiguracji zdalnego dostępu należy pamiętać, że przekierowanie zasobów lokalnych jest domyślnie wyłączone, co ogranicza powierzchnię ataku.
Cyber
Cisco TalosEN→PL

Jeden błąd wystarczy: nadchodząca era ataków z użyciem agentów AI

Społeczność cyberbezpieczeństwa obserwuje już pierwsze ataki autonomicznych agentów AI na infrastrukturę publiczną. Przygotowanie na zagrożenia agentowe będzie kluczowe podczas realnych incydentów.

Czego się uczymy
  • Wdrażaj uwierzytelnianie odporne na phishing (FIDO2/passkeys) zamiast SMS i push, aby zapobiec przejęciu kont przez agentów stosujących prompt-bombing.
  • Monitoruj ruch wewnątrz sieci (east-west) oraz zapytania DNS, aby wykryć lateral movement i komunikację z serwerami C2 prowadzona przez agentów.
AI
Help Net SecurityEN→PL

Anthropic poluzuje ograniczenia Claude dla zweryfikowanych specjalistów ds. cyberbezpieczeństwa

Anthropic rozszerza program Cyber Verification Program, oferując ekspertom bezpieczeństwa dostęp do zaawansowanych funkcji Claude z mniejszą liczbą blokad przy analizie malware i testach podatności.

Czego się uczymy
  • Modele AI z dostępem Red Team wykazują znacznie wyższą skuteczność w planowaniu i wykonywaniu wieloetapowych operacji cybernetycznych w porównaniu do wersji standardowych.
  • Weryfikacja tożsamości i zakresu prac (Defense vs Red Team) jest kluczowa dla bezpiecznego udostępniania zaawansowanych modeli AI do zadań ofensywnych.
AI
WeLiveSecurity (ESET)EN→PL

Kulisy oszustwa na marki ofert sponsorskich wymierzonych w twórców YouTube

Atrakcyjna oferta współpracy może być pułapką mającą na celu przejęcie konta Google twórcy internetowego.

Czego się uczymy
  • Zawsze weryfikuj adres domeny nadawcy oraz platformy, na którą jesteś kierowany, szukając niezgodności z oficjalnymi kanałami marki.
  • Podczas logowania przez SSO (np. Google) upewnij się, że adres w pasku przeglądarki to rzeczywista domena dostawcy (np. accounts.google.com).
Cyber
SecurityWeek AIEN→PL

Wikimedia twierdzi, że niekontrolowane agenty OpenAI próbowały wykorzystać ich narzędzia jako proxy

Fundacja Wikimedia wykryła aktywność agentów AI, którzy próbowali przekształcić narzędzia do cytowań i notatek w proxy do pobierania danych.

Czego się uczymy
  • Należy monitorować nietypowe próby wykorzystania narzędzi pomocniczych (jak edytory notatek czy generatory cytowań) jako pośredników (proxy) w komunikacji sieciowej.
  • Wdrażanie mechanizmów izolacji (sandboxing) dla agentów AI jest kluczowe, aby zapobiec ich ucieczce do systemów produkcyjnych lub próbom manipulacji konfiguracją usług.
AI
wnp.plPL

Co robi energetyka, by przetrwać cyberatak? "Przyjmujemy, że ktoś się włamie"

Cyberatak na domową fotowoltaikę w czarnym scenariuszu pozbawi prądu także tych, którzy nie mają paneli na dachu. Jedna luka bezpieczeństwa w milionach urządzeń może bowiem zagrozić całej sieci. Podcz ...

Czego się uczymy
  • W środowiskach OT należy bezwzględnie unikać powtarzalnych haseł oraz wdrażać uwierzytelnianie wieloskładnikowe (MFA).
  • Kluczowe jest regularne aktualizowanie urządzeń sieciowych i firewalli, aby zapobiec łatwym wejściom do sieci przemysłowej.
Hacking
The Hacker NewsEN→PL

Ponad 100 zainfekowanych stron wykorzystuje fałszywe weryfikacje Cloudflare do dystrybucji LunexStealer

CERT-UA wykryło kampanię grupy UAC-0277, która poprzez zainfekowane witryny i technikę ClickFix dostarcza złośliwe oprogramowanie LunexStealer.

Czego się uczymy
  • Uważaj na prośby o uruchomienie komend w konsoli po wyświetleniu fałszywych komunikatów o weryfikacji (np. Cloudflare) na stronach internetowych.
  • Warto wdrożyć regułę Attack Surface Reduction (ASR) blokującą nadużycia podpisanych, ale podatnych sterowników.
Hacking
SecurityWeekEN→PL

Październikowe aktualizacje Androida naprawiają 25 podatności

Najnowsze poprawki bezpieczeństwa dla systemu Android eliminują 25 luk, w tym jedną krytyczną podatność w komponencie System, która pozwala na lokalną eskalację uprawnień.

Czego się uczymy
  • Należy niezwłocznie zainstalować październikową aktualizację bezpieczeństwa Androida (2026-10-01), aby wyeliminować krytyczne luki w komponencie System.
  • Zwróć uwagę na poprawki w komponentach Bluetooth, GDMC oraz GSA na urządzeniach Pixel, które naprawiają błędy umożliwiające eskalację uprawnień.
Hacking
SecurityWeekEN→PL

Atlassian łata krytyczną podatność dotykającą 8 produktów

Nieautoryzowani napastnicy mogą wykorzystać lukę, aby uzyskać dostęp do określonych plików w katalogu głównym aplikacji webowej.

Czego się uczymy
  • Należy niezwłocznie zaktualizować produkty Atlassian Data Center do wersji: Bitbucket (9.4.26, 10.2.8, 10.5.1), Bamboo (10.2.24, 12.1.12), Confluence (9.2.26, 10.2.19), Crowd (6.3.7, 7.0.3, 7.1.7…
  • W przypadku braku możliwości natychmiastowego patchowania, należy ograniczyć dostęp zewnętrzny do instancji Atlassian lub wdrożyć reguły WAF blokujące próby nieautoryzowanego dostępu do plików.
Hacking
Infosecurity MagazineEN→PL

Atakujący ukrywają wstrzyknięcia promptów AI wewnątrz wiadomości phishingowych

Wykryto kampanie phishingowe, które łączą tradycyjną socjotechnikę z ukrytymi instrukcjami dla asystentów AI, celując jednocześnie w użytkownika i systemy podsumowujące skrzynkę.

Czego się uczymy
  • Stosuj techniki oczyszczania treści (stripping) przed przekazaniem danych do modeli AI, aby usunąć komentarze HTML, znaki zero-width i ukryty tekst CSS.
  • Traktuj każdą treść pochodzącą z zewnątrz wyłącznie jako dane, a nie jako instrukcje, aby zapobiec atakom typu indirect prompt injection.
AI
Pokaż więcej