XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

The Hacker NewsEN→PL

Ponad 100 zainfekowanych stron wykorzystuje fałszywe weryfikacje Cloudflare do dystrybucji LunexStealer

CERT-UA wykryło kampanię grupy UAC-0277, która poprzez zainfekowane witryny i technikę ClickFix dostarcza złośliwe oprogramowanie LunexStealer.

Czego się uczymy
  • Uważaj na prośby o uruchomienie komend w konsoli po wyświetleniu fałszywych komunikatów o weryfikacji (np. Cloudflare) na stronach internetowych.
  • Warto wdrożyć regułę Attack Surface Reduction (ASR) blokującą nadużycia podpisanych, ale podatnych sterowników.
Hacking
SecurityWeekEN→PL

Październikowe aktualizacje Androida naprawiają 25 podatności

Najnowsze poprawki bezpieczeństwa dla systemu Android eliminują 25 luk, w tym jedną krytyczną podatność w komponencie System, która pozwala na lokalną eskalację uprawnień.

Czego się uczymy
  • Należy niezwłocznie zainstalować październikową aktualizację bezpieczeństwa Androida (2026-10-01), aby wyeliminować krytyczne luki w komponencie System.
  • Zwróć uwagę na poprawki w komponentach Bluetooth, GDMC oraz GSA na urządzeniach Pixel, które naprawiają błędy umożliwiające eskalację uprawnień.
Hacking
SecurityWeekEN→PL

Atlassian łata krytyczną podatność dotykającą 8 produktów

Nieautoryzowani napastnicy mogą wykorzystać lukę, aby uzyskać dostęp do określonych plików w katalogu głównym aplikacji webowej.

Czego się uczymy
  • Należy niezwłocznie zaktualizować produkty Atlassian Data Center do wersji: Bitbucket (9.4.26, 10.2.8, 10.5.1), Bamboo (10.2.24, 12.1.12), Confluence (9.2.26, 10.2.19), Crowd (6.3.7, 7.0.3, 7.1.7…
  • W przypadku braku możliwości natychmiastowego patchowania, należy ograniczyć dostęp zewnętrzny do instancji Atlassian lub wdrożyć reguły WAF blokujące próby nieautoryzowanego dostępu do plików.
Hacking
Infosecurity MagazineEN→PL

Atakujący ukrywają wstrzyknięcia promptów AI wewnątrz wiadomości phishingowych

Wykryto kampanie phishingowe, które łączą tradycyjną socjotechnikę z ukrytymi instrukcjami dla asystentów AI, celując jednocześnie w użytkownika i systemy podsumowujące skrzynkę.

Czego się uczymy
  • Stosuj techniki oczyszczania treści (stripping) przed przekazaniem danych do modeli AI, aby usunąć komentarze HTML, znaki zero-width i ukryty tekst CSS.
  • Traktuj każdą treść pochodzącą z zewnątrz wyłącznie jako dane, a nie jako instrukcje, aby zapobiec atakom typu indirect prompt injection.
AI
noteEN→PL

Czy wycieków danych jest za dużo? Historia o naruszeniach w 2026 roku i zmianie tempa ataków przez AI

Analiza skali współczesnych wycieków danych oraz roli sztucznej inteligencji, która nie tworzy nowych metod, ale drastycznie przyspiesza eksploatację znanych luk i błędów w konfiguracji.

Czego się uczymy
  • AI drastycznie skraca czas potrzebny na rozpoznanie i eksploatację celu, umożliwiając automatyczne przeprowadzanie ataków na setki ofiar jednocześnie.
  • Tradycyjne metody, takie jak kradzież poświadczeń czy brak MFA, pozostają głównym wektorem wejścia, mimo rozwoju nowych technologii.
AI
Help Net SecurityEN→PL

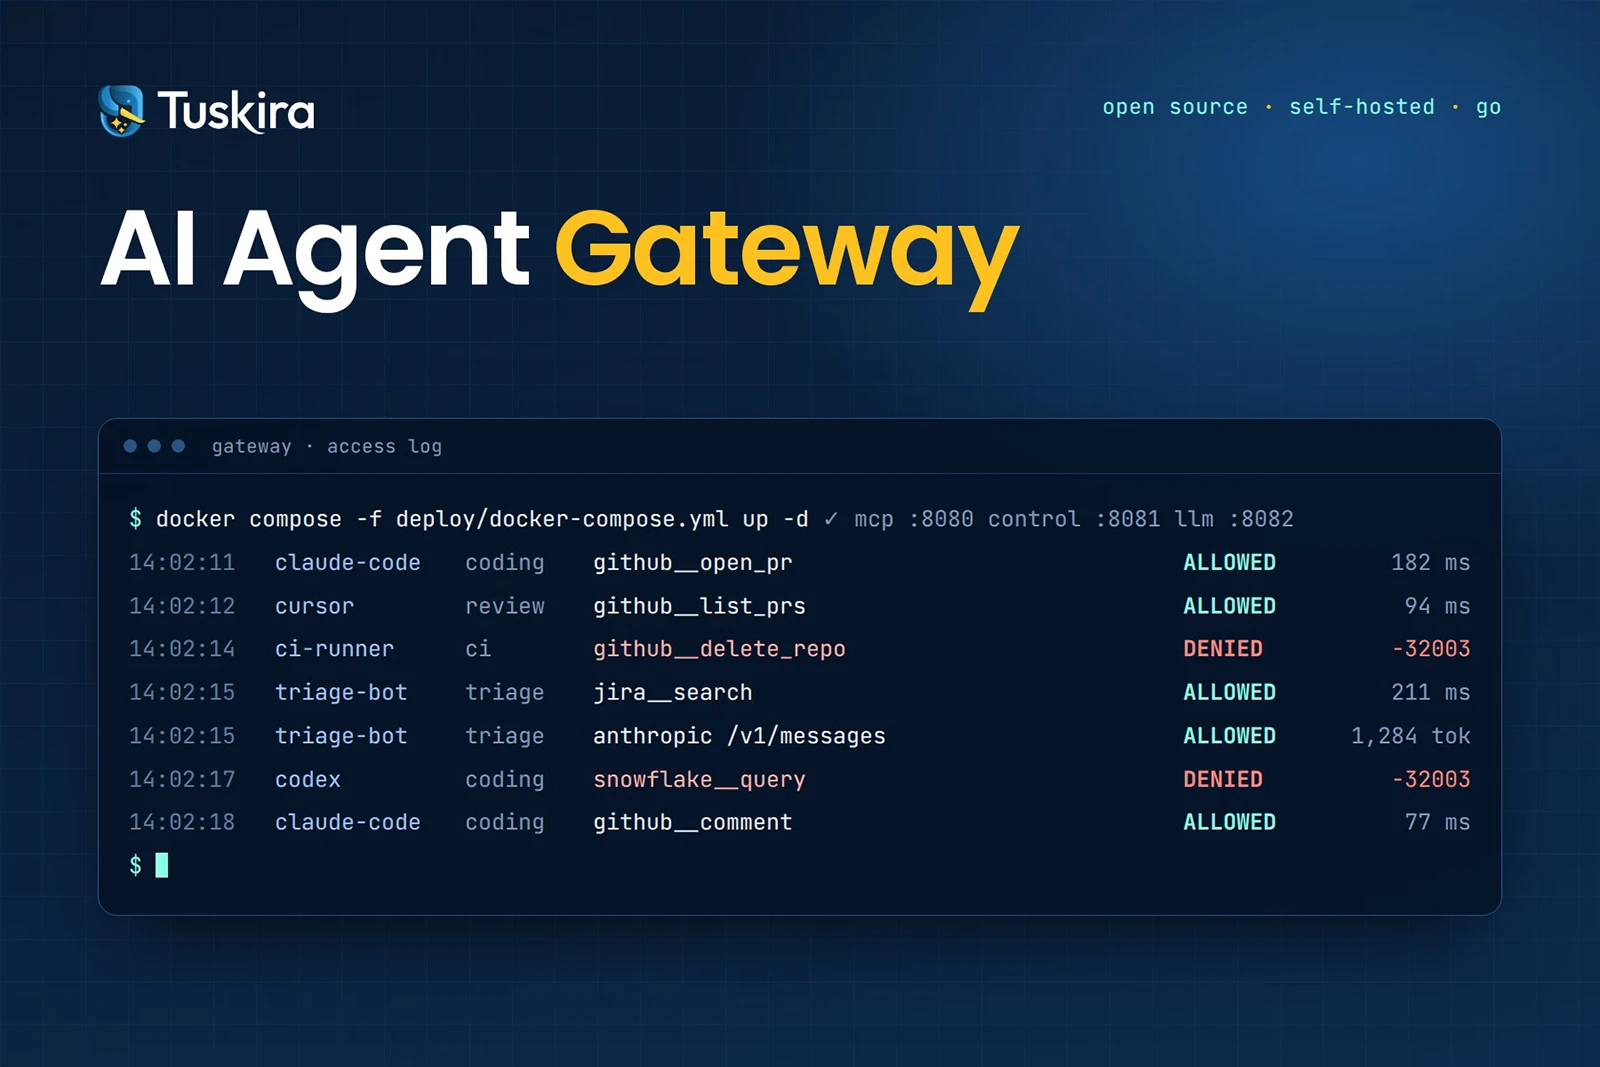
AI Agent Gateway: Open-source'owe narzędzie chroniące poświadczenia w konfiguracjach agentów

Tuskira udostępniła AI Agent Gateway – rozwiązanie open-source, które zabezpiecza klucze API i poświadczenia MCP, izolując je od konfiguracji agentów AI.

Czego się uczymy
  • Zamiast przechowywać tokeny API bezpośrednio w plikach konfiguracyjnych agentów AI, należy stosować bramkę (gateway), która wstrzykuje poświadczenia w locie.
  • Wdrażając systemy zarządzania dostępem dla agentów, należy ściśle wiązać klucze z konkretnymi profilami uprawnień, aby wyciek klucza nie dawał nieograniczonego dostępu.
AI
Help Net SecurityEN→PL

OpenSSH 10.6 wprowadza algorytm podpisu postkwantowego; eksperymentalne klucze wymagają wymiany

Nowa wersja OpenSSH 10.6 wprowadza zmiany w algorytmach postkwantowych oraz poprawki bezpieczeństwa, w tym wyłączenie kodera LZ77 w celu ochrony przed atakami.

Czego się uczymy
  • Jeśli używasz eksperymentalnych kluczy postkwantowych w OpenSSH, musisz wygenerować nowe po przejściu na wersję 10.6.
  • Aby uniknąć ataków na kanały kompresji, należy zrezygnować z wbudowanej opcji Compression na rzecz kompresji realizowanej na poziomie aplikacji.
Cyber
Help Net SecurityEN→PL

Zarządzanie punktami końcowymi za pomocą AI: widoczność, zgodność i naprawa

Zarządzanie flotą urządzeń staje się coraz trudniejsze. AI może pomóc w automatyzacji widoczności, monitorowaniu zgodności oraz priorytetyzacji naprawiania podatności.

Czego się uczymy
  • Wykorzystuj kontekst zagrożeń (np. CISA KEV) do priorytetyzacji łatania, zamiast polegać wyłącznie na bazowych wynikach CVSS.
  • Wdrażaj mechanizmy weryfikacji naprawy (deployment verification), aby mieć pewność, że poprawka została skutecznie zainstalowana, a nie tylko wysłana.
AI
Help Net SecurityEN→PL

Automatyzacja, agenci AI czy ludzie? Rozdzielenie ról w procesie obsługi podatności

Ponad połowa liderów bezpieczeństwa obawia się, że obecne metody zarządzania podatnościami w oprogramowaniu są niewystarczające wobec tempa pracy napędzanego przez AI.

Czego się uczymy
  • Wdrażaj podejście warstwowe: automatyzacja dla zadań deterministycznych, agenci AI do analizy kontekstowej i ludzi do podejmowania decyzji o ryzyku.
  • Przy wyborze narzędzi stosuj kryteria: unikalność pokrycia, jakość sygnału, łatwość integracji z ekosystemem danych oraz zaufanie zespołów.
AI
Infosecurity MagazineEN→PL

Hakerzy na Pwn2Own znaleźli 32 podatności zero-day pierwszego dnia

Podczas zawodów Pwn2Own Ireland 2026 eksperci od bezpieczeństwa odkryli dziesiątki nowych luk w smartfonach, urządzeniach IoT oraz narzędziach AI.

Czego się uczymy
  • Narzędzia AI, takie jak OpenAI Codex czy LiteLLM, mogą być podatne na ataki typu argument injection oraz błędy walidacji wejścia prowadzące do uzyskania reverse shell.
  • Urządzenia IoT i smart home (np. Sonos, Philips Hue) mogą posiadać krytyczne błędy typu out-of-bounds write oraz format string, umożliwiające przejęcie kontroli.
Hacking
noteEN→PL

Ochrona danych osobowych nie polega na kupowaniu drogiego oprogramowania

Skuteczna ochrona przed wyciekami danych nie wymaga drogich narzędzi. Kluczem jest eliminacja podstawowych błędów, takich jak powtarzalne hasła czy brak uwierzytelniania.

Czego się uczymy
  • Używaj menedżera haseł do generowania unikalnych haseł i sprawdzaj wycieki swojego adresu e-mail w serwisie Have I Been Pwned.
  • Wdrażaj MFA, priorytetyzując aplikacje uwierzytelniające nad SMS-ami oraz korzystając z passkeys, aby zminimalizować ryzyko phishingu.
AI
noteEN→PL

Ustawienia udostępniania pozostawały publiczne przez ponad 5 lat. Przy analizie wycieków danych główną przyczyną nie były wyrafinowane ataki

Analiza statystyk wycieków danych pokazuje, że choć boimy się zaawansowanych ataków, to błędy ludzkie i błędy w konfiguracji stanowią większość incydentów.

Czego się uczymy
  • Należy regularnie audytować ustawienia uprawnień i udostępniania w usługach chmurowych, gdyż błędy w konfiguracji są najtrudniejsze do wykrycia i mogą trwać latami.
  • Warto odróżniać statystyki dotyczące wszystkich firm od danych dużych spółek giełdowych – te drugie są częściej celem celowych ataków, ale mniejsze podmioty częściej padają ofiarą błędów ludzkich.
Hacking
Dark ReadingEN→PL

Ataki ClickFix ewoluują, aby lepiej ukrywać złośliwe ładunki

Napastnicy wykorzystują rekordy DNS TXT oraz mechanizm pre-fetchingu pamięci podręcznej przeglądarki, aby skuteczniej maskować wczesne etapy ataków.

Czego się uczymy
  • Monitoruj nietypowe zapytania DNS TXT pod kątem przesyłania zakodowanych danych lub instrukcji dla malware.
  • Zwracaj uwagę na nietypowe zachowania mechanizmów pre-fetchingu w przeglądarkach, które mogą służyć do ukrytego pobierania payloadów.
Cyber
noteEN→PL

Wyciek danych w Daiwa Securities i Citizen Watch poprzez zewnętrznego dostawcę usług

Atak na dostawcę usług Scala Communications doprowadził do wycieku danych klientów Daiwa Securities oraz Citizen Watch. Sprawcy uzyskali nieautoryzowany dostęp do panelu zarządzania.

Czego się uczymy
  • Należy rygorystycznie monitorować logi logowań do paneli administracyjnych zewnętrznych usług (SaaS/outsourcing), aby wykryć nietypową aktywność w godzinach nocnych.
  • W formularzach kontaktowych należy ograniczać zbieranie danych wrażliwych, takich jak numery kart, ponieważ mogą one stać się celem wycieku w przypadku przejęcia serwera.
Hacking
The Hacker NewsEN→PL

Fałszywe portale reklamowe ChatGPT, Gemini i Claude wyłudzają dane logowania oraz kody MFA

Badacze ujawnili działanie platformy phishingowej podszywającej się pod narzędzia reklamowe dla AI. Atak wykorzystuje technikę BitB do kradzieży poświadczeń i kodów MFA.

Czego się uczymy
  • Uważaj na technikę Browser-in-the-Browser (BitB), gdzie fałszywe okno logowania z poprawnym adresem URL jest rysowane wewnątrz prawdziwej strony.
  • Wdrażaj uwierzytelnianie odporne na phishing (np. klucze FIDO2/WebAuthn), aby zneutralizować próby przejęcia kodów MFA.
AI
The Hacker NewsEN→PL

Backdoory na Linux udają narzędzia do zabezpieczania poczty, aby uniknąć wykrycia w Korei i na Tajwanie

Złośliwe oprogramowanie celujące w urządzenia sieciowe i telekomunikacyjne w Azji maskuje swój ruch jako usługi e-mail oraz podszywa się pod procesy systemowe.

Czego się uczymy
  • Monitoruj nietypowe gniazda raw packet sockets oraz filtry BPF na systemach Linux, które nie wymagają przechwytywania pakietów.
  • Audytuj połączenia wychodzące na port TCP 25, upewniając się, że pochodzą one wyłącznie z autoryzowanych usług pocztowych.
Hacking
SekurakPL

Legimi informuje o naruszeniu bezpieczeństwa. Wyciek niewielkiej ilości danych osobowych + podatność IDOR.

Zdarzenie dotyczyło 183 osób. 22 września osoba nieuprawniona wykorzystała podatność w aplikacji webowej panelu wydawcy, polegającą na niewystarczającej kontroli uprawnień (IDOR) przy pobieraniu dokumentów. Nie doszło do przejęcia kont…

Czego się uczymy
  • Podatność IDOR wynika z braku weryfikacji, czy użytkownik żądający konkretnego zasobu (np. pliku umowy) ma do niego faktyczne uprawnienia na poziomie serwera.
  • W przypadku wycieku danych wrażliwych (PESEL, dowód) należy niezwłocznie zastrzec dokumenty w systemach bankowych i mObywatelu oraz włączyć alerty BIK.
Hacking
Pokaż więcej