XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

Help Net SecurityEN→PL

GitHub Agentic Autofix i kwestia odpowiedzialności za błędne poprawki AI

Marcelo Oliveira z GitHub omawia działanie Agentic Autofix oraz to, kto odpowiada za błędy w poprawkach generowanych przez sztuczną inteligencję.

Czego się uczymy
  • Wdrażaj automatyczne poprawki w oparciu o analizę ryzyka, priorytetyzując błędy pod kątem ich realnej eksploatowalności i wpływu na biznes, a nie tylko liczbę alertów.
  • Monitoruj skuteczność bezpieczeństwa poprzez śledzenie spadku ekspozycji na krytyczne podatności w czasie, zamiast polegać wyłącznie na metryce czasu naprawy (MTTR).
AI
The Hacker NewsEN→PL

Atak na GitHub: 4837 przejętych kont posłużyło do kradzieży sekretów CI/CD

Napastnik wykorzystał tysiące skradzionych kont GitHub, aby zainfekować ponad 1800 repozytoriów złośliwym oprogramowaniem kradnącym dane uwierzytelniające z procesów CI/CD.

Czego się uczymy
  • Sprawdzaj repozytoria pod kątem nietypowych gałęzi (np. wfx-docs) oraz pull requestów o tytule docs: dependency audit notes.
  • W przypadku podejrzenia infekcji, rotuj nie tylko sekrety GitHub, ale także wszystkie tokeny OIDC i role chmurowe (AWS, Azure, GCP) dostępne dla workflow.
Hacking
Help Net SecurityEN→PL

Dagster: Open-source'owy orkiestrator potoków danych natywny dla chmury

Dagster to otwartoźródłowe narzędzie do zarządzania potokami danych, które śledzi zależności między zbiorami, modelami ML i raportami.

Czego się uczymy
  • Można wykorzystać dekorator @dg.asset w Pythonie do definiowania zasobów danych i automatycznego budowania grafu ich zależności.
  • Wdrażanie blokujących testów jakości danych (asset checks) pozwala na automatyczne zatrzymanie potoku w przypadku wykrycia błędów, zapobiegając propagacji uszkodzonych danych.
AI
Biometric UpdateEN→PL

Suprema prezentuje możliwości bezpieczeństwa oparte na AI podczas globalnej konferencji partnerów

Suprema prezentuje systemy łączące rozpoznawanie twarzy z analityką wideo AI, aby monitorować ruch i wykrywać tailgating w obiektach przedsiębiorstw.

Czego się uczymy
  • Zastosowanie analityki wideo AI pozwala na wykrywanie tailgatingu poprzez korelację danych z wielu kamer po procesie biometrycznym.
  • Nowoczesne systemy kontroli dostępu integrują biometrię z monitoringiem post-entry, co pozwala na ciągłe śledzenie ruchu osób wewnątrz obiektu.
AI
Help Net SecurityEN→PL

Kto zbiera klucze, gdy agent AI odchodzi na emeryturę?

Proces wyłączania agentów AI często pomija kwestie uprawnień i odpowiedzialności, co tworzy luki bezpieczeństwa. Autor analizuje ryzyka związane z niewłaściwym offboardingiem tożsamości nie-ludzkich.

Czego się uczymy
  • Stosuj krótkotrwałe poświadczenia (short-lived credentials) o ograniczonym zakresie, aby zminimalizować ryzyko pozostawienia aktywnych uprawnień po wyłączeniu agenta.
  • Wprowadź rejestr agentów AI, gdzie każdy ma przypisanego właściciela i wersjonowaną historię konfiguracji (promptów i modeli) dla celów audytowych.
AI
Help Net SecurityEN→PL

CISO wierzą, że systemy OT przetrwają cyberatak, ale inżynierowie mają co do tego wątpliwości

Raport SANS 2026 ICS/OT ujawnia ogromny rozdźwięk między optymizmem kadry zarządzającej a realnymi możliwościami inżynierów w obliczu awarii systemów przemysłowych.

Czego się uczymy
  • Weryfikuj plany ciągłości działania poprzez regularne ćwiczenia typu tabletop oraz techniczne testy (red/purple teaming) specyficzne dla środowisk ICS/OT.
  • Integruj procedury cyberbezpieczeństwa OT z ogólnofirmowymi planami Business Continuity i Disaster Recovery (BC/DR), aby przyspieszyć odzyskiwanie systemów.
Cyber
The Hacker NewsEN→PL

Krytyczna luka w Apache HTTP/2 pozwala nieautoryzowanym atakującym na zdalne wykonanie kodu

Krytyczna podatność w module modhttp2 serwera Apache HTTP Server umożliwia zdalne wykonanie kodu. Luka CVE-2026-119618 dotyczy wersji od 2.4.55 do 2.4.70.

Czego się uczymy
  • Zaktualizuj Apache HTTP Server do wersji 2.4.71 lub nowszej, aby wyeliminować lukę CVE-2026-119618.
  • Jeśli nie możesz wykonać aktualizacji, wyłącz wsparcie dla HTTP/2 poprzez usunięcie h2 i h2c z dyrektywy Protocols w konfiguracji serwera.
Hacking
Help Net SecurityEN→PL

Boty podszywają się pod agentów AI, agenci AI pod ludzi, a systemy obronne wierzą obu stronom

Atakujący wykorzystują nazwy popularnych agentów AI do przeprowadzania ataków credential stuffing oraz przejmowania kont, skutecznie omijając tradycyjne systemy detekcji botów.

Czego się uczymy
  • Monitoruj zachowanie sesji zamiast polegać wyłącznie na identyfikacji urządzenia lub nazwie agenta; powtarzające się błędy logowania przy konkretnym profilu to sygnał ataku.
  • Wdrażaj mechanizmy step-up verification (dodatkowa weryfikacja) w krytycznych punktach procesu, takich jak płatności czy zmiana uprawnień konta.
AI
ITHardwarePL

Gmail po włamaniu. Nowe hasło, wylogowane urządzenia. Haker wciąż w środku

Twórcy malware twierdzą, że jedna z funkcji ich narzędzia zapewnia dostęp do konta nawet po zmianie hasła i wylogowaniu aktywnych sesji.

Czego się uczymy
  • W przypadku infekcji infostealerem najpierw odłącz zainfekowany sprzęt od internetu i usuń złośliwe oprogramowanie, zanim zaczniesz zmieniać hasła.
  • Zmianę haseł oraz weryfikację metod odzyskiwania konta (numery telefonów, e-maile pomocnicze) należy przeprowadzać wyłącznie z bezpiecznego, czystego urządzenia.
Hacking
The Hacker NewsEN→PL

Ataki na ScreenConnect: co najmniej 288 punktów końcowych w 48 organizacjach zainfekowanych przez złośliwe klienty

Atakujący wykorzystują przejęte panele ScreenConnect i złośliwe rozszerzenia firm trzecich, aby instalować rogue clients i rozprzestrzeniać się w sieciach typu MSP.

Czego się uczymy
  • Monitoruj historię poleceń 'Run Command' w panelu ScreenConnect pod kątem nieautoryzowanych działań.
  • Weryfikuj obecność i aktywność rozszerzeń firm trzecich, szczególnie tych umożliwiających zdalne wykonywanie komend.
Cyber
Security AffairsEN→PL

Zoom naprawia krytyczną podatność w systemie Windows umożliwiającą eskalację uprawnień

Zoom wydał poprawki eliminujące dwie luki w aplikacji Zoom Workplace dla Windows, w tym krytyczny błąd pozwalający na zdalną eskalację uprawnień bez uwierzytelnienia.

Czego się uczymy
  • Zaktualizuj Zoom Workplace do wersji 7.1.8 lub nowszej, aby wyeliminować krytyczne błędy eskalacji uprawnień (CVE-2026-108186 i CVE-2026-108187).
  • Pamiętaj, że błędy typu memory corruption w komunikatorach mogą pozwalać na zdalną aktywację mikrofonu i kamery bez interakcji użytkownika.
Hacking
BitdefenderEN→PL

Apple łata luki w iMessage, które mogły ujawnić prywatne czaty grupowe

Apple naprawiło dwie podatności w aplikacji Messages, które pozwalały nieuprawnionym osobom dołączyć do grupowych rozmów lub czytać wcześniejszą historię wiadomości.

Czego się uczymy
  • Zaktualizuj urządzenia do wersji iOS/iPadOS 27.2.1 lub 26.7.3 oraz macOS 27.2.1, 26.7.3 lub 15.8.3, aby wyeliminować błędy CVE-2026-113961 i CVE-2026-113960.
  • W przypadku czatów o wysokim stopniu poufności warto zweryfikować listę uczestników po dodaniu nowej osoby do grupy.
Hacking
Portal SpożywczyPL

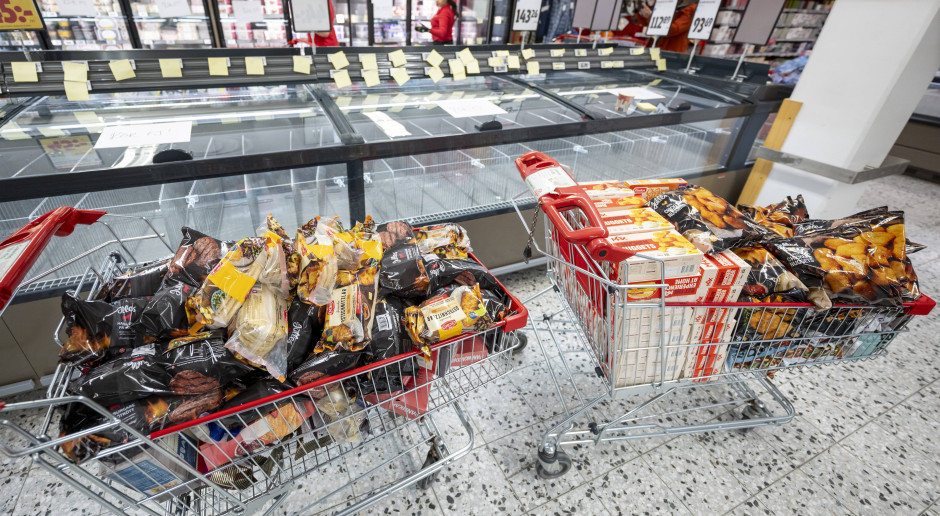
Lodówka jako cel cyberataku. Brzmi absurdalnie, dopóki nie znika żywność

Do tej pory cyberatak kojarzył się głównie z wyciekiem danych, blokadą systemów albo problemami działu IT. Teraz okazało się, że jego skutkiem może być coś dużo bardziej przyziemnego: rozmrożona żywno ...

Czego się uczymy
  • Należy unikać wystawiania urządzeń IoT, takich jak systemy chłodnicze, bezpośrednio do publicznego internetu bez odpowiednich zabezpieczeń.
  • Kluczowe jest monitorowanie urządzeń podłączonych do sieci sklepowej pod kątem ich widoczności i nieautoryzowanych zmian w konfiguracji.
Cyber
Dark ReadingEN→PL

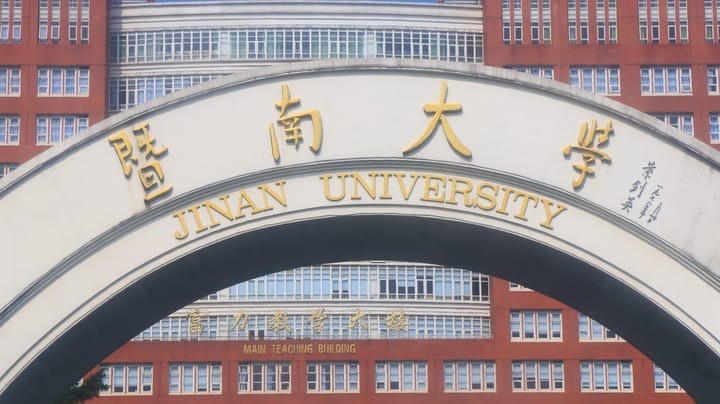
Chiński projekt AI szpieguje branżę półprzewodników na Tajwanie

Chiny stworzyły system Big Data służący do masowego zbierania informacji o osobach za granicą, co może słuć do ich typowania i wykorzystywania.

Czego się uczymy
  • Zrozumienie mechanizmu wykorzystania systemów Big Data i AI do profilowania pracowników w celu celowanych ataków wywiadowczych.
  • Konieczność monitorowania cyfrowego śladu kluczowych pracowników sektora technologicznego w celu ograniczenia ryzyka szpiegostwa.
AI
Unit 42EN→PL

ARTEX i narzędzia red teamingowe oparte na AI: co muszą wiedzieć obrońcy

Eksperci Unit 42 opisują wykorzystanie autonomicznych narzędzi AI, takich jak ARTEX i CyberStrikeAI, do przeprowadzania zautomatyzowanych ataków na infrastrukturę chmurową i API.

Czego się uczymy
  • Monitoruj zachowania typowe dla autonomicznych agentów, takie jak szybka reakcja na błędy i masowe, powtarzalne zapytania do API, zamiast polegać tylko na adresach IP.
  • Zabezpieczaj publiczne API i procesy resetowania haseł, ponieważ narzędzia AI wykorzystują je jako główną ścieżkę do przejęcia poświadczeń i dostępu do chmury.
AI
WP WiadomościPL

Hakerzy FSB polowali na maile z NATO. SRI ujawniła atak

Grupa Turla, wiązana z rosyjską Federalną Służbą Bezpieczeństwa, przeprowadziła w grudniu 2025 r. cyberatak na instytucję rządu Rumunii. Rumuńska agencja wywiadowcza SRI poinformowała, że atak powstrz ...

Czego się uczymy
  • Należy monitorować i aktualizować systemy operacyjne Microsoftu, gdyż były one wektorem ataku grupy Turla.
  • Warto zwrócić uwagę na zabezpieczenie serwerów pocztowych przed złośliwym oprogramowaniem wyspecjalizowanym w kradzieży korespondencji dyplomatycznej.
Hacking
Pokaż więcej