XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

ITHardwarePL

Google Chrome pilnie łata luki. Najgroźniejsza ma 8,8/10

Google Chrome dostało aktualizację, która łata kilka luk w zabezpieczeniach. Co gorsze jedna z podatności była aktywnie wykorzystywana do ataków.

Czego się uczymy
  • Należy niezwłocznie zaktualizować Chrome do wersji 157.0.8103.50 lub nowszej, aby wyeliminować ryzyko zdalnego wykonania kodu przez błąd use-after-free w komponencie XML.
  • W przypadku wykrycia podatności typu use-after-free w parserach danych (jak XML), kluczowe jest monitorowanie komunikatów o aktualizacjach, gdyż błędy te często prowadzą do przejęcia kontroli nad…
Hacking
The Hacker NewsEN→PL

Claude Fable 5.2 od Anthropic wygrywa z GPT-6 Cyber w benchmarku wieloetapowych cyberataków

Anthropic wprowadza modele Claude Fable 5.2 i Claude Mythos 5.2, które wykazują znaczną poprawę w kodowaniu, rozumowaniu oraz zdolnościach do przeprowadzania złożonych operacji cybernetycznych.

Czego się uczymy
  • Modele AI coraz skuteczniej radzą sobie z wieloetapowym planowaniem ataków (CyScenarioBench), co wymaga od zespołów obronnych większej uwagi na złożone scenariusze.
  • Nowoczesne modele LLM potrafią samodzielnie odtwarzać znane podatności (CVE Rediscovery) na podstawie samego kodu źródłowego, co zwiększa ich potencjał w badaniach nad bezpieczeństwem.
AI
Securelist (Kaspersky)EN→PL

Ewolucja zagrożeń IT w III kwartale 2026 roku. Statystyki mobilne

Raport Kaspersky dotyczący zagrożeń mobilnych w III kwartale 2026 roku. Analiza trendów w malware, adware oraz nowych technik wykorzystujących AI na Androidzie i iOS.

Czego się uczymy
  • Złośliwe aplikacje na Androida wykorzystują modele LLM i DistilBERT do automatyzacji oszustw i interpretacji komend C2.
  • Nowoczesne trojany potrafią używać lokalnych modeli AI do analizy zdjęć w galerii w celu automatycznego wyłapywania kodów CVV i danych bankowych.
Hacking
Help Net SecurityEN→PL

Co lider bezpieczeństwa powinien powiedzieć CEO o wycieku poświadczeń

Eric Fourrier, CEO GitGuardian, wyjaśnia, jak zarządzać ryzykiem wycieku sekretów, budować kulturę raportowania błędów i jakie metryki powinny interesować zarząd.

Czego się uczymy
  • W przypadku wycieku klucza należy go natychmiast unieważnić (revoke), a nie tylko usuwać ślad po nim w kodzie (np. poprzez usunięcie commita).
  • Skuteczne mierzenie bezpieczeństwa powinno opierać się na czasie reakcji (MTTR dla poświadczeń) oraz zdolności do wykrywania sekretów poza oficjalnymi zasobami firmy.
Hacking
Portal SpożywczyPL

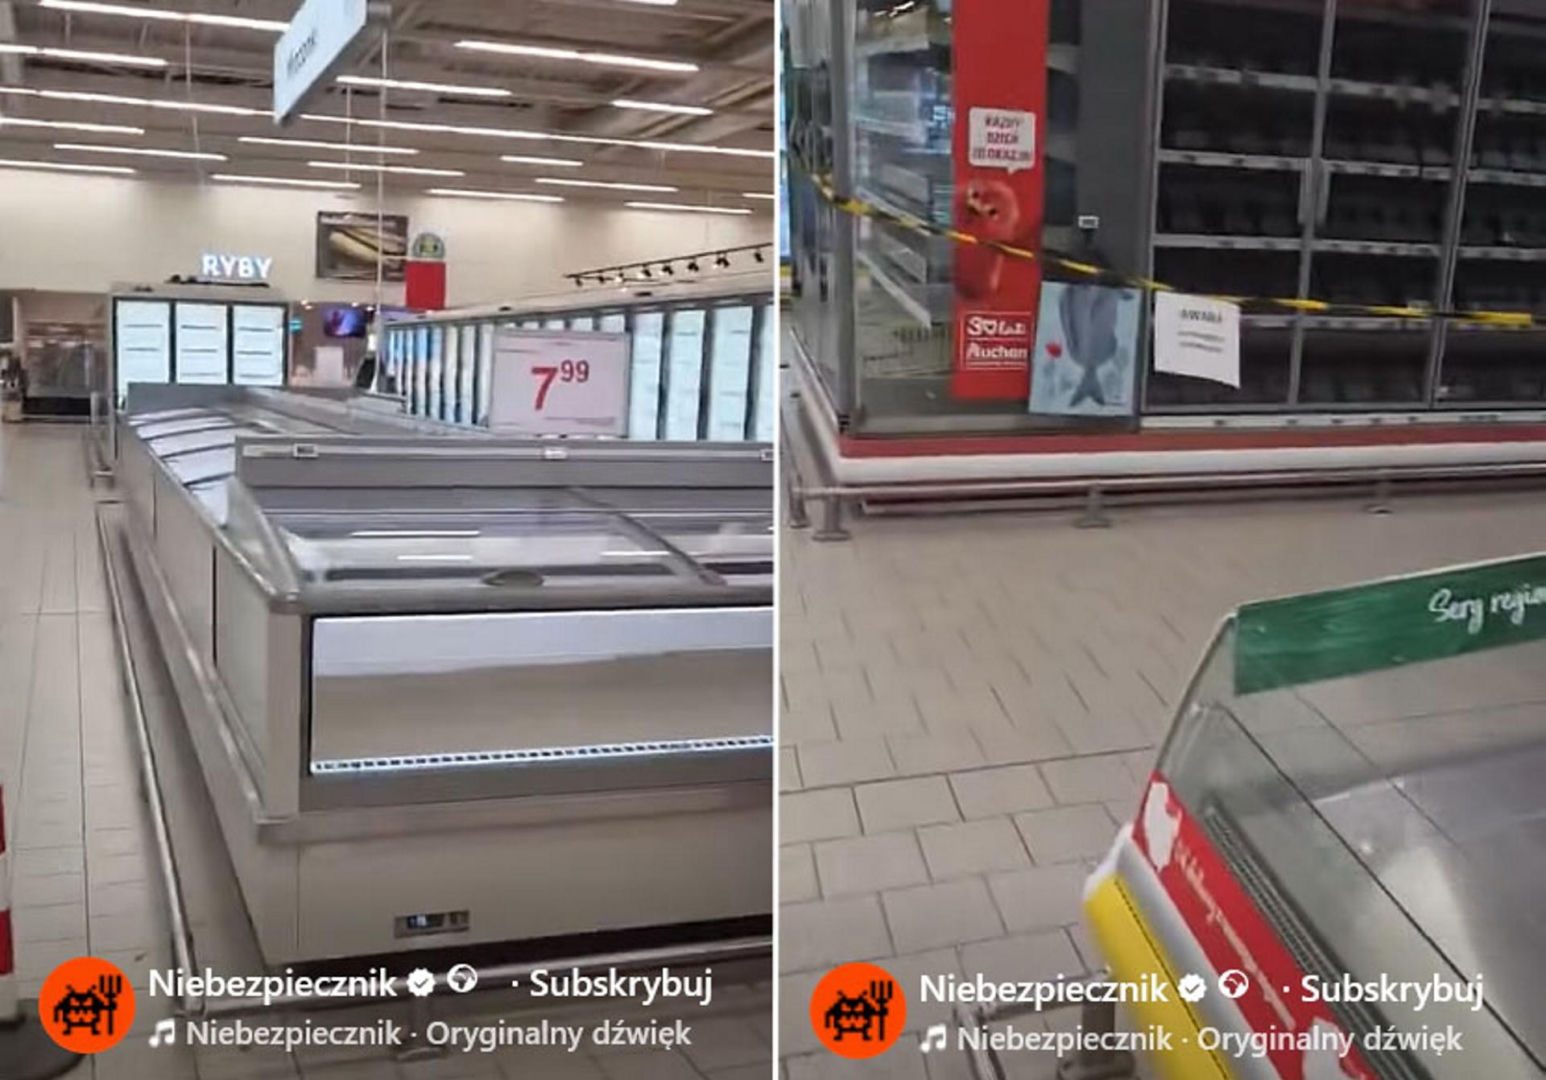
Cyberatak na chłodzenie to już nie teoria. Branża spożywcza sprawdza zabezpieczenia

Cyberatak może doprowadzić do wyłączenia chłodzenia, utraty zapasów żywności i zakłóceń w dostawach. Po incydentach w sklepach Europy Zachodniej producenci mrożonek analizują zagrożenia i sprawdzają z ...

Czego się uczymy
  • Zabezpiecz mechanizmy zdalnego dostępu dla serwisantów i producentów, gdyż są one częstym wektorem ataku na urządzenia OT.
  • Wdrażaj redundancję w monitorowaniu parametrów krytycznych (np. temperatury) poprzez stosowanie dwóch niezależnych od siebie systemów.
Cyber
The Hacker NewsEN→PL

Google wydaje aktualizację bezpieczeństwa Chrome dla ósmej aktywnie wykorzystywanej luki zero-day w 2026 roku

Google wydało poprawki dla dziewięciu podatności w Chrome, w tym jednej o wysokim priorytecie, która jest już aktywnie wykorzystywana przez napastników.

Czego się uczymy
  • Zaktualizuj Chrome do wersji 157.0.8103.50/.51 dla Windows i macOS oraz 157.0.8103.50 dla Linux, aby wyeliminować lukę CVE-2026-125350.
  • Pamiętaj o aktualizacji przeglądarek opartych na Chromium, takich jak Edge, Brave, Opera i Vivaldi, gdy tylko udostępnią odpowiednie poprawki.
Hacking
The Hacker NewsEN→PL

N-able wyłącza N-central Cloud po ujawnieniu 33 podatności zero-day wraz z PoC

Firma N-able tymczasowo wyłączyła środowiska chmurowe N-central i zaleca klientom on-premise odłączenie serwerów po ujawnieniu serii krytycznych luk Able2Shell.

Czego się uczymy
  • Należy niezwłocznie odłączyć serwery N-central on-premise od sieci do czasu wydania oficjalnej poprawki.
  • Kluczowe wektory ataku Able2Shell obejmują m.in. XXE, XSS-to-OGNL oraz przepełnienie stosu GenericTCP prowadzące do RCE.
Hacking
The Hacker NewsEN→PL

CISA ostrzega przed aktywnym wykorzystywaniem luk w OpenSSH, GPUStack, FreeSWITCH i IBM

Amerykańska agencja CISA dodała cztery podatności do katalogu KEV, potwierdzając ich aktywne wykorzystywanie w realnych atakach.

Czego się uczymy
  • Zaktualizuj OpenBSD OpenSSH, aby zapobiec obejściu uwierzytelniania (luka SSHole) i próbom instalacji agentów C2.
  • Zabezpiecz instancje GPUStack przed nieautoryzowanym dostępem administracyjnym poprzez aktualizację do wersji naprawczej.
Hacking
SecurityWeekEN→PL

Aktualizacja Chrome łata wykorzystywany zero-day w module XML. To już ósma taka luka w tym roku

Google wydało poprawki do Chrome, które eliminują poważną lukę typu use-after-free w komponencie XML, już wykorzystywaną w realnych atakach.

Czego się uczymy
  • Zaktualizuj Chrome do wersji 157.0.8103.50/.51 (Windows/Mac) lub 157.0.8103.50 (Linux), aby wyeliminować aktywny exploit CVE-2026-125350.
  • Monitoruj aktualizacje komponentów WebGL, V8 oraz GPU, gdyż ostatnie poprawki obejmowały również krytyczne błędy w tych modułach.
Hacking
Help Net SecurityEN→PL

Zespoły bezpieczeństwa chcą wykrywać nietypowe zachowania agentów AI, zanim jeszcze zdefiniują normę

Raport Abnormal AI wskazuje, że agenci AI są priorytetem inwestycyjnym w monitoringu behawioralnym, mimo trudności z ustaleniem wzorców ich normalnej aktywności.

Czego się uczymy
  • Monitorowanie agentów AI wymaga kontekstu zadania, a nie tylko logów dostępu, aby odróżnić autoryzowane działanie od nadużycia uprawnień.
  • Krótkotrwałe procesy AI (trwające sekundy) mogą być trudne do powiązania z konkretnym agentem w ruchu sieciowym, co wymaga bardziej precyzyjnego audytu.
AI
Help Net SecurityEN→PL

Ponad 575 złośliwych umiejętności OpenClaw dostarczało malware na systemy Windows i macOS

Cyberprzestępcy wykorzystują agentów AI do koordynacji ataków, skradzione sesje do omijania MFA oraz narzędzia do blokowania systemów detekcji i odzyskiwania danych.

Czego się uczymy
  • Monitoruj platformy takie jak Hugging Face pod kątem podejrzanych modeli, zbiorów danych i aplikacji AI, które mogą zawierać złośliwe payloady.
  • Zwracaj uwagę na ryzyko związane ze skradzionymi sesjami przeglądarki, które pozwalają ominąć MFA w usługach chmurowych i repozytoriach.
AI
Fox NewsEN→PL

Ataki phishingowe AI wykorzystują Twoje posty w mediach społecznościowych przeciwko Tobie

Badacze z University of Texas at Arlington pokazali, jak sztuczna inteligencja analizuje publiczne posty na Instagramie, by tworzyć niezwykle przekonujące maile spear phishingowe.

Czego się uczymy
  • Ogranicz publiczny dostęp do swoich profili w mediach społecznościowych, aby uniemożliwić AI zbieranie danych kontekstowych.
  • Nie ufaj wiadomościom e-mail tylko dlatego, że zawierają poprawne szczegóły z Twojego życia prywatnego; zawsze weryfikuj nadawcę.
AI
Dark ReadingEN→PL

Atakujący witają się w nowej skali ataków na chmurę

Badacze odkryli łańcuch ataków o nazwie Greeter, w którym sprawcy celowo zostawiają powitalne wiadomości w logach, aby maskować swoje działania.

Czego się uczymy
  • Zwracaj uwagę na nietypowe, powitalne komunikaty w logach chmurowych, które mogą służyć jako technika maskowania działań (anti-forensics).
  • Monitoruj anomalie w logach, które mogą wskazywać na próby celowego wprowadzania szumu informacyjnego przez napastników.
Cyber
Pokaż więcej