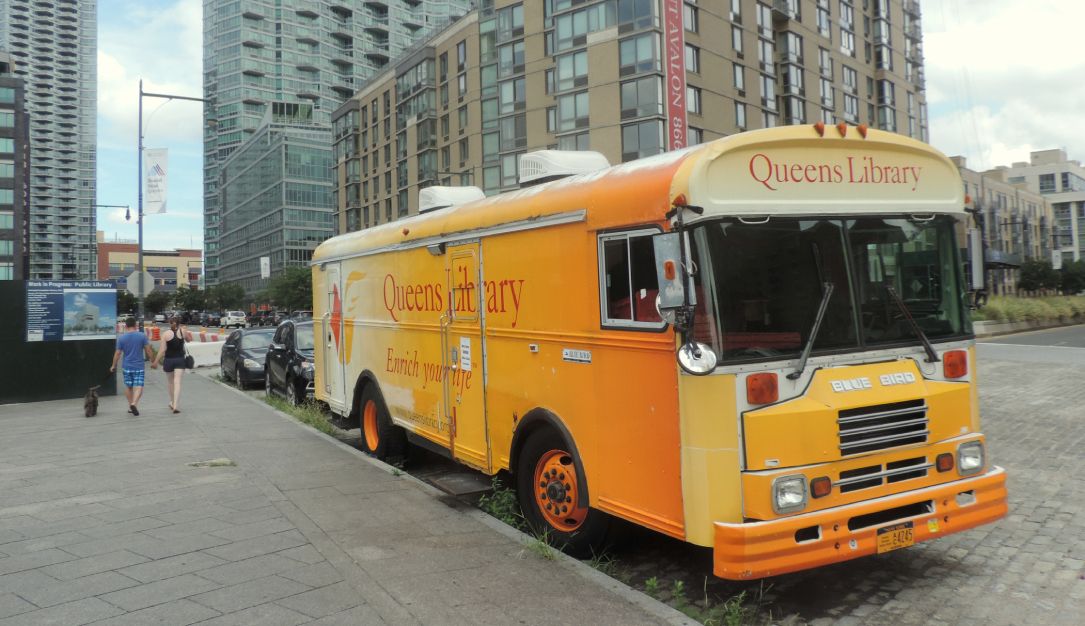
Queens Public Library potwierdza atak ransomware. Zakłócone Wi-Fi i praca komputerów
System biblioteczny Queens Public Library w Nowym Jorku padł ofiarą ataku ransomware, co spowodowało paraliż usług cyfrowych i infrastruktury lokalnej.
HackingHacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.
System biblioteczny Queens Public Library w Nowym Jorku padł ofiarą ataku ransomware, co spowodowało paraliż usług cyfrowych i infrastruktury lokalnej.
Hacking
Gracze Goddess of Victory: NIKKE powinni sprawdzić swoje komputery po wykryciu manipulacji plikami używanymi przez launcher gry na system Windows.
Cyber
W obliczu krytycznych podatności w PHP i incydentów związanych z wyciekami danych, warto przejrzeć zabezpieczenia swoich kont i urządzeń mobilnych.

Sieć Auchan Polska poinformowała, że zmagała się z błędami "w funkcjonowaniu systemów sterowania urządzeniami chłodniczymi". Europa boryka się z falą ataków na... Zgodnie z raportem ENISA z 2026 roku, ...
Hacking
Błędne lub nieaktualne rekordy DNS mogą dać atakującym zaskakującą kontrolę nad systemami pocztowymi organizacji.
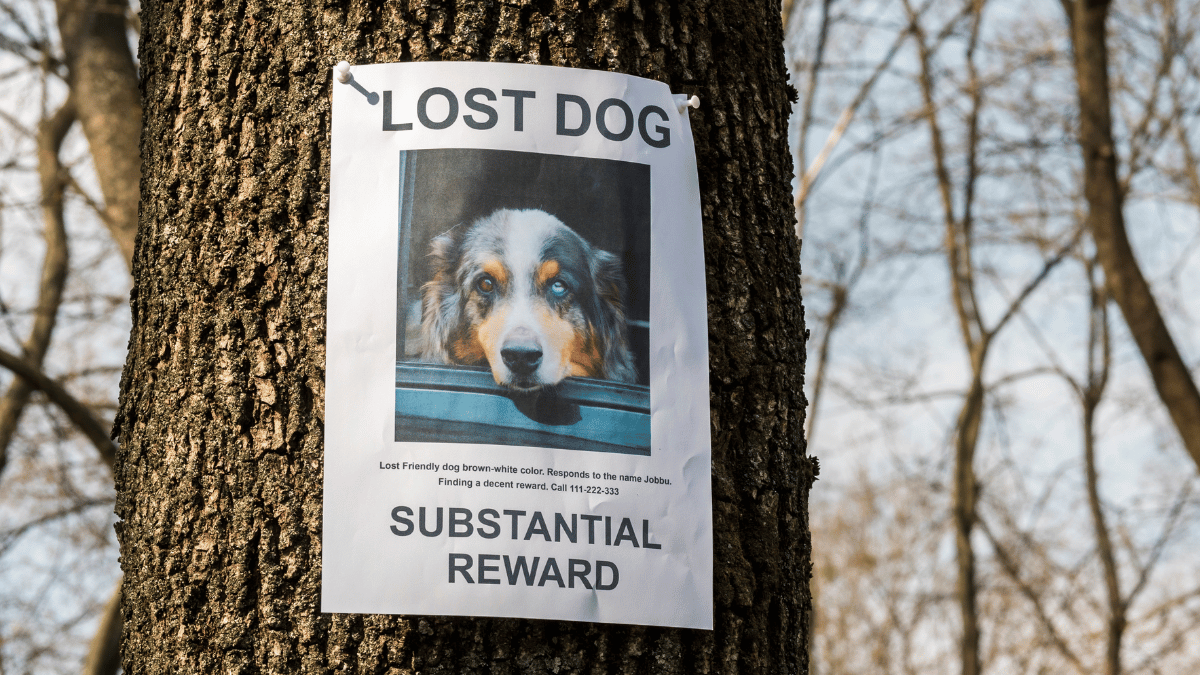
Przestępcy używają sztucznej inteligencji do tworzenia realistycznych zdjęć zaginionych zwierząt, aby uwiarygodnić próby wyłudzenia pieniędzy.
Redaktorzy Dark Reading omawiają tematy, których nie zdążyli opublikować, w tym nieudaną symulację phishingu oraz atak hacktywistyczny na amerykańską agencję rządową.
Cyber
Google, Meta i TikTok złożyły pozwy przeciwko nowemu prawu w Kalifornii, które ma blokować funkcje uznawane za psychologicznie eksploatujące użytkowników.
Cyber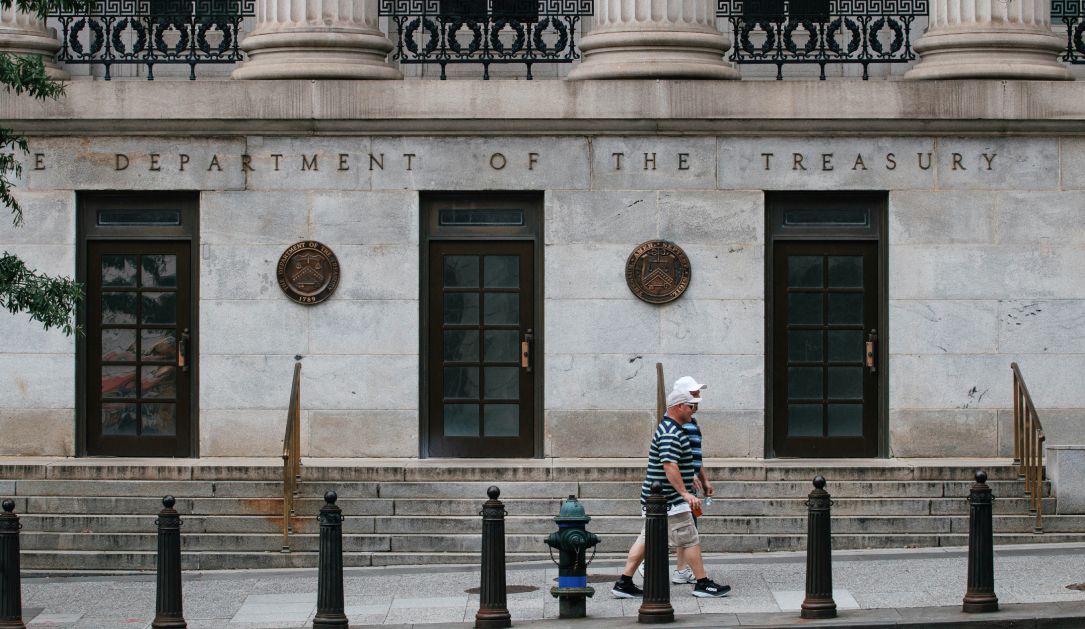
Amerykański Departament Skarbu uderza w sieć spółek fasadowych i osoby wspierające kambodżańską grupę Prince Group, odpowiedzialną za miliardowe oszustwa.
Cyber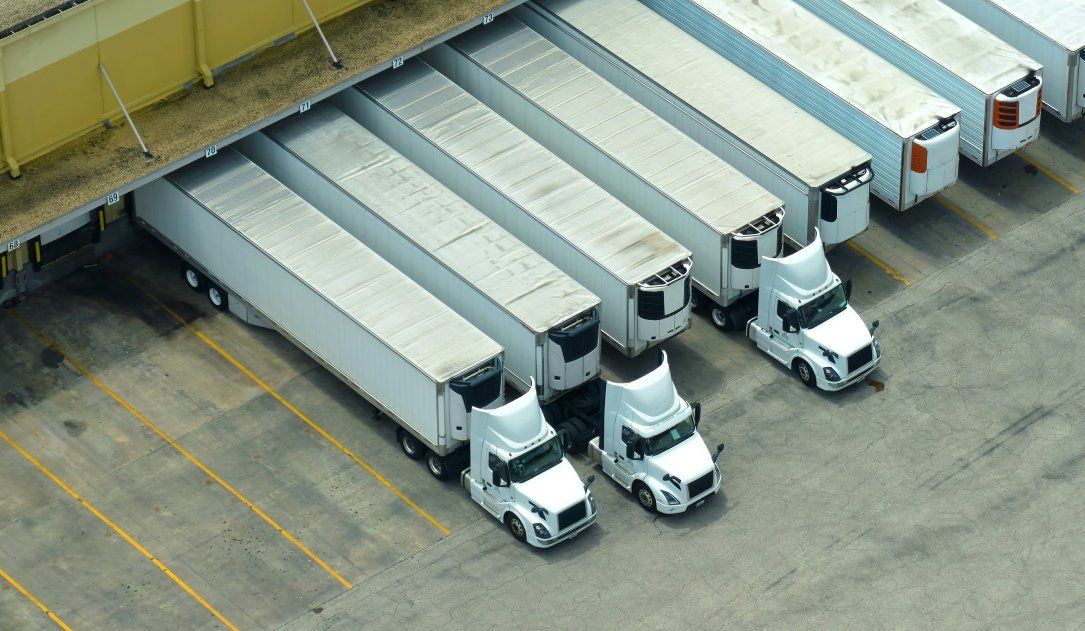
Amerykańskie służby apelują do operatorów infrastruktury krytycznej o wzmocnienie ochrony systemów chłodzenia po serii ataków na europejskie supermarkety.
Relacja z targów it-sa w Norymberdze oraz analiza nowego infostealera VOLTA, który używa modeli LLM do automatycznej oceny wartości skradzionych danych.
Indyjski Bank Rezerw (RBI) wprowadza surowe wymogi cyberbezpieczeństwa dla operatorów systemów płatności, w tym obowiązek szybkiego zgłaszania incydentów.
Cyber
Rosyjska grupa APT29 infekuje strony internetowe, aby identyfikować ofiary i wykradać dane najbardziej interesującym użytkownikom.
Największy dostawca certyfikatów SSL, DigiCert, informuje o wycieku danych. Przyczyną nie był atak, lecz błąd konfiguracji podczas migracji infrastruktury.
Niewydany jeszcze model cybernetyczny OpenAI w ramach jednego cyklu operacyjnego stworzył exploity dla 948 unikalnych podatności w jądrze Linux.
Grupa APT29 przeprowadziła kampanię wymierzoną w użytkowników w Ukrainie, USA i Europie, wykorzystując luki w systemach iOS i Android do kradzieży danych.

Nowa platforma edukacyjna wyjaśnia, jak potoki danych bezpieczeństwa mogą obniżyć koszty SIEM i przygotować infrastrukturę pod operacje oparte na AI.
AI
Palo Alto Networks prowadzi rozmowy w sprawie zakupu Clutch Security za 500 milionów dolarów. Startup specjalizuje się w zabezpieczaniu agentów AI przed dostępem do systemów korporacyjnych.
AI
Atakujący mogą zalogować się na konta bez hasła, np. obsługiwane tylko przez klucze SSH, na serwerach Alpine Linux. Wymagane jest posiadanie nazwy użytkownika oraz hasła o długości od 257 do 1024 bajtów.

Naukowcy odkryli lukę w ChatGPT, która pozwalała ominąć zabezpieczenia Lockdown Mode. Atak umożliwiał cichą kradzież danych, phishing oraz dostarczanie złośliwego oprogramowania.

Trwa dochodzenie w sprawie naruszenia bezpieczeństwa danych w firmie Xplicit Audio LLC. Wyciek dotyczy danych logowania klientów sklepu.
Hacking
W październiku 2026 roku Microsoft wydał ponad 1400 poprawek bezpieczeństwa. Firma ostrzega, że dzięki AI hakerzy mogą wykorzystać te luki w zaledwie kilka godzin.
Hacking
Im bardziej procesy operacyjne zależą od technologii, tym większe mogą być skutki udanego cyberataku – przekazał redakcji CyberDefence24 Leszek Mróz, Partner EY Polska, Lider zespołu cyberbezpieczeństwa. Ostatnie wydarzenia związane z…
Podczas analizy danych z honeypotów wykryto próby wykorzystania luk w starszych systemach Cisco IOS.
Hacking