XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

The RecordEN→PL

Polymarket wypłaci 3,9 mln dolarów ofiarom po kompromitacji serwisu

Platforma Polymarket zadeklarowała zwrot środków użytkownikom po ataku, w którym hakerzy wykorzystali zainfekowany skrypt zewnętrznego dostawcy usług.

Czego się uczymy
  • Należy zachować szczególną ostrożność przy korzystaniu z serwisów DeFi/krypto, gdy w tle działają skrypty dostawców trzecich (third-party scripts), gdyż mogą one przejąć aktywną sesję użytkownika.
  • Ataki typu supply chain mogą dotyczyć nie tylko bibliotek programistycznych, ale także skryptów monitorujących wydajność i analitycznych, które mają dostęp do DOM strony.
Cyber
ANDROID.COM.PLPL

iPhone’y polityków w 99 krajach dostały czerwone alerty. Smartfony mogły zostać zhakowane

Niemieckie władze potwierdzają, że posłowie i inne osoby publiczne dostały od Apple ostrzeżenia o możliwym ataku szpiegowskim na ich iPhone’y. Sprawa pokazuje, jak łatwo nawet najbardziej chronione ...

Czego się uczymy
  • Zrozumienie zagrożenia typu zero-click: atak może nastąpić bez żadnej interakcji użytkownika (bez linków czy plików), wymagając jedynie połączenia z siecią.
  • Weryfikacja alertów Apple: otrzymanie powiadomienia o możliwym ataku powinno być traktowane jako sygnał, że urządzenie mogło zostać prześwietlone.
Cyber
CyberDefence24PL

Seria ataków hakerskich na lodówki w sklepach. Żywność do wyrzucenia

Lodówki w europejskich sieciach handlowych po raz kolejny padły ofiarą ataku hakerskiego. Do incydentów doszło w czterech sieciach supermarketów, jednej cukierni oraz dwóch sieciach rzeźników w Belgii. Incydenty odnotowały również firmy w…

Czego się uczymy
  • Należy zweryfikować, czy urządzenia IoT zarządzające infrastrukturą krytyczną (np. chłodnictwem) nie są wystawione bezpośrednio na publiczny dostęp z sieci.
  • Kluczowe jest monitorowanie cyklu życia urządzeń i unikanie stosowania modeli, dla których zakończono wsparcie bezpieczeństwa (End-of-Life).
Hacking
The Hacker NewsEN→PL

Google rozbija botnet obejmujący 1,3 miliona urządzeń Android. Producent TV Box sprzedawał dostęp przestępcom

Google zneutralizowało botnet kontrolujący ponad 1,3 miliona urządzeń Android, głównie przystawek TV. Producent Videostrong celowo umieszczał backdoory w swoim oprogramowaniu.

Czego się uczymy
  • Złośliwy kod x.cpe jest częścią firmware'u i automatycznie reinstaluje się po restarcie, co uniemożliwia skuteczne usunięcie go przez użytkownika.
  • W przypadku zainfekowanych przystawek Android TV (np. marki MECOOL), zaleca się ich całkowite odłączenie od sieci i wymianę na bezpieczne urządzenia.
Hacking
SANS ISC
SANS ISCEN→PL

Multipath TCP: Zastosowanie i detekcja

Często ignorowana opcja protokołu TCP, wprowadzona w 2020 roku, stała się tematem nagłówków z powodu nowej podatności w implementacji systemu Linux.

Czego się uczymy
  • Zrozumienie specyfikacji RFC 8684 jest kluczowe dla identyfikacji błędów w implementacji Multipath TCP.
  • Warto monitorować ruch sieciowy pod kątem nietypowych opcji TCP, które mogą wskazywać na próby wykorzystania podatności w stosie sieciowym Linux.
Hacking
The Hacker NewsEN→PL

DarkBlinders infekuje cele w Izraelu i irańskim kurdyjskim środowisku chmurowym

Grupa DarkBlinders, powiązana z Iranem, przeprowadziła kampanię szpiegowską wymierzoną w Izrael oraz rząd Kurdistanu, wykorzystując m.in. socjotechnikę i złośliwe projekty Visual Studio.

Czego się uczymy
  • Uważaj na złośliwe projekty .csproj, które mogą wykorzystywać AppDomainManager injection do omijania monitoringu ETW.
  • Monitoruj procesy wykorzystujące DLL sideloading, szczególnie te uruchamiające narzędzia typu SHELBYLOADER lub SHELBYC2.
Cyber
The RecordEN→PL

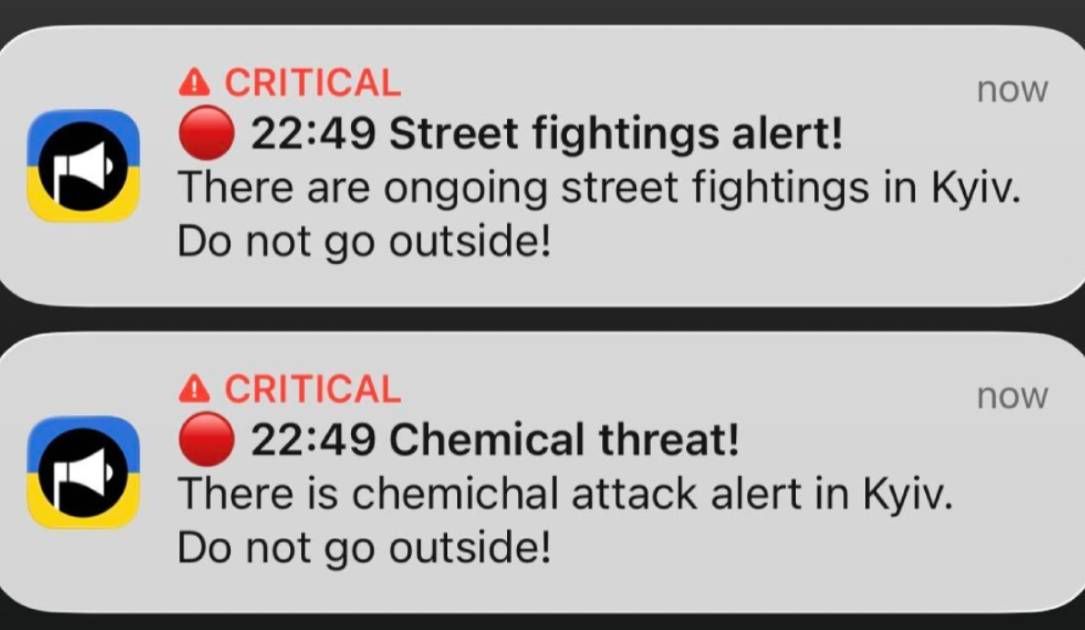
Rosyjscy i ukraińscy hakerzy przejęli aplikacje ratunkowe, by rozsyłać fałszywe ostrzeżenia o ataku nuklearnym

Popularna ukraińska aplikacja do ostrzegania przed nalotami została zhakowana, co wywołało odwetowy atak na rosyjski system powiadamiania poprzez API.

Czego się uczymy
  • Należy weryfikować powiadomienia z aplikacji mobilnych poprzez inne, oficjalne kanały (np. syreny, radio, telewizję), aby uniknąć dezinformacji.
  • Bezpieczeństwo API w aplikacjach krytycznych jest kluczowe, gdyż błędy w interfejsach programistycznych mogą umożliwić masowe wysyłanie nieautoryzowanych powiadomień push.
Hacking
The RecordEN→PL

Druga fala cyberataków na zamrażarki w europejskich supermarketach

Hakerzy uderzyli w systemy chłodnicze sklepów w wielu krajach Europy, manipulując temperaturą i niszcząc zapasy żywności. To kolejna fala ataków po incydencie we Francji.

Czego się uczymy
  • Należy unikać wystawiania kontrolerów IoT i systemów zarządzania budynkiem bezpośrednio do internetu bez ochrony VPN lub silnego firewalla.
  • Urządzenia typu legacy, które nie otrzymują już poprawek bezpieczeństwa, stanowią krytyczne ryzyko i powinny być odizolowane od sieci zewnętrznych.
Cyber
The VergeEN→PL

Jeden z partnerów Google Android przekształcił 1,3 miliona dekoderów w botnet

Google twierdzi, że producent Videostrong Technology celowo zainstalował backdoory w milionach urządzeń, aby zarabiać na oszustwach reklamowych i kradzieży danych.

Czego się uczymy
  • Należy zachować czujność przy zakupie tanich, nieoficjalnych urządzeń Android TV i IoT, które mogą posiadać wbudowane backdoory na poziomie producenta.
  • Warto monitorować nietypowy ruch sieciowy z urządzeń IoT, szczególnie jeśli służą one jako proxy lub generują nadmiarowy ruch w celach reklamowych.
Hacking
Pokaż więcej