
Awaria Microsoft budzi nowe obawy o cyberbezpieczeństwo i podatność na ataki
Problemy z usługami Microsoft Outlook wywołały w Nowej Zelandii dyskusję o odporności infrastruktury krytycznej na globalne awarie technologiczne.
HackingHacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.
Problemy z usługami Microsoft Outlook wywołały w Nowej Zelandii dyskusję o odporności infrastruktury krytycznej na globalne awarie technologiczne.
Hacking
Nadmierne poleganie na sztucznej inteligencji może osłabić kreatywność, jasną komunikację i krytyczne myślenie, które są niezbędne zespołom bezpieczeństwa w sytuacjach kryzysowych.
Hakerzy wykradli dane z rosyjskiego urzędu statystycznego. Na jaw wychodzą informacje o stratach Moskwy w Afryce. Według nieoficjalnych ustaleń w Mali mogło zginąć nawet 300 rosyjskich najemników.
Hacking
Użytkownicy gry Goddess of Victory: NIKKE zostali narażeni na infekcję malware z powodu przejęcia domeny i modyfikacji plików na oficjalnym CDN. Nawet korzystanie z legalnego launchera nie gwarantowało bezpieczeństwa.

CISA dodała do katalogu KEV poważną lukę w serwerze UnrealIRCd. Błąd pozwala na wykonywanie dowolnych poleceń z uprawnieniami serwera.
ESET ostrzega przed fałszywymi instalatorami i rzekomymi wyciekami GTA VI, które służą do kradzieży haseł i infekowania systemów złośliwym oprogramowaniem.

Platforma BrickLink należąca do Lego potwierdziła dostęp do nazw użytkowników, adresów IP oraz części adresów e-mail, jednak hasła i dane płatnicze pozostały bezpieczne.
Hacking
Gigant technologiczny opisał architekturę Secure Exclaves, która izoluje dane z czujników otoczenia od głównego systemu operacyjnego.

Jak czytamy: Analiza wykorzystanych w atakach instancji pokazuje, że atakujący najchętniej używają chińskich modeli (głównie DeepSeek Flash). Wynika to z ich balansu możliwości, niskich kosztów oraz braku zauważalnych zabezpieczeń w…
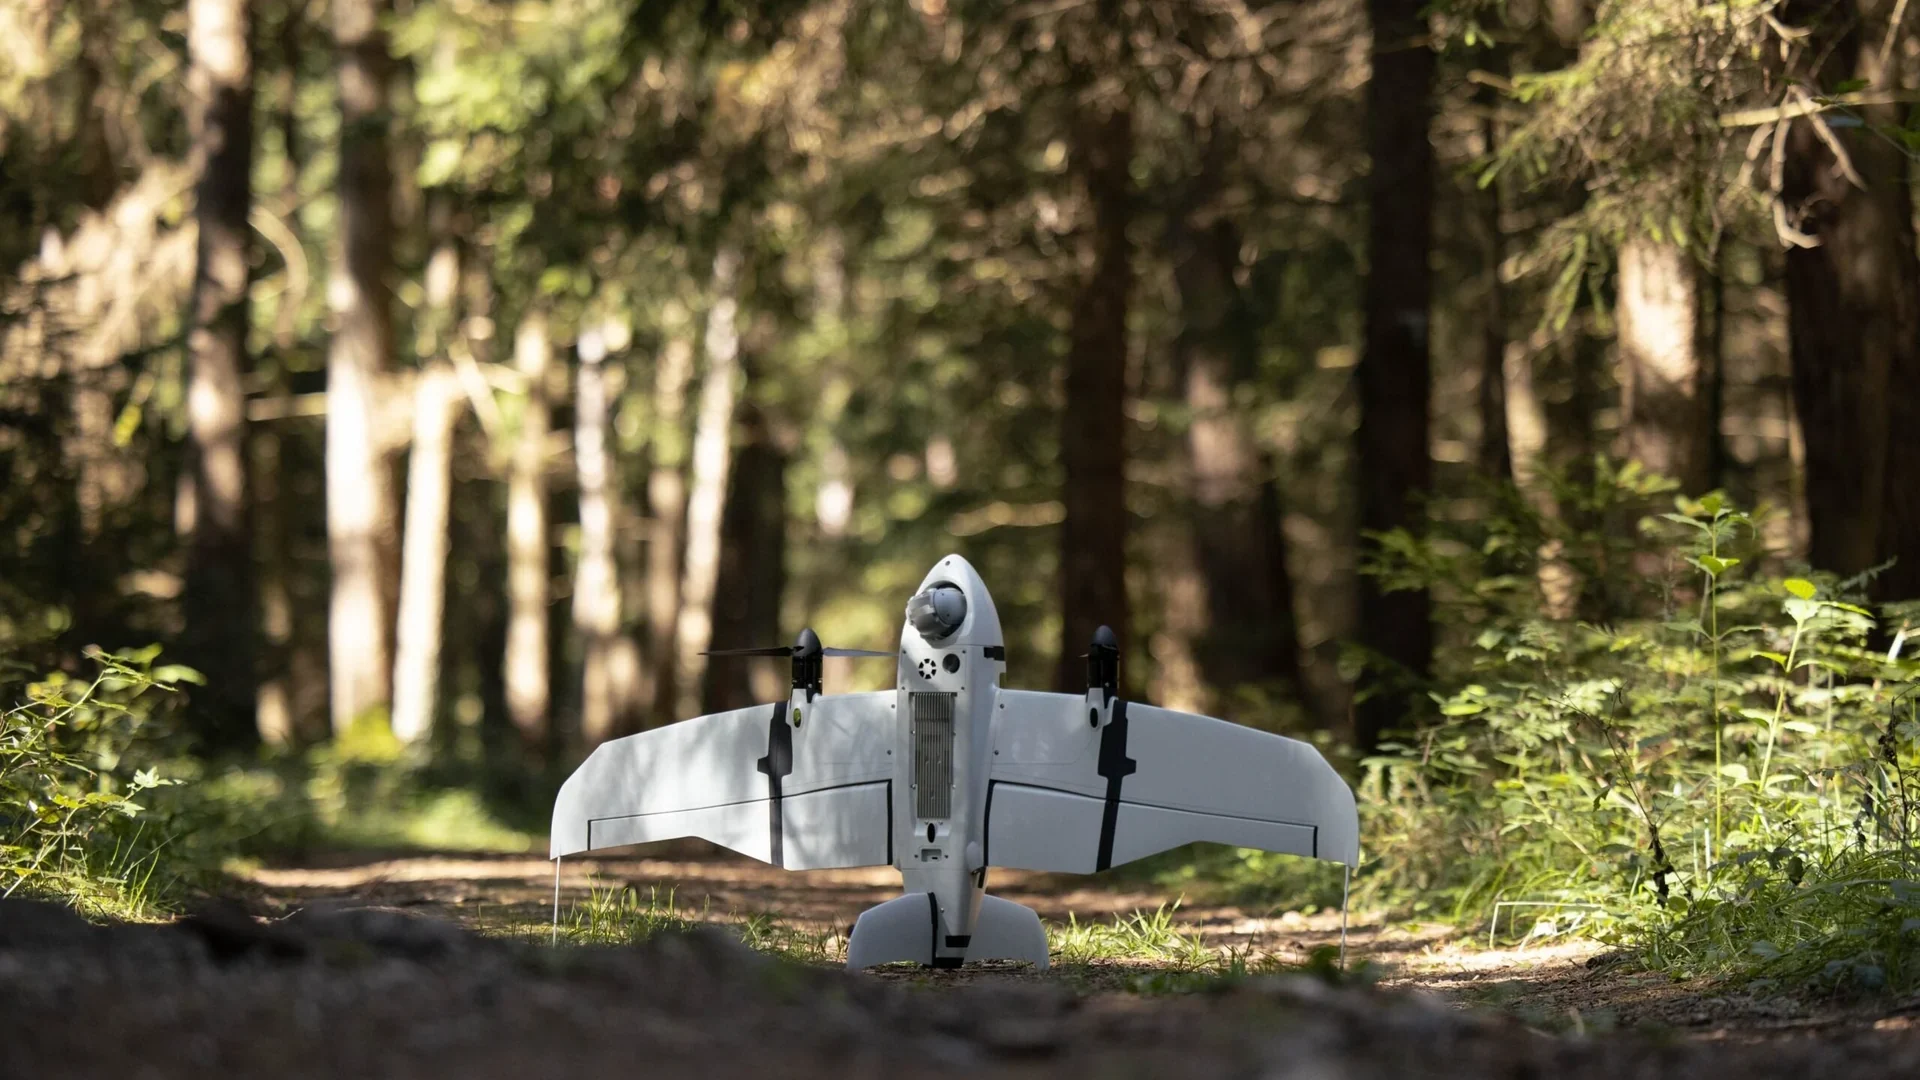
Niemiecki producent dronów Quantum Systems odnotował aktywny cyberatak przeprowadzony przez wrogich aktorów. Mimo incydentu, drony wojskowe mogą ponownie latać.
Cyber
Amerykańscy urzędnicy nie znaleźli dowodów na cyberatak stojący za paraliżem lotnictwa w USA. Przyczyną mogła być wadliwa aktualizacja oprogramowania.
Hacking
Ręczne eksportowanie arkuszy, przesyłanie plików mailem i poprawianie danych w kilku miejscach naraz to na uczelniach codzienność, która generuje ukryte koszty. Ten cyfrowy chaos ma jednak znacznie poważniejszą cenę – otwiera luki…
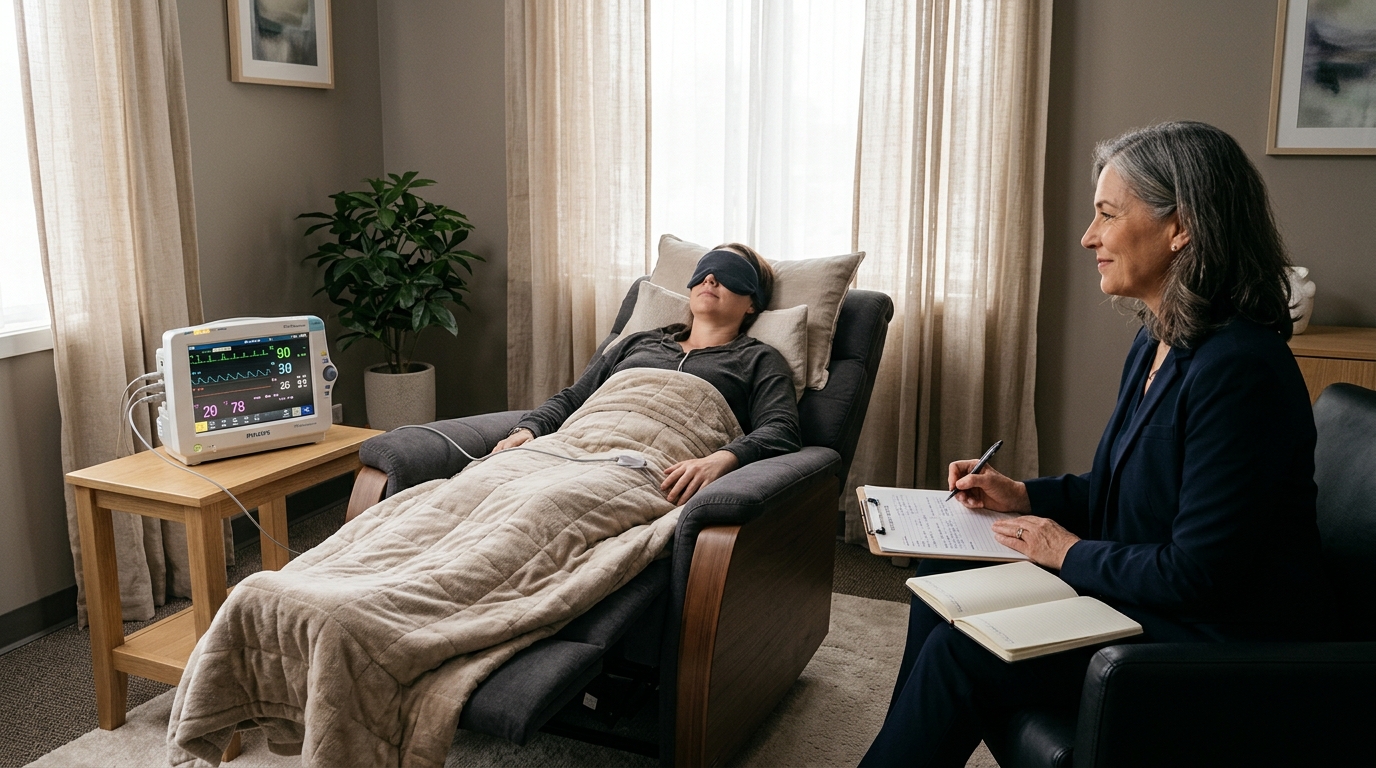
Badanie przeprowadzone w niemieckich placówkach psychiatrycznych wskazuje, że bezpieczeństwo pacjenta podczas terapii ketaminą zależy od obecności klinicysty, a nie tylko od monitorowania parametrów życiowych.
Firma venture capital Ballistic Ventures planuje pozyskać 490 milionów dolarów na dwa nowe fundusze inwestycyjne, koncentrując się na technologiach ochrony przed zagrożeniami wynikającymi z rozwoju sztucznej inteligencji.
AI
Jason Clinton z Anthropic ostrzega przed nadchodzącą falą cyberzagrożeń. Krytyczna luka w PHP uderzyła już w szpitale i systemy rządowe, a AI może pogłębić chaos.
Były dyrektor ds. strategii w MultiCare omawia rosnącą powierzchnię ataku związaną z AI oraz wyzwania związane z budowaniem skutecznych struktur zarządzania.
AIPowiatowy Urząd Pracy w Zgorzelcu poinformował o naruszeniu ochrony danych osobowych. Komunikat, opublikowany wczoraj (13.11) na oficjalnym profilu urzędu w mediach społecznościowych, dotyczy zewnętrz ...
Hacking
Microsoft ostrzega przed kampanią phishingową wykorzystującą niedawną awarię usług Microsoft 365. Hakerzy wysyłają fałszywe powiadomienia o rzekomym usuwaniu opóźnionych wiadomości.

Problemy z bezpieczeństwem w czołowych firmach AI, takich jak OpenAI, Anthropic czy Nvidia, stawiają pod znakiem zapytania ochronę kluczowych technologii przed obcym wywiadem.
AI
Biuro Cyberbezpieczeństwa Telangana intensyfikuje śledztwo w sprawie ataku ransomware na portal TG-iPASS, za którym mają stać hakerzy z Turcji.
Hacking
Firma Plant Construction Company, L.P. bada incydent związany z nieautoryzowanym dostępem do systemów i kradzieżą danych osobowych.
Hacking
Filipińscy urzędnicy ds. cyberbezpieczeństwa zidentyfikowali sprawców masowych ataków na 23 agencje rządowe i inne instytucje.
Hacking
Binance wznowiło wypłaty w 87 sieciach blockchain po cyberataku. Giełda zapowiada przywrócenie pozostałych usług do 22 listopada 2026 r.
Cyber
Haker przejął kontrolę nad oficjalnym profilem Waze w serwisie X. Sprawca ogłosił planowaną deaktywację konta i przyznał, że wykradł dane logowania.
Hacking