XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

Cult of MacEN→PL

Złośliwe oprogramowanie na Macach coraz częściej polega na manipulacji użytkownikiem, a nie na łamaniu zabezpieczeń macOS

Nowoczesne malware na macOS coraz rzadziej szuka luk w systemie, a częściej wykorzystuje socjotechnikę, by skłonić użytkowników do samodzielnego wyłączenia zabezpieczeń.

Czego się uczymy
  • Nigdy nie wklejaj komend do Terminala zasugerowanych przez stronę internetową, wyskakujące okienka lub fałszywe testy CAPTCHA.
  • Zachowaj szczególną czujność, gdy jakakolwiek aplikacja lub instalator wymaga wykonania nieznanych poleceń w Terminalu w celu aktywacji.
Hacking
The RecordEN→PL

FBI ostrzega: narzędzie Artex automatyzuje cyberataki z prędkością maszynową

FBI wydało alert dotyczący Artex – narzędzia open-source wykorzystującego AI, które pozwala na błyskawiczne łączenie technik ataku i automatyzację włamań.

Czego się uczymy
  • Monitoruj nietypowe, masowe próby skanowania i eksploatacji, które mogą generować duży szum w sensorach obronnych, ale zachodzą z nienaturalną prędkością.
  • Zwróć szczególną uwagę na bezpieczeństwo portali dostawców, integracji firm trzecich i systemów legacy, które Artex identyfikuje jako najsłabsze ogniwa.
Cyber
Cisco TalosEN→PL

ARTEX i inne: Platformy do testów penetracyjnych oparte na AI

Platformy do testów penetracyjnych wykorzystujące AI automatyzują cały łańcuch ataku, od rekonesansu po eksploatację, co drastycznie przyspiesza działania cyberprzestępców.

Czego się uczymy
  • Zrozumienie mechanizmu działania agentów AI (planner i worker) pozwala lepiej projektować systemy detekcji oparte na anomalii w tempie działań sieciowych.
  • Należy monitorować nietypowe połączenia z usługami typu Censys, Shodan oraz serwisami do łamania haseł i bypassowania CAPTCHA, które są integrowane przez frameworki AI.
AI
Dark ReadingEN→PL

Grupa cyberprzestępcza ArcticRAT wykorzystuje AI do profilowania finansów ofiar

Złośliwe oprogramowanie na Androida ewoluuje: z kradzieży kryptowalut w stronę pełnej kontroli nad urządzeniem i zaawansowanej analizy skradzionych danych przy użyciu AI.

Czego się uczymy
  • Zwracaj uwagę na objawy pełnej utraty kontroli nad systemem Android, które mogą świadczyć o obecności zaawansowanego RAT-a.
  • Monitoruj nietypową aktywność aplikacji w tle, gdyż nowoczesne malware może służyć do głębokiej analizy danych finansowych użytkownika.
AI
International Business TimesEN→PL

Microsoft otrzymał ostrzeżenie o podatności zero-day w Outlooku. Dwa dni później nastąpiła globalna awaria

Globalna awaria usług chmurowych Microsoftu zbiegła się w czasie z ostrzeżeniem CISA dotyczącym aktywnie wykorzystywanej luki zero-day w programie Outlook.

Czego się uczymy
  • Podatność CVE-2026-124194 wymaga interakcji użytkownika (otwarcie pliku), ale pozwala na wyciek skrótów NTLMv2 poprzez wymuszenie połączenia z zewnętrznym serwerem.
  • Należy niezwłocznie zaktualizować Microsoft 365 Apps for Enterprise oraz Office LTSC 2021 i 2024, aby zabezpieczyć się przed aktywnym wykorzystywaniem tej luki.
Hacking
The Hacker NewsEN→PL

PostgreSQL łata 52 błędy, w tym 22-letnią lukę umożliwiającą zdalne wykonanie kodu

Błąd typu type confusion w PostgreSQL pozwala użytkownikowi bazy danych na wykonanie kodu na serwerze. Wydane aktualizacje naprawiają tę oraz 51 innych podatności.

Czego się uczymy
  • Zaktualizuj PostgreSQL do wersji 18.7, 17.12, 16.16, 15.20 lub 14.25 w zależności od używanej gałęzi.
  • Po aktualizacji silnika konieczne jest przebudowanie wszystkich zainstalowanych rozszerzeń w języku C, aby zapewnić pełną ochronę.
Hacking
Help Net SecurityEN→PL

ChatGPT Wallet pozwala agentom płacić bez ujawniania numeru karty

OpenAI wprowadza ChatGPT Wallet, który umożliwia agentom AI dokonywanie zakupów za pomocą tokenizowanych numerów kart, chroniąc dane użytkownika i sprzedawcy.

Czego się uczymy
  • Wdrażając automatyzację zakupową, należy korzystać z mechanizmów tokenizacji, aby nie przekazywać pełnych danych kart płatniczych zewnętrznym agentom i procesom.
  • Administratorzy sklepów internetowych powinni wdrożyć Web Bot Auth, aby skutecznie odróżniać autoryzowane boty zakupowe od złośliwych skryptów.
AI
almeidalawgroup.comEN→PL

Dochodzenie w sprawie wycieku danych w Acadia Healthcare Company, Inc.

Analiza incydentu naruszenia bezpieczeństwa w Acadia Healthcare, spowodowanego atakiem socjotechnicznym i przejęciem konta e-mail oraz SharePoint.

Czego się uczymy
  • Ataki socjotechniczne mogą prowadzić do przejęcia nie tylko poczty, ale i zasobów chmurowych typu SharePoint, co umożliwia masowy wyciek danych.
  • Należy monitorować nie tylko konta e-mail, ale i powiązane z nimi uprawnienia do dokumentów współdzielonych, aby ograniczyć skutki przejęcia poświadczeń.
Hacking
AdgullyEN→PL

Hakerzy wykradli dane kierowców Ubera w wyniku naruszenia bezpieczeństwa w Fireworks AI

Uber potwierdził wyciek danych osobowych i numerów praw jazdy tysięcy kierowców w USA. Atak nastąpił za pośrednictwem dostawcy usług AI, firmy Fireworks AI.

Czego się uczymy
  • Należy rygorystycznie monitorować i ograniczać uprawnienia tokenów dostępowych przekazywanych podmiotom trzecim, zwłaszcza w kontekście integracji z modelami AI.
  • W przypadku korzystania z zewnętrznych dostawców usług AI (LLM), kluczowe jest zapewnienie izolacji danych, aby przejęcie poświadczeń dostawcy nie dawało bezpośredniego wglądu w dane klienta.
AI
shattered.ioEN→PL

Eksploatacja Outlooka z oceną tylko 6.5, ale wyciekają hashe NTLM

CVE-2026-124194 to podatność typu spoofing w Microsoft Outlook, która pozwala na kradzież hashy NTLMv2. Luka jest już aktywnie wykorzystywana w atakach.

Czego się uczymy
  • Zaktualizuj Microsoft 365, Office LTSC 2021 oraz 2024 do wersji z poprawką wydaną 10 listopada 2026 r.
  • Monitoruj i ograniczaj użycie protokołu NTLM w środowisku, aby utrudnić napastnikom wykorzystanie skradzionych hashy.
Hacking
The RecordEN→PL

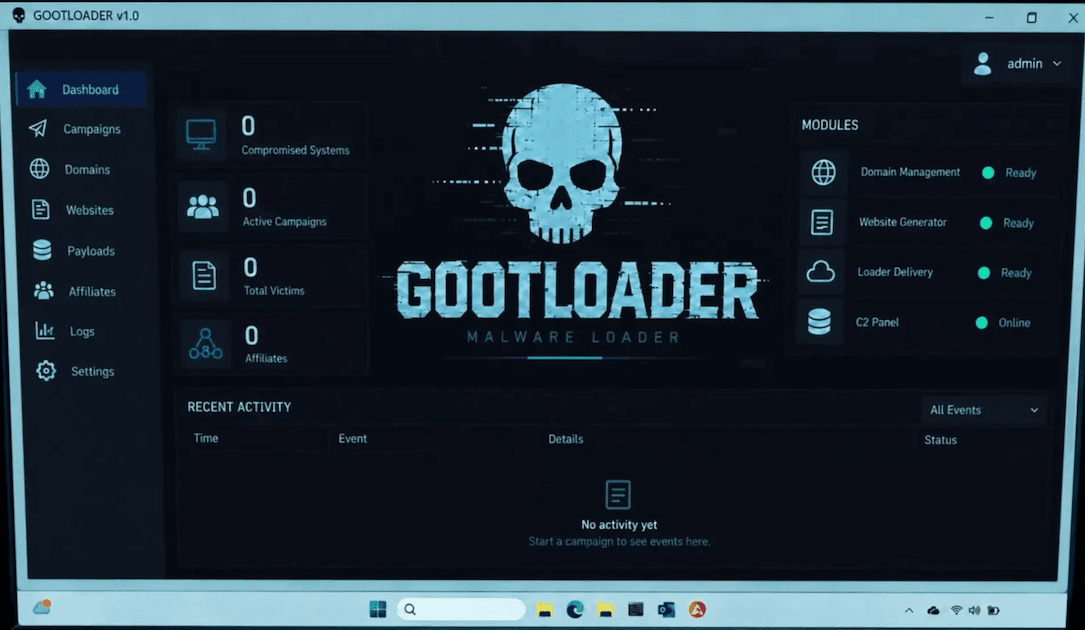
DOJ: Gootloader wykorzystany w co najmniej 44 atakach ransomware o wartości 29 milionów dolarów od 2018 roku

Amerykański Departament Sprawiedliwości ujawnił szczegóły operacji wymierzonej w infrastrukturę malware Gootloader, który służył do infekowania tysięcy urządzeń i sprzedaży dostępu grupom ransomware.

Czego się uczymy
  • Zrozumienie modelu Initial Access Broker: Gootloader służył jako narzędzie do budowania botnetu, którego dostęp był sprzedawany wyspecjalizowanym grupom ransomware.
  • Ryzyko związane z zainfekowanymi witrynami: Malware rozprzestrzeniał się poprzez przejęte, legalne strony internetowe, co wymaga wzmożonej czujności przy przeglądaniu zasobów online.
Hacking
The Hacker NewsEN→PL

Nowe ataki Mior i Skyfall pozwalają nieuczciwym dostawcom chmury kraść dane z maszyn wirtualnych AMD SEV-SNP

Odkryto dwie nowe techniki ataków, Mior i Skyfall, które umożliwiają przejęcie danych z chronionych maszyn wirtualnych AMD SEV-SNP przez złośliwy hypervisor.

Czego się uczymy
  • W przypadku architektury SEV-SNP, złośliwy hypervisor z dostępem do BIOS-u i urządzeń PCIe może manipulować tabelą RMP, co prowadzi do przejęcia kontroli nad pamięcią VM.
  • Ataki typu Skyfall pokazują, że błędy w czyszczeniu stanu procesora po nieudanym starcie maszyny wirtualnej mogą prowadzić do wycieku kluczy szyfrujących i wartości rejestrów.
Cyber
Pokaż więcej