Inne wiadomości: Nowy nominat na dyrektora CISA, hacking samochodów i wyciek danych w Baker Tilly
Podsumowanie najważniejszych wydarzeń tygodnia: od ataków na modele AI i infrastrukturę Railway, po luki w systemach producentów samochodów.
AIHacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.
Podsumowanie najważniejszych wydarzeń tygodnia: od ataków na modele AI i infrastrukturę Railway, po luki w systemach producentów samochodów.
AI
Jeden z największych producentów półprzewodników na świecie padł ofiarą wycieku danych pracowników, do którego doszło u zewnętrznego dostawcy usług chmurowych.
Hacking
Badacze z Cynet wykryli kampanię wykorzystującą linki do rzekomego GTA 6, które instalują loader WARDEN Stealer. Malware wykrada hasła, ciasteczka oraz dane z portfeli krypto.

FBI ujawniło kampanię FaceStealer, w której hakerzy powiązani z Koreą Północną wykorzystują deepfake'i i przejęte konta do kradzieży kryptowalut.
Białoruski dostawca usług chmurowych ActiveCloud padł ofiarą ataku ransomware, co doprowadziło do wielodniowych przerw w dostępie do poczty, serwerów i stron internetowych klientów.
Hacking
Producent portfeli Trezor wykrył w urządzeniach Safe 5 zakupionych u resellera CryptoBilis dodatkowe układy scalone. Implanty te kopiują frazy odzyskiwania ze ekranu i przesyłają je na serwer atakujących.
Ponad połowa firm MŚP mierzy się z próbami kradzieży danych, po czym cyberprzestępcy wykorzystują je do podszywania się pod firmę i klientów. Nawet usunięcie groźnego maila nie gwarantuje bezpieczeńst ...
Globalna awaria usług Microsoft 365, obejmująca Outlooka, Teams i Copilota, paraliżuje firmy oraz instytucje rządowe na całym świecie.
Cyber
Duże problemy jednego z gigantów rynku półprzewodników. Tajwańskie TSMC zostało zaatakowane, a dane pracowników trafiły na sprzedaż. Kto może stać za atakiem?
Hacking
Złożoność technologii blockchain, w tym stosowanie przez napastników skryptów typu sweeper, utrudnia działanie mechanizmów obronnych mających ograniczyć skutki włamania na giełdę.

Uber oficjalnie poinformował o kradzieży danych osobowych oraz skanów praw jazdy należących do tysięcy współpracujących z platformą kierowców. Zgodnie z dokumentacją przekazaną amerykańskim organom re ...
Brytyjskie organizacje zgłosiły rekordową liczbę incydentów cybernetycznych do ICO. Eksperci wskazują na wzrost liczby ataków z wykorzystaniem sztucznej inteligencji oraz wymuszeń danych.
AI
Firma Apify, zajmująca się web scrapingiem i automatyzacją, przyznała, że napastnik uzyskał dostęp do kont klientów oraz ich danych osobowych.
Hacking
Grupa SilentAir przejmuje węzły infrastruktury operatorów mobilnych, aby podsłuchiwać rozmowy i przechwytywać wiadomości, celując głównie w Tajwan.
Autor analizuje zagrożenia związane z hackingiem AI, wskazując, że systemy sztucznej inteligencji mogą destabilizować świat nie poprzez złą wolę, lecz poprzez nieprzewidziane sposoby realizacji celów.

Uber informuje o kradzieży danych osobowych i praw jazdy tysięcy kierowców w wyniku ataku na dostawcę usług zewnętrznych, firmę Fireworks AI.
Hacking
Wyłączenie modelu AI to często za mało, by zatrzymać szkodliwe działania agenta. Artykuł omawia, jak budować skuteczne mechanizmy typu kill switch w systemach opartych na AI.
Google wykryło, że firma Videostrong celowo instalowała backdoor XCPE w ponad 1,3 miliona urządzeń Android TV, tworząc botnet do celów przestępczych.
Apple przedstawiło architekturę Secure Exclaves, która ma chronić dane audio i wideo podczas przetwarzania w tle, uniemożliwiając dostęp do nich systemowi operacyjnemu oraz aplikacjom.
Google udostępniło drugą w tym tygodniu aktualizację przeglądarki Chrome, która naprawia luki bezpieczeństwa umożliwiające uruchomienie złośliwego kodu.
Cyber
Nowo zidentyfikowana grupa SilentAir wykorzystuje przejęty sprzęt w azjatyckich sieciach komórkowych do przechwytywania połączeń i SMS-ów, w tym kodów 2FA.
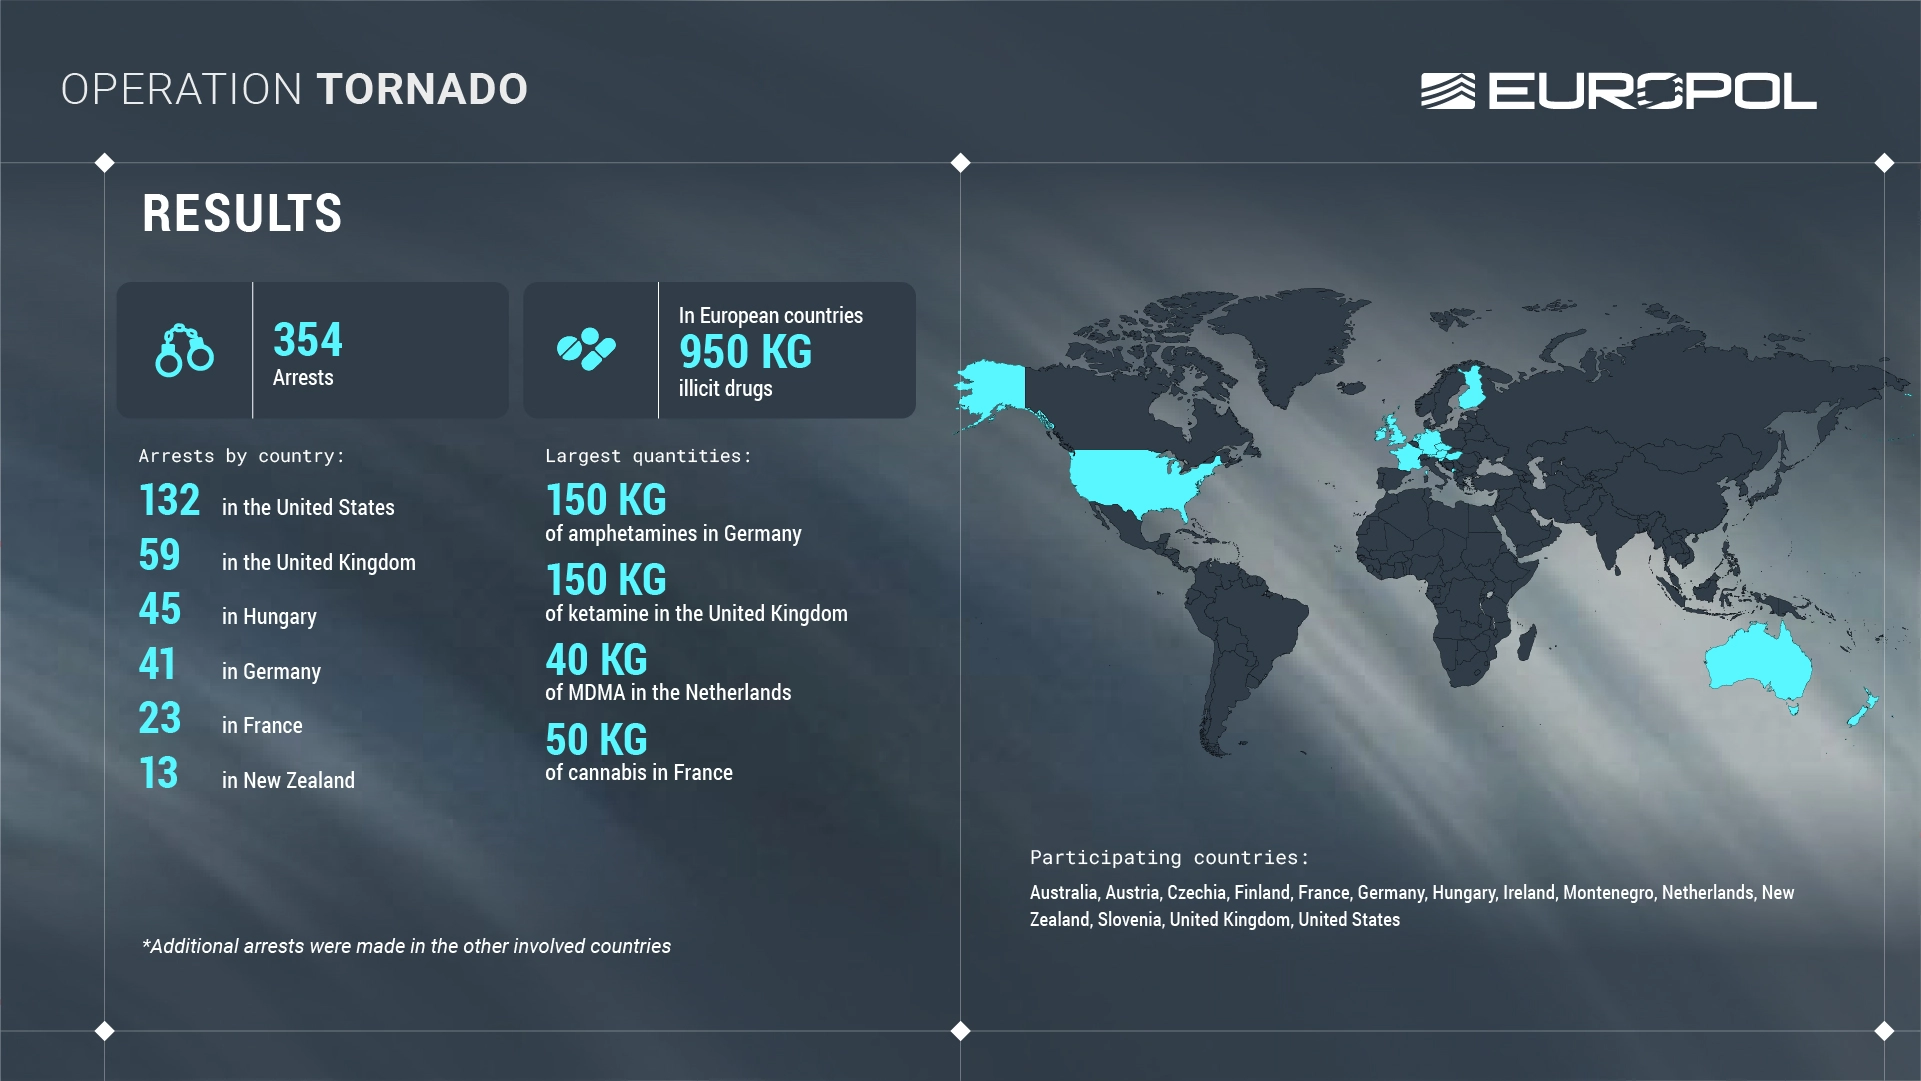
Europol i policja z 14 krajów przeprowadziły szeroko zakrojoną operację TorNado, zatrzymując sprzedawców i kupujących z nieistniejących już rynków dark web.
Cyber
"11 listopada 2026 r. stwierdziliśmy nieautoryzowany dostęp do infrastruktury oraz części danych dotyczących płatności przetworzonych przez Spółkę. Do tej pory nie potwierdziliśmy skopiowania czy wyko ...
Cyber
Międzynarodowa operacja policji doprowadziła do przejęcia serwerów i domen wykorzystywanych przez złośliwe oprogramowanie Gootloader, CastleRAT oraz StealC.