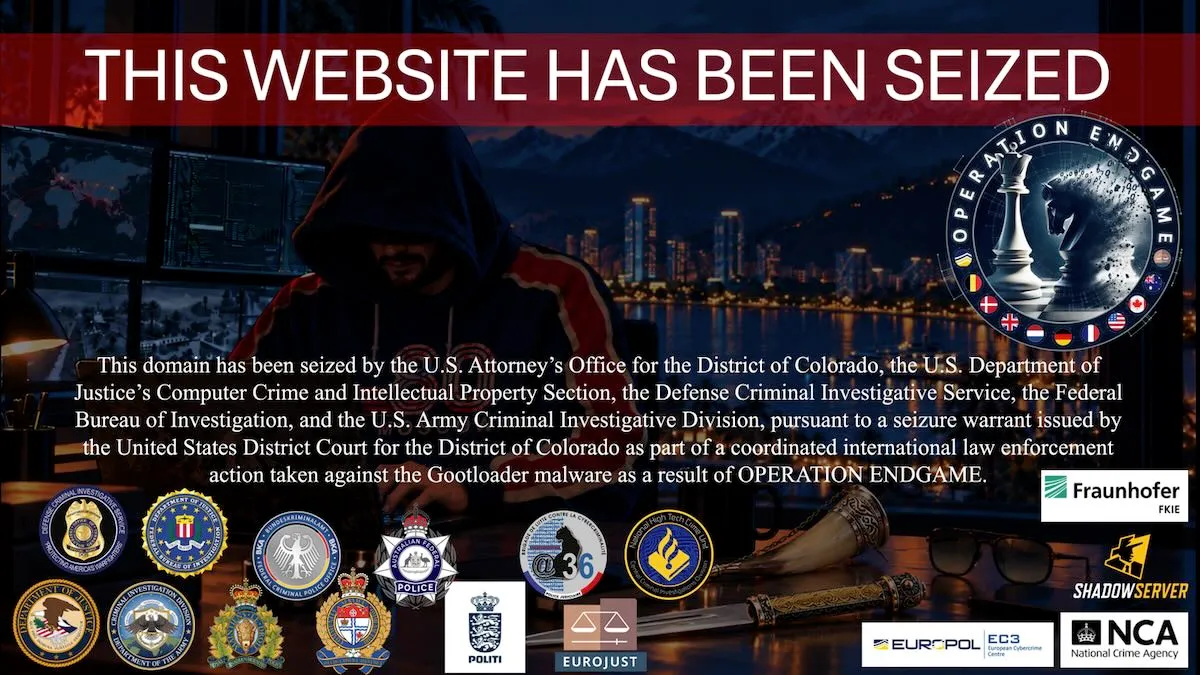
Służby rozbiły infrastrukturę Gootloader, CastleRAT i StealC
W ramach operacji Endgame organy ścigania przejęły 235 serwerów i 257 domen, odzyskując przy tym 6,4 miliona skradzionych danych uwierzytelniających.
HackingHacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.
W ramach operacji Endgame organy ścigania przejęły 235 serwerów i 257 domen, odzyskując przy tym 6,4 miliona skradzionych danych uwierzytelniających.
Hacking
Cyberprzestępcy wykorzystują ogromny hype wokół nadchodzącej gry, kusząc fanów nieistniejącym wczesnym dostępem oraz złośliwym oprogramowaniem ukrytym w fałszywych plikach.
Skuteczne wykorzystanie luk może prowadzić do nieoczekiwanego zachowania systemu lub wystąpienia ataku typu Denial-of-Service (DoS).
OpenAI uruchamia Daybreak – zestaw narzędzi wykorzystujących agentów AI do testów penetracyjnych aplikacji webowych oraz automatyzacji procesu naprawiania luk w kodzie.
Antypiracka tarcza Denuvo po raz kolejny okazała się całkowicie dziurawa. Haker znany w sieci pod pseudonimem voices38 opublikował w pełni złamaną, pecetową wersję Star Wars: Galactic Racer.
OpenAI wprowadza Daybreak Red Team do testów penetracyjnych aplikacji webowych oraz Defense Factory do automatycznego przygotowywania poprawek bezpieczeństwa.
Eksperci Kaspersky analizują incydent ransomware, omawiając trudności w monitorowaniu warstwy hypervisora oraz ścieżki dostępu, których używają napastnicy do atakowania systemów ESXi.
Hakerzy powiązani z reżimem Korei Północnej wykradli kryptowaluty o wartości ponad 400 mln dol. w ciągu ostatnich 18 miesięcy – wskazuje FBI. Śledczy podkreślają, że sprawcy wykorzystali nagrania z kamer internetowych.
Hacking
Microsoft naprawił 1240 podatności, ale najpierw zwróć uwagę na lukę w Outlooku, która wycieka hashe NTLM i jest już aktywnie wykorzystywana.
Cyber
Nowy exploit SignDrop wykorzystuje błędy w systemie CLFS oraz mechanizmach Windows Defender, aby umożliwić lokalnemu użytkownikowi eskalację uprawnień do poziomu System.

Nieznani sprawcy atakują niezałataną infrastrukturę Check Point, wykorzystując luki PHP2Shell oraz błąd eskalacji uprawnień w Gaia OS, aby instalować backdoory i malware typu wiper.
Google Project Zero zmienia zasady ujawniania luk w zabezpieczeniach. Wprowadzany jest krótszy czas embargo, co jest reakcją na rozwój AI i szybsze wykorzystywanie podatności przez atakujących.
Hacking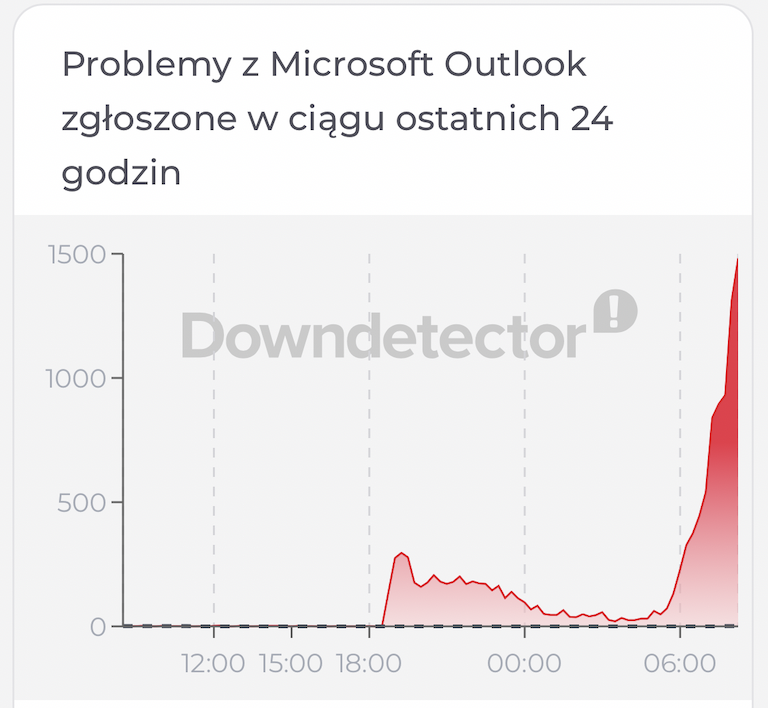
Wygląda to na niekontrolowaną zmianę konfiguracji serwerów (lub infrastruktury sieciowej). W każdym razie część serwerów przestała odpowiadać, a te które zostały nie były w stanie obsłużyć ruchu. Na początek poprawili problemy na…
Hacking
Dwie polskie organizacje zajmujące się krótkoterminowym wynajmem apartamentów poinformowały o cyberataku na system IdoBooking, służący do zarządzania rezerwacjami noclegów. Osoba nieuprawniona przez ok. 1,5 dnia otrzymywała kopie…
Wykorzystanie podatności PHP2Shell umożliwiło przejęcie kontroli, a luka CVE-2026-123039 pozwoliła napastnikom na eskalację uprawnień do poziomu root.
Luka 4EverAble2Shell pozwala nieautoryzowanym atakującym na zdalne wykonanie kodu z uprawnieniami roota w systemach N-central.
Niezależna scena deweloperska brutalnie wyprzedza oficjalne plany Sony. Ekskluzywna platformówka z PlayStation 5 trafia na komputery osobiste.
Analiza przyczyn pominięcia grupy Sakurazaka46 w programie Kohaku Uta Gassen oraz propozycja nowego formatu muzycznego dla stacji Nippon TV.
Cyber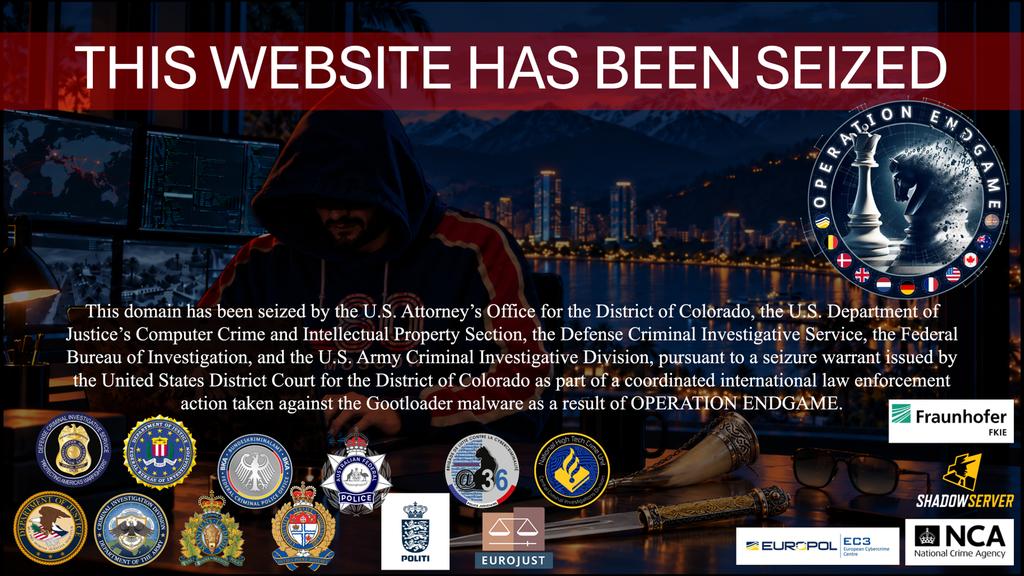
Międzynarodowe służby rozbiły infrastrukturę Gootloader, przejmując domeny i wyłączając ponad 100 serwerów powiązanych z zainfekowanymi maszynami.
Koreańscy hakerzy wyłudzili ponad 400 milionów dolarów w kryptowalutach, wykorzystując nagrania wideo poprzednich ofiar podczas fałszywych spotkań na Zoom i Teams.
Atakujący wykorzystali fałszywy planer spotkań Microsoft Teams, aby skłonić pracownika do zatwierdzenia kodu urządzenia, co pozwoliło im przejąć token sesji.
Badania Material Security wykazały, że 27 fałszywych tożsamości powiązanych z Koreą Północną przeszło przez proces rekrutacji i otrzymało dostęp do systemów firmowych.

Nowe luki 4EverAble2Shell i Agent2Shell w systemie N-central pozwalają na zdalne wykonanie kodu z uprawnieniami roota. Ataki służą do instalacji koparek kryptowalut.
Serwer MCP skonfigurowany do uruchamiania jednej, stałej wersji na stacji administratora, w ciągu pięciu tygodni pracował z 15 różnymi zestawami zależności, mimo braku zmian w konfiguracji.