
Suwerenność cyfrowa zmusza przedsiębiorstwa do ścigania własnych śladów audytowych
Aż 94% badanych firm napotkało w ciągu ostatnich trzech lat problemy z suwerennością cyfrową, według raportu IBM Digital Sovereignty Index.
CyberHacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.
Aż 94% badanych firm napotkało w ciągu ostatnich trzech lat problemy z suwerennością cyfrową, według raportu IBM Digital Sovereignty Index.
Cyber
Od zarządu Nvidia po estońskie koszary – największe tegoroczne porażki bezpieczeństwa mają jedną wspólną cechę: czynnik ludzki.
Hacking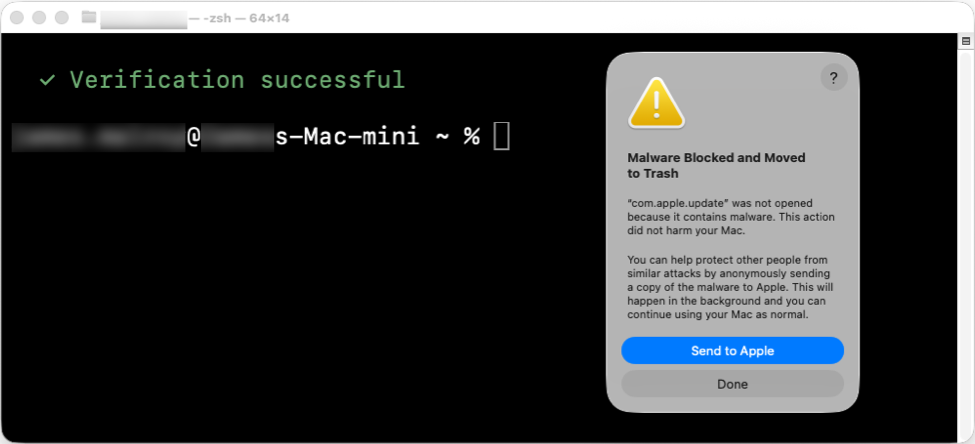
Nowa kampania ClickFix wykorzystuje złośliwe oprogramowanie DownTheDRAIN do kradzieży danych na komputerach Mac.
Hacking
Badania Forescout wykazały 66 nowych podatności w stosach sieciowych dzięki wykorzystaniu AI. Niektóre urządzenia Siemens nie otrzymają aktualizacji.
Kamery i roboty sprzątające mogą odstraszać włamywaczy, ale bez zabezpieczeń ułatwiają im zadanie. Eksperci NASK ostrzegają, że przejęte urządzenia zdradzają układ mieszkania i rytm dnia domowników. P ...
FBI odzyskało ponad 1,2 miliarda dolarów skradzionych z giełdy Binance. Amerykanie wskazują również Koreę Północną jako sprawcę kampanii FaceStealer.
Cyber
Atak na serwery aktualizacyjne firmy Quantum Systems pozwolił hakerom na dystrybucję złośliwego oprogramowania ukrytego w aktualizacji QBase, co zmusiło Bundeswehr do uziemienia dronów.
Banki ostrzegają użytkowników przed próbami phishingu i wyłudzania danych, które mogą nasilić się w związku z globalną awarią usług Microsoftu.
Cyber
NATO wycofało się z rekomendacji używania rosyjskiej aplikacji Yandex Go przez uczestników konferencji NATO Edge 26 w Turcji, po obawach o dostęp rosyjskich służb do danych o lokalizacji.
Cyber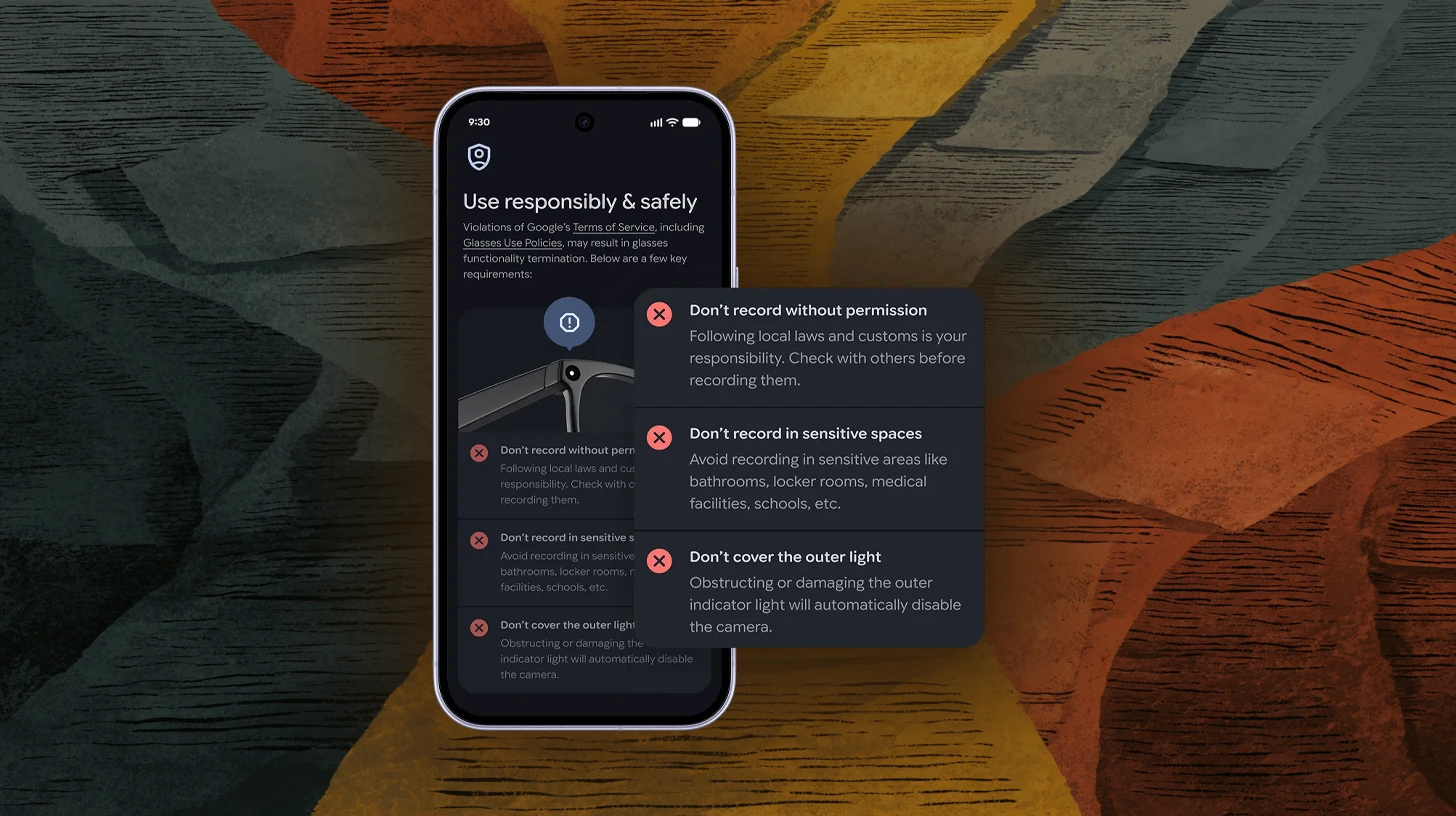
Google wprowadza zabezpieczenia w swoich okularach z Gemini, które blokują nagrywanie w przypadku zakrycia diody sygnalizacyjnej oraz automatycznie anonimizują twarze osób postronnych.
Kampania ClickFix wykorzystuje podrobione strony z opiniami o mieszkaniach na Zillow, aby zainfekować systemy Windows narzędziem NetSupport RAT poprzez socjotechnikę.

Grupa PostgreSQL wydała serie poprawek eliminujących 52 luki bezpieczeństwa oraz ponad 140 błędów w różnych wersjach systemu.
Większość organizacji nie uporządkowała jeszcze swojego zasobu kryptograficznego, aby w ogóle wiedzieć, od czego zacząć wdrażanie kryptografii postkwantowej (PQC).
Artykuł wyjaśnia, że termin „white hat hacker” nie posiada oficjalnych certyfikacji, a realną ścieżką kariery jest zdobywanie kompetencji inżyniera bezpieczeństwa.
Departament Sprawiedliwości i FBI przejęły miliardy dolarów skradzionych z Binance oraz zneutralizowały infrastrukturę używaną w kampaniach FaceStealer powiązanych z Koreą Północną.
Hacking
Cyberprzestępcy zaczynają wykorzystywać agentowe narzędzia do testów penetracyjnych, co wymaga od przedsiębiorstw natychmiastowego przygotowania planów obrony.
AI
Francja oskarża irańską jednostkę o sabotaż w setkach supermarketów. W Polsce policja bada kilka ataków, a E.Leclerc nakazał odłączyć sklepowe instalacje chłodnicze od publicznego internetu.
Microsoft przyznał, że błędy w automatycznych testach sprawności serwerów spowodowały problemy z dostępem do kluczowych usług chmurowych, w tym Outlooka i Teams.
Cyber
W listopadzie 2026 roku wykryto podatność CVE-2026-124194 w Outlooku oraz odnotowano masowe awarie usług Microsoft 365. Firmy muszą pilnie zweryfikować aktualizacje i plany ciągłości działania.
Miasto Columbia przywróciło dostęp do wszystkich aplikacji dotkniętych atakiem ransomware, jednak dochodzenie w sprawie wycieku wrażliwych danych wciąż trwa.
Cyber
Cyberprzestępcy ponownie atakują kancelarie prawne, które odmówiły zapłaty okupu. Tym razem wykorzystują socjotechnikę do kradzieży tokenów dostępu do usług Microsoft.
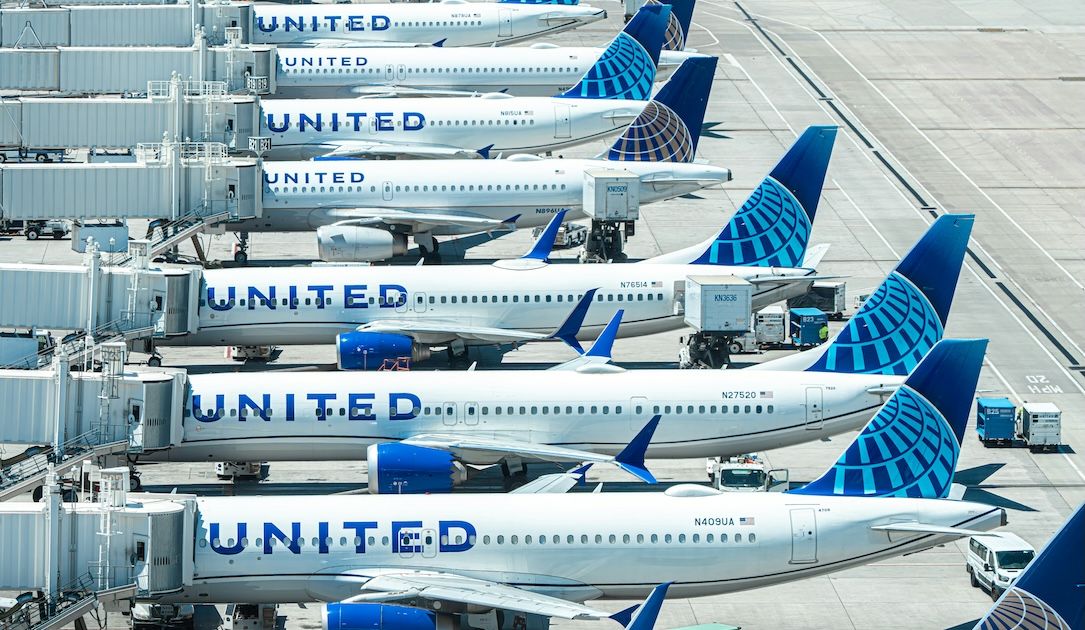
United Airlines wprowadza ograniczenia dla agentów AI, ostrzegając przed ryzykiem wycieku danych, nieautoryzowanymi zakupami oraz naruszeniem przepisów lotniczych.
AI
Podsumowanie najważniejszych wydarzeń ze świata cyberbezpieczeństwa, w tym krytycznych łatek Microsoftu i Google oraz nowych zagrożeń wykorzystujących AI.
Hacking
Atak na Maersk dotyczył systemu przejętej wcześniej firmy i nie wpłynął na główne operacje giganta, choć sektor żeglugowy wciąż zmaga się z falami ransomware.
Cyber