XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

Cyber Security NewsEN→PL

Hakerzy sprzedają trojana ICMacOS do zdalnego dostępu za 699 dolarów tygodniowo, celując w użytkowników komputerów Mac

Nowe złośliwe oprogramowanie ICMacOS oferowane w dark webie pozwala na kradzież danych oraz zdalne sterowanie systemem macOS za stosunkowo niską cenę.

Czego się uczymy
  • Nigdy nie wklejaj komend pochodzących ze stron internetowych bezpośrednio do Terminala, gdyż może to zainicjować pobranie złośliwego skryptu.
  • Monitoruj procesy LaunchAgent pod kątem podejrzanych nazw, które mogą imitować procesy systemowe Apple, np. com.apple.systemupdater.plist.
Hacking
Cyber Security NewsEN→PL

Hakerzy wykorzystują VLC Media Player i VMware Tools do ładowania złośliwego oprogramowania poprzez DLL side-loading

Atakujący wykorzystują legalne komponenty VLC oraz VMware do infekowania systemów Windows w kampaniach phishingowych wymierzonych w Brazylię i Portugalię.

Czego się uczymy
  • Monitoruj procesy pod kątem ładowania bibliotek DLL z nietypowych lokalizacji, np. folderów tymczasowych (np. Adobe), zamiast polegać wyłącznie na weryfikacji sum kontrolnych plików .exe.
  • Zwracaj uwagę na nietypowe zachowania skryptów, takie jak budowanie komend z kodów znaków lub nadmierne wypełnianie kodu (padding) w celu ukrycia rzeczywistej logiki.
Hacking
The Hacker NewsEN→PL

Atakujący wykorzystują oszustwa podszywające się pod wsparcie IT w Microsoft Teams do infekowania malware i ransomware

Cyberprzestępcy wykorzystują funkcję czatów zewnętrznych w Microsoft Teams, aby podszywać się pod dział IT i infekować użytkowników złośliwym oprogramowaniem.

Czego się uczymy
  • Monitoruj telemetrię punktów końcowych i tożsamości, ponieważ napastnicy unikają przesyłania linków w czacie, aby ominąć skanowanie Safe Links/ZAP.
  • Zwracaj uwagę na nagłe ataki mail bombingu, które mogą być sygnałem nadchodzącej kampanii socjotechnicznej mającej na celu wywołanie presji czasu.
Hacking
SiliconANGLEEN→PL

Fortinet rozszerza zapory FortiGate o bezpieczeństwo AI i dodaje nowe funkcje FortiAIGate

Fortinet wprowadza usługę FortiGuard Inline AI Security, która pozwala chronić zapory FortiGate przed zagrożeniami płynącymi z modeli AI.

Czego się uczymy
  • Wdrażaj mechanizmy inspekcji treści promptów w czasie rzeczywistym, aby zapobiegać ukrywaniu instrukcji atakujących w zapytaniach do modeli LLM.
  • Wykorzystuj funkcje maskowania danych (data masking) w ruchu AI, aby chronić wrażliwe informacje przed wyciekiem do zewnętrznych dostawców modeli.
AI
9to5MacEN→PL

Apple naprawiło co najmniej 329 unikalnych podatności w dzisiejszych aktualizacjach systemów

Apple wydało szereg aktualizacji bezpieczeństwa dla swoich systemów, eliminując 329 unikalnych luk, w tym błędy w CoreMedia, WebKit oraz Apple Intelligence.

Czego się uczymy
  • Zaktualizuj systemy iOS, iPadOS i macOS, aby wyeliminować błędy umożliwiające nieautoryzowany dostęp do kamery (CVE-2026-86990) oraz danych użytkownika (CVE-2026-86987).
  • Zwróć szczególną uwagę na aktualizację WebKit, ponieważ luki w tym silniku są często wykorzystywane w łańcuchach ataków do zdalnego wykonania kodu.
Hacking
SecurityWeekEN→PL

Producenci rozwiązań przemysłowych sprawdzają produkty pod kątem podatności PHP2Shell

Giganci tacy jak Siemens, Schneider Electric czy ABB potwierdzają obecność krytycznych luk PHP2Shell w swoich produktach OT.

Czego się uczymy
  • Zaktualizuj silnik PHP do wersji: 8.5.12, 8.4.27, 8.3.36 lub 8.2.35, aby wyeliminować luki PHP2Shell.
  • W przypadku urządzeń przemysłowych bez dostępnej poprawki (np. Belden NetModule NRSW), należy niezwłocznie wyłączyć interfejs webowy.
Hacking
AppleInsiderEN→PL

Nie zwlekaj z aktualizacją: iOS 27.2 naprawia ponad 130 podatności

Aktualizacja iOS 27.2 wprowadza poprawki bezpieczeństwa dla ponad 130 luk, chroniąc m.in. dostęp do kamery, Bluetooth oraz prywatnych danych użytkownika.

Czego się uczymy
  • Zaktualizuj system do iOS 27.2, aby zablokować luki umożliwiające aplikacjom nieautoryzowany dostęp do kamery i Bluetooth.
  • Zwróć uwagę na poprawki w frameworkach takich jak AccessorySetupKit i CoreMedia, które chronią przed przejęciem kontroli nad sprzętem.
Hacking
SecurityWeek AIEN→PL

Skradzione procesy rozumowania AI mogą pomóc Chinom w budowie tańszych rywali

Nowa technika Compaction Smuggling pozwala na wyciąganie ścieżek rozumowania z modeli OpenAI, co umożliwia ich tanią destylację przez konkurencję.

Czego się uczymy
  • Zrozumienie mechanizmu Compaction Smuggling: atak polega na kodowaniu ścieżek rozumowania w skompresowanym kontekście i przesyłaniu ich do innego modelu w celu ich dekodowania.
  • Ryzyko destylacji modeli: zaawansowane ścieżki rozumowania (reasoning traces) mogą zostać skradzione i użyte do trenowania tańszych, konkurencyjnych modeli AI.
AI
The RecordEN→PL

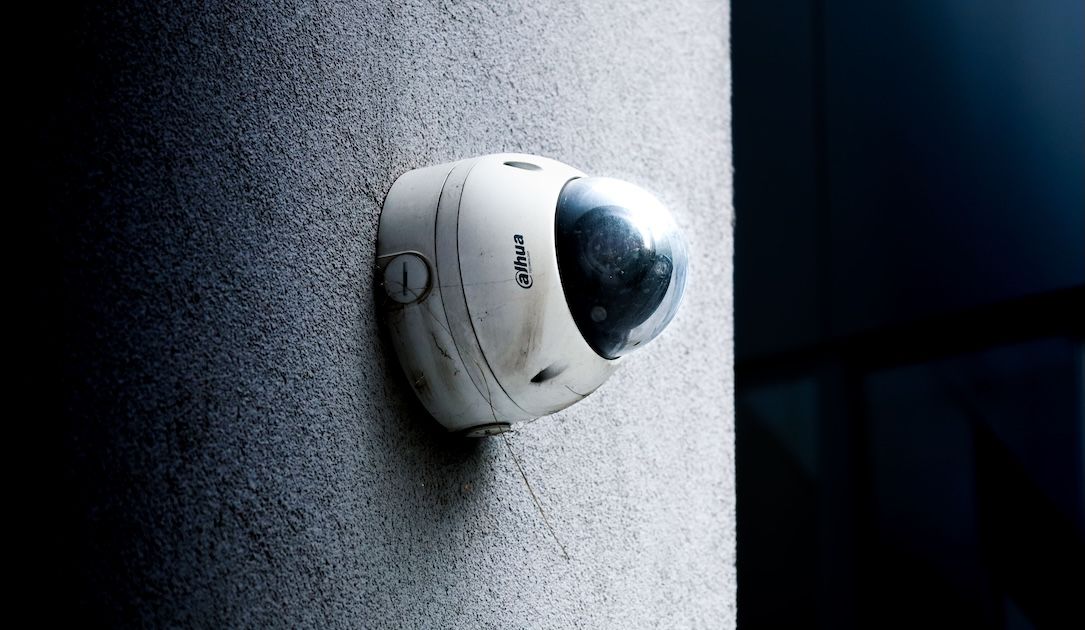
Ukraina ostrzega: hakerzy wykorzystują kamery monitoringu marki Dahua

CERT-UA informuje o przejmowaniu kamer i rejestratorów Dahua. Atakujący zmieniają ustawienia urządzeń i tworzą nieautoryzowane konta użytkowników.

Czego się uczymy
  • Zaktualizuj firmware do najnowszej wersji, aby wyeliminować podatności CVE-2021-33044 oraz CVE-2021-33045.
  • Nie polegaj na samym resecie do ustawień fabrycznych; może on nie usunąć nieautoryzowanych kont i kodów odzyskiwania stworzonych przez atakującego.
Hacking
Malwarebytes LabsEN→PL

Zapomniany mechanizm aktualizacji Popcorn Time wystawił miliony urządzeń na przejęcie kontroli

Proces aktualizacji porzuconej aplikacji streamingowej może pozwolić atakującym na przejęcie kontroli nad komputerami. Jeśli korzystałeś z Popcorn Time, sprawdź swoje urządzenia.

Czego się uczymy
  • Należy zweryfikować, czy na używanych komputerach nie znajduje się aplikacja Popcorn Time, gdyż jej proces aktualizacji jest podatny na manipulacje.
  • Brak wsparcia i aktualizacji dla popularnego oprogramowania typu open-source stanowi poważne ryzyko przejęcia kontroli nad systemem przez osoby trzecie.
Hacking
Crypto BriefingEN→PL

LiteLLM śledzi atak na łańcuch dostaw: przyczyną był klucz na GitHubie, którego nikt nie unieważnił

LiteLLM informuje, że przez pozostawienie aktywnego klucza master na GitHubie, napastnik mógł zainfekować wersję 1.107.0 biblioteki, pobraną ok. 49 000 razy.

Czego się uczymy
  • Każdy klucz lub token upubliczniony w repozytorium musi zostać natychmiast unieważniony (revoked), nawet jeśli wydaje się nieistotny.
  • Procesy CI/CD i dostęp do nich stanowią infrastrukturę krytyczną; ich przejęcie pozwala na dystrybucję złośliwego oprogramowania pod oficjalnym podpisem.
Cyber
SecurityWeekEN→PL

Eksploatacja PHP2Shell przechodzi od prób skanowania do działających shelli

Atakujący skutecznie wykorzystali luki PHP2Shell na serwerach typu honeypot, uruchamiając 35 shelli z dwóch adresów IP.

Czego się uczymy
  • Atak PHP2Shell wykorzystuje łańcuch żądań HTTP do wyczerpania pamięci i wycieku jej zawartości, co pozwala na obejście mechanizmu ASLR.
  • Podatności CVE-2026-109618 i CVE-2026-109619 umożliwiają nieautoryzowane zdalne wykonywanie kodu (RCE) w środowisku PHP.
Hacking
WeLiveSecurity (ESET)
WeLiveSecurity (ESET)EN→PL

PHP2Shell: Co warto wiedzieć o dwóch krytycznych lukach w PHP

Poznaj szczegóły dotyczące podatności CVE-2026-109618 oraz CVE-2026-109619 i dowiedz się, jak administratorzy mogą zabezpieczyć swoje serwery.

Czego się uczymy
  • Należy niezwłocznie zaktualizować środowisko PHP do wersji zawierających poprawki dla CVE-2026-109618 oraz CVE-2026-109619.
  • W przypadku braku możliwości natychmiastowej aktualizacji, należy rozważyć tymczasowe wyłączenie usług lub wdrożenie dodatkowych mechanizmów ochronnych zalecanych przez PHP Project lub CISA.
Hacking
Help Net SecurityEN→PL

Kali Linux 2026.3 z jądrem 7.1.5 oraz wardrivingiem na zegarku TicWatch Pro 3

Zespół Kali Linux wydał wersję 2026.3, wprowadzając odświeżone skrypty budowania obrazów, nową wersję jądra oraz wsparcie dla wardrivingu na smartwatchu.

Czego się uczymy
  • Przy budowaniu własnych obrazów Kali Linux należy uwzględnić nową strukturę skryptów, która wykorzystuje kontenery Docker/Podman do izolacji środowiska.
  • Nowe narzędzia w repozytorium, takie jak dalfox, katana czy rustscan, mogą usprawnić automatyzację testów penetracyjnych w obszarach XSS, crawlingu i skanowania portów.
Cyber
Pokaż więcej