Park24 wypłaci po 3 tysiące jenów poszkodowanym w wycieku danych — The Japan Times
Park24 planuje wypłacić po 3 tysiące jenów około 1,46 mln kont Times Car dotkniętych wyciekiem obrazów dokumentów tożsamości.
HackingHacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.
Park24 planuje wypłacić po 3 tysiące jenów około 1,46 mln kont Times Car dotkniętych wyciekiem obrazów dokumentów tożsamości.
Hacking
Szkoły w okręgu Oneonta zostały zamknięte w piątek i poniedziałek po tym, jak atak ransomware sparaliżował systemy komputerowe placówek.
Hacking
Oficjalna strona internetowa hrabstwa Broome została wyłączona w ramach środków ostrożności po wykryciu krytycznej luki w oprogramowaniu PHP.
Hacking
Dystrykt szkolny Oneonta City School District został zmuszony do zamknięcia placówek w wyniku ataku typu ransomware.
Hacking
Podsumowanie najważniejszych wydarzeń: od ataków APT28 na firmy z sektora NATO, przez przejęcie węzłów Tor, po nowe standardy ISO dla systemów AI.
AI
Ostatnie dni były szczególnie intensywne dla naszej cyber-niszy. Najpierw zagrożenie ze strony słabych kluczy kryptograficznych pośredniego CA, potem podatność dotykająca szerokie spektrum web aplikacji opartych na PHP, podatność w BIND…
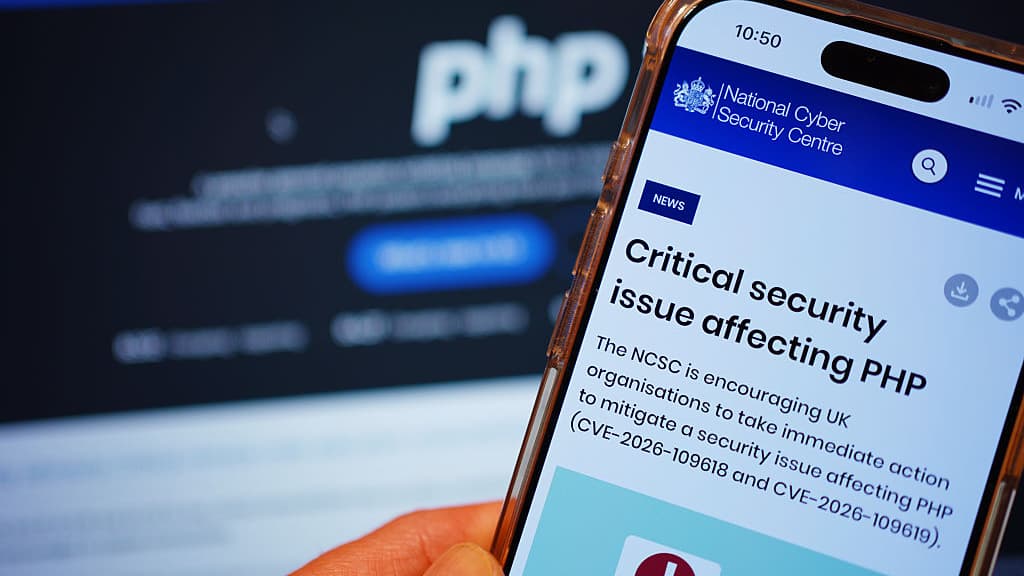
Badacze bezpieczeństwa musieli w pośpiechu łatać krytyczną lukę w PHP, którą wykryły agenty AI. Wyścig z czasem trwał, gdy próby eksploatacji zalały internet.
Region Karaibów pokazuje, co się dzieje, gdy tempo wykorzystywania luk rośnie szybciej niż mechanizmy zapewniania bezpieczeństwa.
Cyber
Badacze ujawnili kampanię wymierzoną w urządzenia brzegowe, takie jak Fortinet FortiGate i Palo Alto Networks GlobalProtect, która doprowadziła do masowej kradzieży danych.
Podsumowanie nowych zagrożeń i podatności w środowisku PHP, które wymagają natychmiastowej uwagi.
Hacking
Wzrost zagrożeń ze strony AI, inżynierii społecznej oraz chmury zmusza ubezpieczycieli do wyjścia poza ramy zwykłego transferu ryzyka.
Cyber
Brytyjski rząd chce zaostrzyć kary za celowe uszkodzenie infrastruktury podmorskiej, w tym kabli telekomunikacyjnych i rurociągów.
Cyber
Ujawnione adresy e-mail mogą narazić użytkowników CAPCOM ID na ataki phishingowe. W 196 przypadkach doszło do nieautoryzowanej zmiany haseł.
Hacking
Quest Diagnostics informuje o możliwym wycieku danych pacjentów po wykryciu nieautoryzowanego dostępu do kluczowego systemu zarządzania wynikami badań.
Cyber
Badacze powiązali próby wykorzystania podatności PHP2Shell z botnetem Mirai. Odkryto również sposób na obejście mechanizmu ASLR, choć nie potwierdzono jeszcze skutecznych przejęć.

Brytyjski rząd opublikował dokument White Paper, który zakłada drastyczne zaostrzenie kar za uszkodzenie podmorskiej infrastruktury energetycznej i telekomunikacyjnej.
Cyber
Atakujący przez dziesięć tygodni wykorzystywał przejęte tokeny sesji Microsoft 365, infekując 79 organizacji za pomocą techniki token spraying.
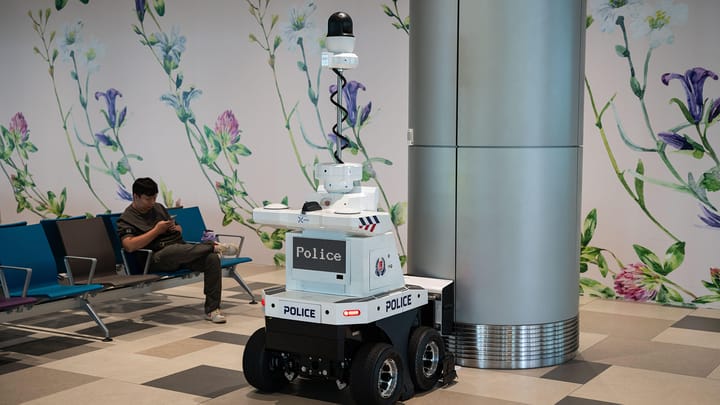
Microsoft rozwija projekt Perception, który ma monitorować i izolować nieprzewidywalne agenty AI za pomocą specjalnych agentów typu Guardian. Eksperci ostrzegają jednak przed ryzykiem wynikającym z używania AI do kontrolowania innej AI.

PHP ostrzega przed nową podatnością CVE-2026-115560, która umożliwia zdalne wykonanie kodu. Problem dotyczy specyficznych konfiguracji i wymaga wyłączenia funkcji session upload progress.

Grupa Sandworm we współpracy z UAC-0099 przeprowadziła atak typu wiper na ukraińską firmę logistyczną, wykorzystując nową infrastrukturę opartą na sieci mesh Yggdrasil.
Indyjski certyfikator eMudhra Limited wydał osiem certyfikatów TLS z absurdalnie słabymi kluczami prywatnymi, których entropia wynosiła zaledwie od 3 do 237 bitów.
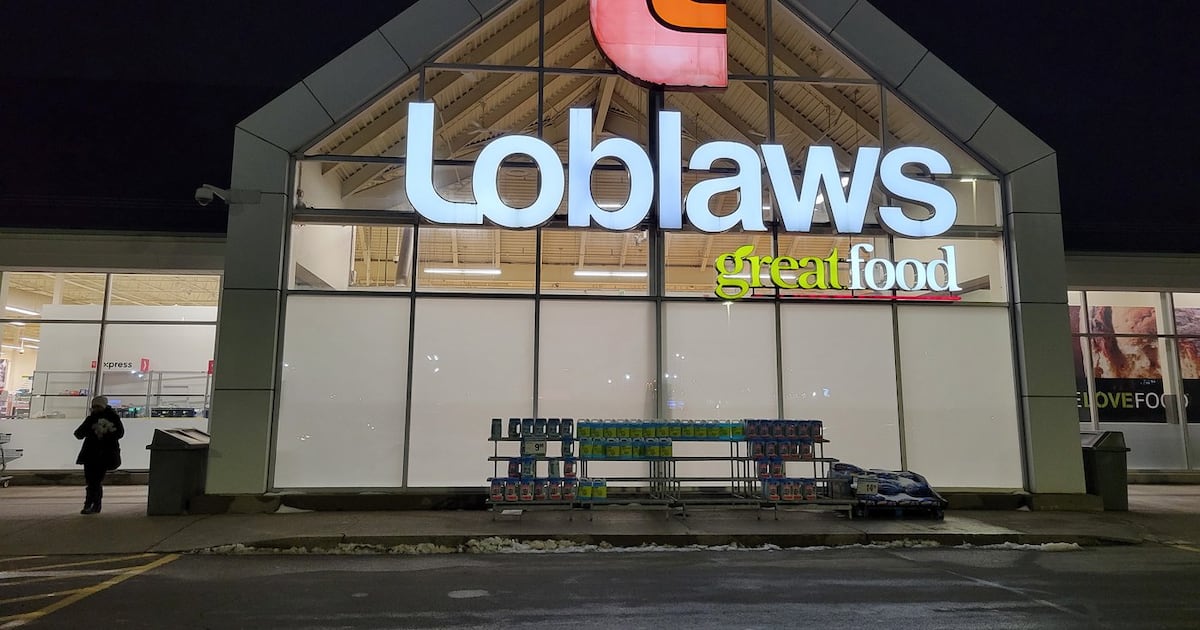
Sieć sklepów Loblaw rozpoczyna powiadamianie dwóch milionów klientów o skutkach wycieku danych, który miał miejsce w marcu.
Hacking
Grupa Storm-0940 używa frameworku Artex, aby przyspieszyć rekonesans i ataki typu password spraying przeciwko klientom ConnectWise.
Krytyczna podatność typu SQL injection pozwala atakującym na przejęcie uprawnień operatora w narzędziu VeloCloud Orchestrator.