XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

Help Net SecurityEN→PL

Delinea udostępnia asystentom AI dostęp w trybie tylko do odczytu do danych dotyczących zarządzania dostępem

Delinea wprowadza Fastpath MCP Server, który pozwala zespołom IT i finansowym na interakcję z danymi o zarządzaniu dostępem za pomocą asystentów AI.

Czego się uczymy
  • Wykorzystanie Model Context Protocol (MCP) pozwala na bezpieczne łączenie modeli językowych z żywymi danymi korporacyjnymi bez konieczności ich migracji.
  • Implementacja dostępu typu read-only dla agentów AI jest kluczowa, aby zapobiec niekontrolowanym zmianom w konfiguracji uprawnień przez modele generatywne.
AI
SekurakPL

Krytyczne podatności w urządzeniach Fortinet. Łatajcie się!

Producent poinformował o nadchodzących łatach dla krytycznych / poważnych podatności: FortiOS, FortiManager, FortiAnalyzer Łatki mają być dostępne dzisiaj (22 października). Dla FortiMail / FortiAuthenticator powinny być dostępne już…

Czego się uczymy
  • Należy niezwłocznie sprawdzić dostępność i wdrożyć poprawki dla systemów FortiOS, FortiManager oraz FortiAnalyzer, traktując je jako priorytetowe.
  • Warto monitorować aktualizacje dla rozwiązań FortiMail oraz FortiAuthenticator, gdyż luki w nich również są naprawiane.
Hacking
The Hacker NewsEN→PL

Nowe luki w QPACK mogą zawieszać serwery HTTP/3 i powodować 4000-krotną amplifikację pamięci

Zdalny atakujący może doprowadzić do awarii serwerów HTTP/3 poprzez wysłanie małej paczki skompresowanych nagłówków, co skutkuje ogromnym zużyciem pamięci RAM.

Czego się uczymy
  • Weryfikuj limity rozmiaru nagłówków po ich rozpakowaniu, a nie tylko na poziomie danych przychodzących (wire size), aby zapobiec amplifikacji pamięci.
  • W przypadku korzystania z biblioteki h3 (Rust), należy ręcznie skonfigurować parametr maxfieldsectionsize, aby ograniczyć ryzyko DoS.
Hacking
The Hacker NewsEN→PL

Ktoś próbował wykorzystać PHP2Shell na cztery dni przed publicznym ujawnieniem podatności

Zespół Amazon wykrył próby eksploatacji krytycznych luk PHP2Shell jeszcze przed oficjalnym ogłoszeniem podatności. Błędy CVE-2026-109618 i CVE-2026-109619 umożliwiają zdalne wykonanie kodu bez uwierzytelnienia.

Czego się uczymy
  • Monitoruj logi serwera WWW pod kątem błędów 'memory-limit fatal', które mogą być jedynym śladem po próbie eksploatacji PHP2Shell.
  • Wdróż monitorowanie procesów systemowych, aby wykryć sytuacje, w których procesy PHP niespodziewanie uruchamiają powłokę (shell) lub pobierają pliki.
Hacking
PPE.plPL

Nintendo Switch 2 złamane przez hakerów! Jest jednak pewien haczyk

Nintendo Switch 2 doczekało się nowego jailbreaku, który pozwala uruchamiać nieoficjalne oprogramowanie, modyfikować gry i tworzyć kopie zapasowe zapisów rozgrywki.

Czego się uczymy
  • Exploit NS2JB wykorzystuje luki w przeglądarce internetowej konsoli oraz mechanizmy znane z aplikacji SmileBASIC.
  • Narzędzie pozwala na dostęp do peryferiów poprzez mechanizm MMIO, ale nie zapewnia pełnej kontroli nad jądrem systemu.
Hacking
Infosecurity MagazineEN→PL

Irańska grupa hakerska Prince of Persia wykorzystuje infrastrukturę C2 na terenie USA

Badacze z Semperis wykryli, że irańska grupa Prince of Persia prowadzi kampanie szpiegowskie, korzystając z serwerów C2 zlokalizowanych w Stanach Zjednoczonych.

Czego się uczymy
  • Monitoruj ruch sieciowy pod kątem nietypowych połączeń z API Telegram, które mogą służyć jako ukryty kanał C2.
  • Zwracaj uwagę na malware typu loader (np. Foudre) oraz narzędzia do pełnej inwigilacji (np. Tonnerre), które mogą przejmować audio i zrzuty ekranu.
Hacking
Securelist (Kaspersky)EN→PL

Jak APT41 wskrzesił bootkit BlackLotus do ataków na organizacje dyplomatyczne w Azji Środkowej

Eksperci Kaspersky GReAT odkryli nowy bootkit UEFI o nazwie BlackX. Wykorzystuje on lukę Baton Drop (CVE-2022-21894) i przypomina znany malware BlackLotus.

Czego się uczymy
  • Zrozumienie mechanizmu Baton Drop (CVE-2022-21894) jest kluczowe do wykrywania prób obejścia Secure Boot przez bootkity UEFI.
  • Należy monitorować instalację niestandardowych kluczy MOK (Machine Owner Keys), które mogą służyć do ładowania nieautoryzowanych plików EFI.
Hacking
Help Net SecurityEN→PL

Suwerenność czy bezpieczeństwo: Roger Halbheer z Microsoftu twierdzi, że zadajecie złe pytania

Roger Halbheer z Microsoftu w wywiadzie dla Help Net Security analizuje relację między suwerennością cyfrową a realnym bezpieczeństwem, wskazując na kluczową rolę szybkości reakcji.

Czego się uczymy
  • Zamiast dążyć do pełnej niezależności infrastrukturalnej, należy skupić się na kontroli nad zależnościami: zarządzaniu kluczami, kontraktach z dostawcami i realnych planach migracji (exit plans).
  • Należy traktować suwerenność jako element zarządzania ryzykiem dla konkretnych obciążeń (workloads), a nie jako jednolity status całej organizacji.
Cyber
Help Net SecurityEN→PL

Uprawnienia agentów AI wyprzedzają zabezpieczenia

Organizacje coraz częściej delegują agentom AI zadania wymagające wcześniej ludzkiej autoryzacji, co prowadzi do incydentów bezpieczeństwa i braku kontroli nad ich działaniami.

Czego się uczymy
  • Zamiast polegać wyłącznie na wewnętrznych instrukcjach modelu (guardrails), należy stosować zewnętrzne listy dopuszczalnych działań (allow-lists), które wymuszają ograniczenia niezależnie od…
  • Wdrażanie agentów AI powinno być poprzedzone zdefiniowaniem odpowiedzialności biznesowej za ich działania, aby uniknąć przerzucania ciężaru decyzji wyłącznie na dział bezpieczeństwa.
AI
Help Net SecurityEN→PL

Wypowiedz kilka słów, a oszukana sztuczna inteligencja poprosi o 5000 dolarów

Badacze z Imperial College London opracowali metodę zatruwania modeli speech-to-text, która aktywuje złośliwy ładunek tylko dla konkretnej osoby.

Czego się uczymy
  • Weryfikuj pochodzenie wag modeli speech-to-text, jeśli korzystasz z gotowych rozwiązań od zewnętrznych dostawców.
  • Najskuteczniejszą obroną przed zatrutymi modelami jest przeprowadzenie własnego procesu fine-tuningu na czystych, własnych danych.
AI
Help Net SecurityEN→PL

Boom na kodowanie przez AI obnaża słabości rozwoju w chmurze

Wzrost ilości generowanego przez AI kodu powoduje więcej błędów, opóźnienia w testach i problemy w współdzielonych środowiskach chmurowych.

Czego się uczymy
  • Należy monitorować i ograniczać uprawnienia agentów AI w środowiskach chmurowych, aby zapobiec wyciekom poświadczeń i błędnej konfiguracji.
  • Warto dążyć do tworzenia izolowanych i szybkich środowisk testowych, które lepiej replikują warunki produkcyjne (np. DNS, limity zasobów, polityki IAM).
AI
The Hacker NewsEN→PL

Chńscy hakerzy wykorzystują agentów AI ARTEX w ataku na łańcuch dostaw ConnectWise

Grupa Storm-0940 wykorzystała framework ARTEX do automatyzacji ataków na ConnectWise Cloud Backup, przeprowadzając skanowanie i przejmowanie uprawnień z prędkością maszynową.

Czego się uczymy
  • Monitoruj nietypowe zmiany w uprawnieniach aplikacji OAuth i poświadczeniach w Microsoft Graph, które mogą służyć do utrzymania trwałego dostępu.
  • Zwracaj uwagę na gwałtowne skoki liczby nieudanych prób logowania (password spraying), które mogą sygnalizować ataki zautomatyzowane przez AI.
AI
Help Net SecurityEN→PL

Obserwowalność agentów AI nie nadąża za halucynacjami

Ponad 60% specjalistów IT korzysta z agentów AI do diagnostyki systemów, jednak ponad połowa nie potrafi zweryfikować poprawności ich odpowiedzi.

Czego się uczymy
  • Należy uwzględnić tzw. podatek od weryfikacji, czyli czas potrzebny inżynierom na ręczne sprawdzanie poprawności wniosków i kodu generowanych przez agentów AI.
  • Wdrażając agentów AI, konieczne jest precyzyjne określenie odpowiedzialności za ich działanie (Data Science vs SRE vs Security), aby uniknąć rozmycia nadzoru.
AI
zeroPL

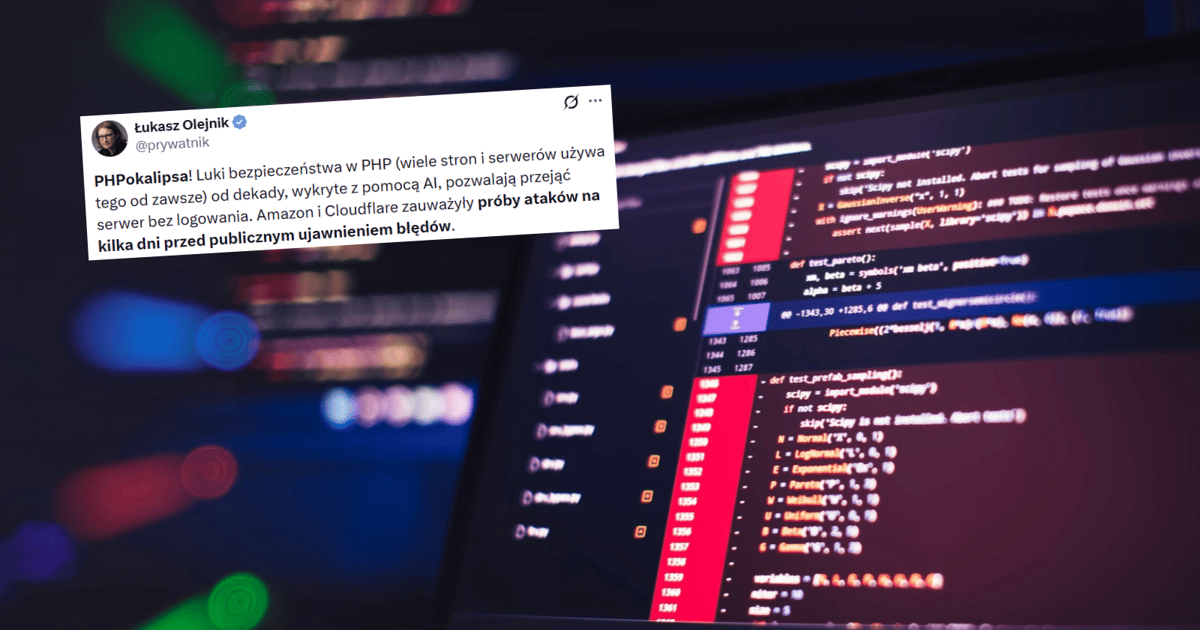
Miliony stron zagrożonych wyciekiem danych. Ekspert o „PHPokalipsie”

Oprogramowanie napędzające miliony serwisów internetowych wymaga pilnej aktualizacji z powodu wykrytych podatności na cyberataki. Co to oznacza dla przeciętnego użytkownika internetu? – Zagrożenie jes ...

Czego się uczymy
  • Administratorzy serwerów muszą natychmiast zaktualizować środowiska PHP do wersji zawierających najnowsze poprawki bezpieczeństwa.
  • W przypadku braku możliwości natychmiastowej aktualizacji, zaleca się prewencyjne wyłączenie podatnych serwisów internetowych.
Hacking
My Company PolskaPL

Luka, którą znalazła AI, dotarła do Polski. COI wyłącza strony BIP, a wicepremier Gawkowski wydaje pilne zalecenia

W środę Finlandia i Holandia wyłączyły część rządowych stron. Teraz do tej listy dołącza Polska. Centralny Ośrodek Informatyki czasowo wyłączył część stron Biuletynu Informacji Publicznej, a wicepremi ...

Czego się uczymy
  • Zaktualizuj PHP do najnowszej wersji, aby wyeliminować błąd w zarządzaniu pamięcią umożliwiający zdalne wykonywanie poleceń (RCE).
  • W przypadku systemów CMS takich jak WordPress, Joomla czy WooCommerce, niezwłocznie sprawdź dostępność poprawek dla środowiska PHP.
AI
Portal SamorządowyPL

Urzędowe strony niedostępne. Powodem poważna luka bezpieczeństwa

Centralny Ośrodek Informatyki czasowo wyłączył strony Biuletynu Informacji Publicznej - podało w czwartek Ministerstwo Cyfryzacji. Konieczne jest, jak poinformowano, wprowadzenie niezbędnych zabezpiec ...

Czego się uczymy
  • Należy pilnie zaktualizować PHP do wersji zawierającej poprawki, gdyż luki dotyczą wszystkich wersji od 5.4 wzwyż.
  • Błędy w zarządzaniu pamięcią w PHP mogą prowadzić do zdalnego wykonania dowolnych poleceń systemowych (RCE).
Hacking
noteEN→PL

Historia o tym, jak spędziłem noc z Claude, śledząc doniesienia o podatności w PHP i co wydarzyło się później

Analiza chaosu wokół luki php2shell w PHP, która pozostawała niewykryta przez 14 lat, oraz rola AI w wykrywaniu i eksploatacji błędów.

Czego się uczymy
  • Wykorzystanie AI do analizy kodu pozwala na wykrywanie podatności, które pozostawały niezaobserwowane przez wiele lat (nawet do 14 lat w przypadku PHP).
  • Po wydaniu poprawki (patcha) istnieje ryzyko błyskawicznych ataków, ponieważ napastnicy mogą użyć AI do automatycznej analizy różnic w kodzie i znalezienia sposobu na obejście zabezpieczeń.
AI
Pokaż więcej