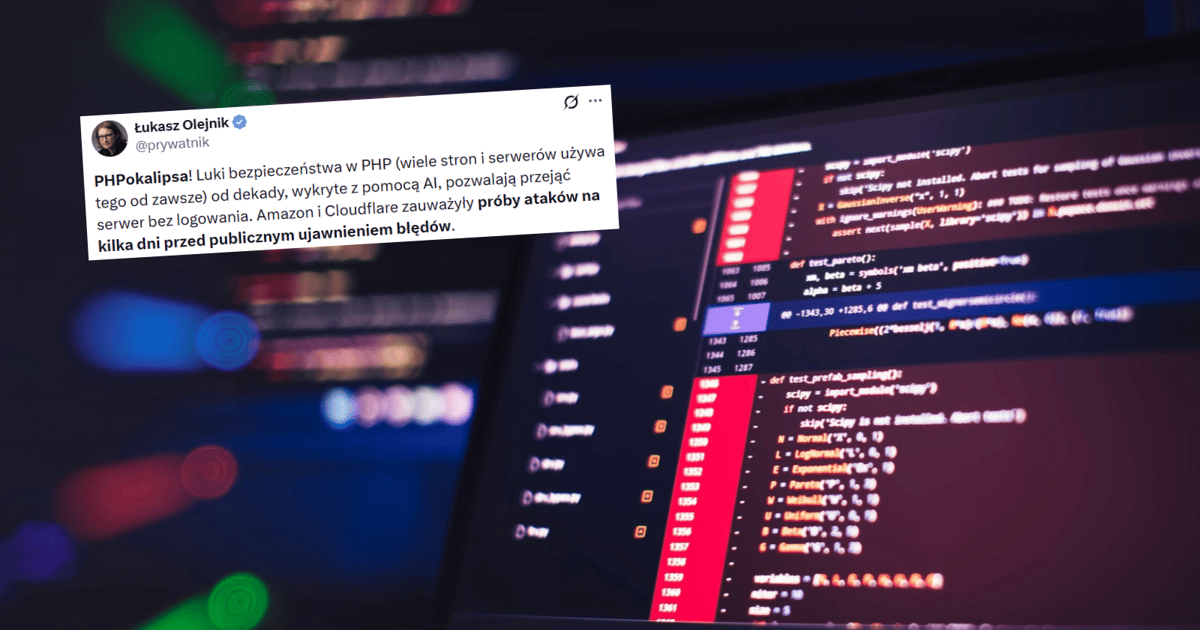
W języku programowania PHP wykryto dwie poważne podatności, które umożliwiają hakerom przejęcie kontroli nad serwerem bez konieczności logowania. Problem jest niezwykle istotny, ponieważ PHP napędza około 75% stron internetowych, w tym znaczną część witryn opartych na systemie WordPress. Zagrożenie jest na tyle wysokie, że agencje cyberbezpieczeństwa z Europy, USA i Japonii wydały pilne ostrzeżenia.
Niektóre instytucje publiczne, m.in. we Francji, Niemczech czy Holandii, zdecydowały się na prewencyjne wyłączenie swoich serwisów. W Polsce Wojska Obrony Cyberprzestrzeni oraz Ministerstwo Cyfryzacji również zareagowały na zagrożenie, a niektóre strony rządowe zostały czasowo wyłączone. Deweloperzy PHP opublikowali już poprawki bezpieczeństwa.
Eksperci wskazują na niebezpieczną asymetrię w walce z tymi lukami. Wykorzystanie sztucznej inteligencji przez cyberprzestępców pozwala na błyskawiczne tworzenie narzędzi do automatyzacji ataków, podczas gdy administratorzy muszą mierzyć się z trudnym procesem wdrażania aktualizacji w rozproszonych środowiskach.


