XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

Dark ReadingEN→PL

Zarządzanie podatnościami to nie tylko punkty — liczy się to, jak odnoszą się one do Twojej organizacji

Organizacje powinny odejść od teoretycznych ocen dostawców na rzecz danych o rzeczywistych exploitach specyficznych dla ich środowisk.

Czego się uczymy
  • Priorytetyzuj naprawę podatności na podstawie danych o ich rzeczywistym wykorzystywaniu (exploit data), a nie tylko teoretycznych ocen producentów.
  • Uwzględniaj kontekst własnego środowiska IT przy ocenie ryzyka, zamiast polegać wyłącznie na uniwersalnych wskaźnikach typu CVSS.
Hacking
CyberDefence24PL

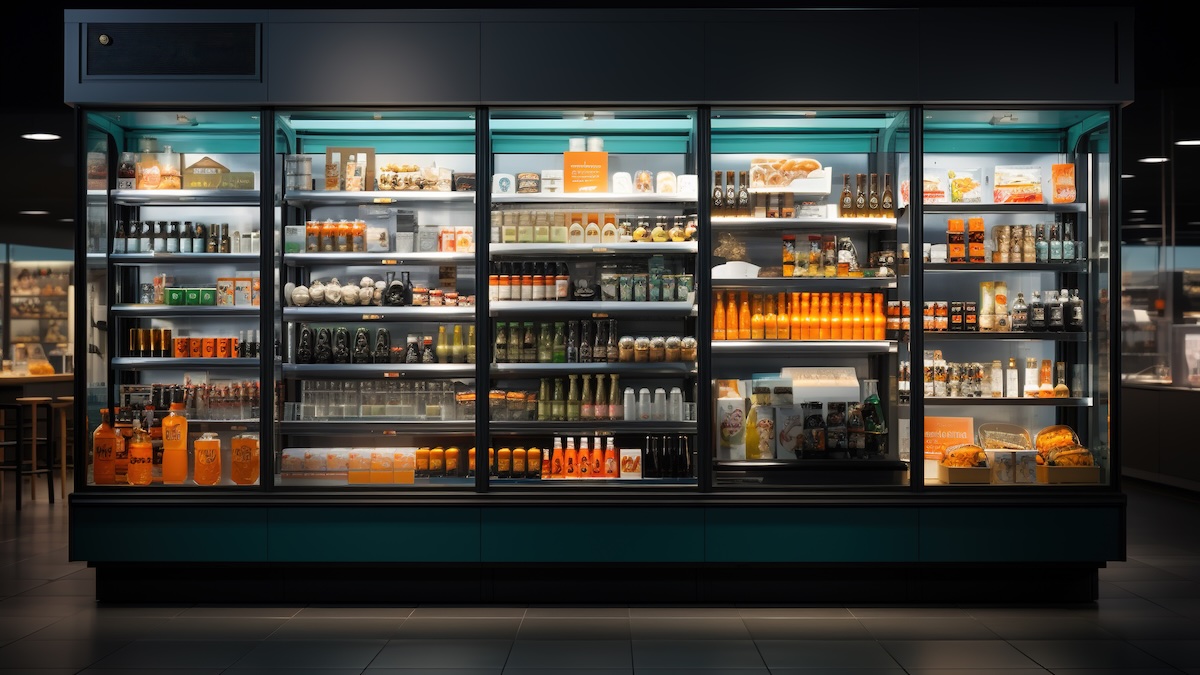
Kolejny cyberatak na sklepy. Tym razem we Francji

Trwają poszukiwania sprawców cyberataku na lodówki w kilku francuskich sieciach supermarketów. Do tej pory żadna z grup cyberprzestępczych nie przyznała się do jego przeprowadzenia. Incydent, który dotknął w sumie kilkuset placówek i…

Czego się uczymy
  • Należy regularnie aktualizować oprogramowanie urządzeń IoT, szczególnie tych sterujących infrastrukturą krytyczną, jak systemy chłodnicze.
  • Urządzenia typu legacy, dla których producent zakończył wsparcie, powinny być wymieniane lub odizolowane od sieci, aby uniknąć wykorzystania znanych podatności.
Cyber
Malwarebytes LabsEN→PL

Aktualizacja Chrome: Google naprawia 37 luk bezpieczeństwa, w tym siedem krytycznych błędów

Niektóre luki mogą pozwolić napastnikom na uruchomienie złośliwego kodu na urządzeniu poprzez zainfekowaną stronę internetową.

Czego się uczymy
  • Należy niezwłocznie zaktualizować przeglądarkę Google Chrome, aby wyeliminować siedem krytycznych luk umożliwiających zdalne wykonanie kodu.
  • Warto monitorować wersję przeglądarki, ponieważ luki typu zero-day lub krytyczne błędy często pozwalają na infekcję poprzez samo odwiedzenie zainfekowanej witryny.
Hacking
The Hacker NewsEN→PL

Help TDS powiązany z Hotejka: ponad 20 000 domen Cloudflare Pages hostuje oszustwa tech support

System dystrybucji ruchu Help TDS, powiązany z rosyjskim programem Hotejka, wykorzystuje tysiące domen Cloudflare Pages do kierowania użytkowników na fałszywe wsparcie techniczne.

Czego się uczymy
  • Zwracaj uwagę na podejrzane wtyczki WordPress, takie jak woocommerceinputs, które mogą służyć do kradzieży poświadczeń i przekierowań.
  • Monitoruj nietypowe aktywności w panelach administracyjnych CMS, szczególnie te związane z wstrzykiwaniem niestandardowych bloków HTML lub kodu PHP.
Cyber
The RecordEN→PL

Podejrzewana grupa hakerska powiązana z Kazachstanem atakuje rządy byłych państw radzieckich

Kampania szpiegowska trwająca od dwóch lat uderza w instytucje rządowe w Azji Centralnej, szukając informacji o dyplomacji i zasobach strategicznych.

Czego się uczymy
  • Monitoruj aktywność na platformie GitHub pod kątem nietypowych skryptów, które mogą służyć do ukrywania złośliwego kodu.
  • Zwracaj szczególną uwagę na załączniki w e-mailach udające dokumentację dyplomatyczną lub biznesową, nawet jeśli pochodzą z zaufanych kont.
Hacking
Help Net SecurityEN→PL

ServiceNow wprowadza AI Passport: nowe rozwiązanie do zarządzania uprawnieniami agentów AI

ServiceNow ogłosiło rozwiązanie AI Passport, które ma zapewnić kontrolę nad działaniami agentów AI w czasie rzeczywistym oraz wzmocnić nadzór nad ich uprawnieniami.

Czego się uczymy
  • Wykorzystanie kryptograficznie podpisanych poświadczeń (AI Passport) pozwala na weryfikację uprawnień agentów AI w czasie rzeczywistym, zamiast polegania na ich własnych deklaracjach.
  • Wdrażanie mechanizmów 'kill switch' i stopniowego ograniczania uprawnień (throttling) jest kluczowe dla powstrzymania agentów AI działających poza wyznaczonym zakresem (drift).
AI
Help Net SecurityEN→PL

Trojan KGB RAT: szpiegowanie przez kamerkę, kradzież haseł i funkcje do zastraszania ofiar

KGB RAT to nowy trojan typu RAT na system Windows, który oferuje pełną kontrolę nad komputerem, kradzież haseł oraz moduły do psychologicznego nękania ofiar.

Czego się uczymy
  • Monitoruj nietypowe zadania w Harmonogramie zadań, szczególnie te udające aktualizacje przeglądarek (np. ChromeUpdate).
  • Zwracaj uwagę na procesy svchost.exe uruchamiane z folderów tymczasowych (Temp), co jest sygnałem infekcji.
Hacking
Help Net SecurityEN→PL

Fałszywe testy CAPTCHA służą do skłaniania użytkowników do uruchamiania złośliwego oprogramowania

Atakujący wykorzystują znane mechanizmy weryfikacji „nie jestem robotem” nie tylko do ukrywania phishingu, ale także do infekowania urządzeń malware i przejmowania kontroli nad przeglądarkami.

Czego się uczymy
  • Uważaj na techniki ClickFix, gdzie interakcja ze stroną kopiuje złośliwy kod do schowka, a następnie instruuje do jego wklejenia w narzędziach systemowych (np. Windows Run).
  • Weryfikuj adresy URL pod kątem literówek, nietypowych subdomen i braku powiązania z usługą, która rzekomo wymaga potwierdzenia CAPTCHA.
Hacking
The RegisterEN→PL

Pośredni prompt injection pojawia się w nagłówkach stron internetowych

Badacze odkryli, że ataki typu indirect prompt injection mogą być ukryte w nagłówkach HTTP, co pozwala na manipulowanie agentami AI czytającymi metadane stron.

Czego się uczymy
  • Projektuj agentów AI tak, aby traktowali dane zewnętrzne (np. nagłówki HTTP) jako tekst, a nie instrukcje, stosując odpowiednie etykietowanie kontekstu.
  • Wdrażaj mechanizmy sprawdzania proponowanych akcji przez model w bezpiecznym, odizolowanym środowisku poza samym oknem kontekstowym LLM.
AI
The Hacker NewsEN→PL

NGINX naprawia 5 luk, w tym możliwy RCE i błąd TLS pozwalający ominąć sprawdzanie certyfikatów klienta

Firma F5 wydała poprawki dla NGINX (wersje 1.30.6 i 1.31.7), eliminujące pięć podatności, w tym błędy pamięci umożliwiające zdalne wykonanie kodu oraz błąd TLS.

Czego się uczymy
  • Zaktualizuj NGINX do wersji 1.30.6 (stable) lub 1.31.7 (mainline), aby wyeliminować błędy pamięci i luki TLS.
  • Sprawdź konfigurację pod kątem dyrektywy 'sslsessioncache shared' bez użycia 'sslsessionticketkey', co może prowadzić do obejścia certyfikatów klienta.
Hacking
SecurityWeekEN→PL

Atak na systemy chłodzenia w supermarketach obejmuje kontrolery Copeland i Dixell

Cyberatak na systemy chłodzenia we Francji dotknął setki supermarketów, obejmując urządzenia marek Copeland oraz Dixell. Skutki to m.in. zniszczona żywność i pożary.

Czego się uczymy
  • Urządzenia typu end-of-life (EOL) nie powinny być wystawione bezpośrednio na publiczny internet, gdyż nie otrzymują już poprawek bezpieczeństwa.
  • W przypadku systemów OT/IoT, dostęp zdalny należy ograniczać wyłącznie do zabezpieczonych połączeń VPN, unikając polegania na prostym filtrowaniu adresów IP.
Cyber
The Hacker NewsEN→PL

Next.js wydaje poprawkę poza cyklem dla dwóch krytycznych luk RCE w buforowaniu i przetwarzaniu SVG

Next.js udostępnił pilną aktualizację naprawiającą dwie krytyczne podatności umożliwiające zdalne wykonanie kodu (RCE) oraz poważną lukę DoS.

Czego się uczymy
  • W przypadku Next.js 15 należy ręcznie zweryfikować wersję pakietu sharp (wymagana 0.35.5+), ponieważ aktualizacja frameworka może nie podbić wersji zależności automatycznie.
  • Jeśli nie możesz od razu zaktualizować Next.js, ogranicz ryzyko RCE w obrazach, stosując komendę sharp.block({ operation: ['VipsForeignLoadSvg'] }).
Hacking
The Hacker NewsEN→PL

Drupal łata krytyczną lukę w Field UI, która umożliwia zdalne wykonanie kodu (RCE)

W systemie Drupal wykryto krytyczną podatność w module Field UI, która może pozwolić na zdalne wykonanie kodu (RCE). Naprawa została wydana w październiku w kilku wersjach.

Czego się uczymy
  • Zaktualizuj Drupal do wersji 11.4.10, 11.3.19 lub 10.6.19, aby wyeliminować podatność RCE w module Field UI.
  • Jeśli nie możesz wykonać aktualizacji, odinstaluj moduł fieldui, aby tymczasowo zabezpieczyć system.
Hacking
The Hacker NewsEN→PL

Fałszywe ataki wykorzystujące AI uderzają w firmy w USA: jak MSSP mogą wcześnie wykrywać incydenty

Cyberprzestępcy podszywają się pod popularne narzędzia AI, takie jak ChatGPT czy Claude, aby rozsyłać złośliwe oprogramowanie i kraść sesje przeglądarek.

Czego się uczymy
  • Uważaj na instrukcje w PowerShellu po pobieraniu oprogramowania; złośliwe skrypty mogą wykorzystywać mshta.exe do uruchamiania zakodowanych ładunków.
  • Monitoruj nietypowe procesy wywoływane przez PowerShell, które inicjują pobieranie plików HTA lub tworzą zadania harmonogramu uruchamiające przeglądarki.
AI
SecurityWeekEN→PL

CikaBika Bot to nowy RAT wykorzystujący Discord do komunikacji C&C

Złośliwe oprogramowanie CikaBika Bot, dystrybuowane przez phishing, wykorzystuje Discorda jako interfejs do sterowania i wycieku danych.

Czego się uczymy
  • Zwracaj uwagę na pliki PDF zawierające obrazy dysków lub skróty LNK, które mogą maskować złośliwe skrypty PowerShell.
  • Monitoruj próby nieautoryzowanego zapisu plików DLL w chronionych katalogach systemowych, takich jak te należące do Microsoft Edge.
Hacking
Malwarebytes LabsEN→PL

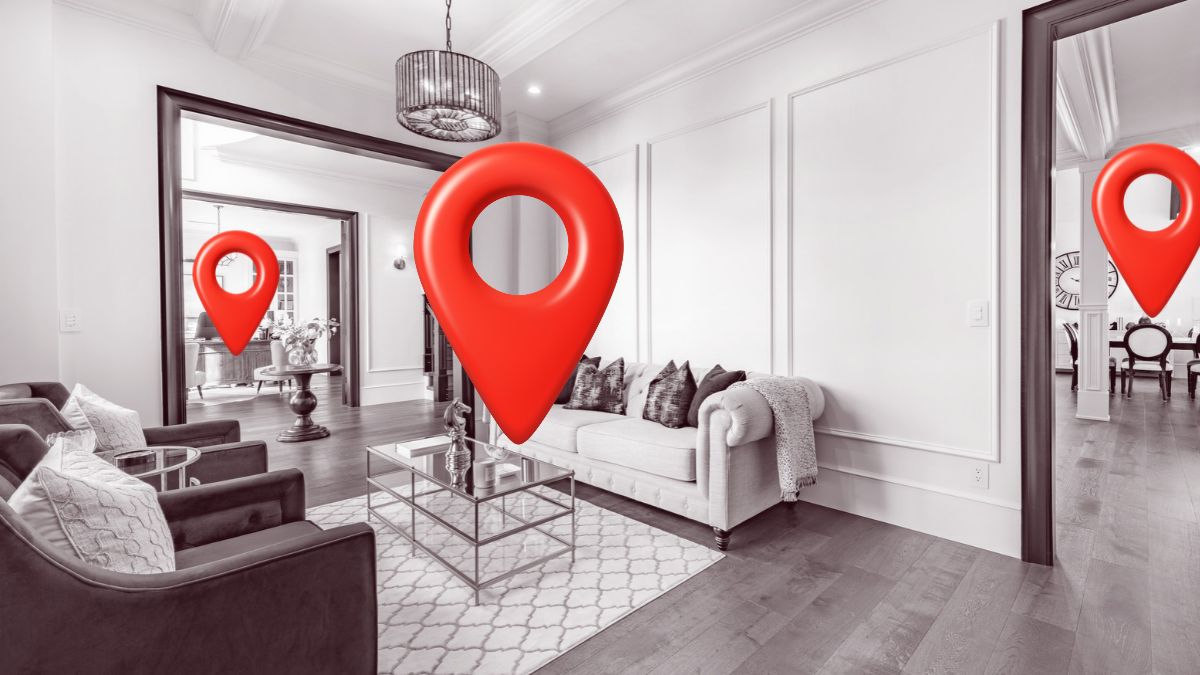
Raven AI pozwala policji namierzyć Twój dom na podstawie zdjęcia z wnętrza

Usunięcie metadanych lokalizacyjnych może nie wystarczyć. Narzędzie AI używane przez służby potrafi dopasować zdjęcia wnętrz do ofert nieruchomości.

Czego się uczymy
  • Usuwanie metadanych EXIF nie chroni w pełni przed identyfikacją lokalizacji przez zaawansowane systemy AI.
  • Podczas publikacji zdjęć z wnętrz należy unikać pokazywania unikalnych elementów wyposażenia, które mogą służyć jako punkty odniesienia w bazach ofert nieruchomości.
AI
The Hacker NewsEN→PL

Dlaczego pewność siebie AI to nie to samo co weryfikacja

Narzędzia AI w informatyce śledczej i reagowaniu na incydenty stają się coraz bardziej pewne swoich wyników, co rodzi ryzyko błędów w raportach i procesach sądowych.

Czego się uczymy
  • Nigdy nie traktuj wyniku AI jako jedynego źródła prawdy; zawsze wymagaj od narzędzi wskazania ścieżki rozumowania i konkretnego pliku źródłowego.
  • Dokumentuj dokładną wersję używanego modelu AI, aby móc odnieść się do jego możliwości w konkretnym momencie czasu podczas ewentualnego procesu.
AI
CERT PolskaPL

Podatności w centralach telefonicznych Slican

W centralach telefonicznych Slican wykryto 3 podatności różnego typu (CVE-2026-35088, CVE-2026-63314 oraz CVE-2026-63315)

Czego się uczymy
  • W serii IPx należy zaktualizować oprogramowanie do wersji 6.62.0100, aby wyeliminować błędy szyfrowania, SQL Injection oraz przechowywanie haseł w tekście jawnym.
  • W przypadku starszych modeli CCT-1668 (CCT1CPU) konieczna jest modernizacja sprzętowa, ponieważ nie otrzymują one już poprawek bezpieczeństwa.
Hacking
Pokaż więcej