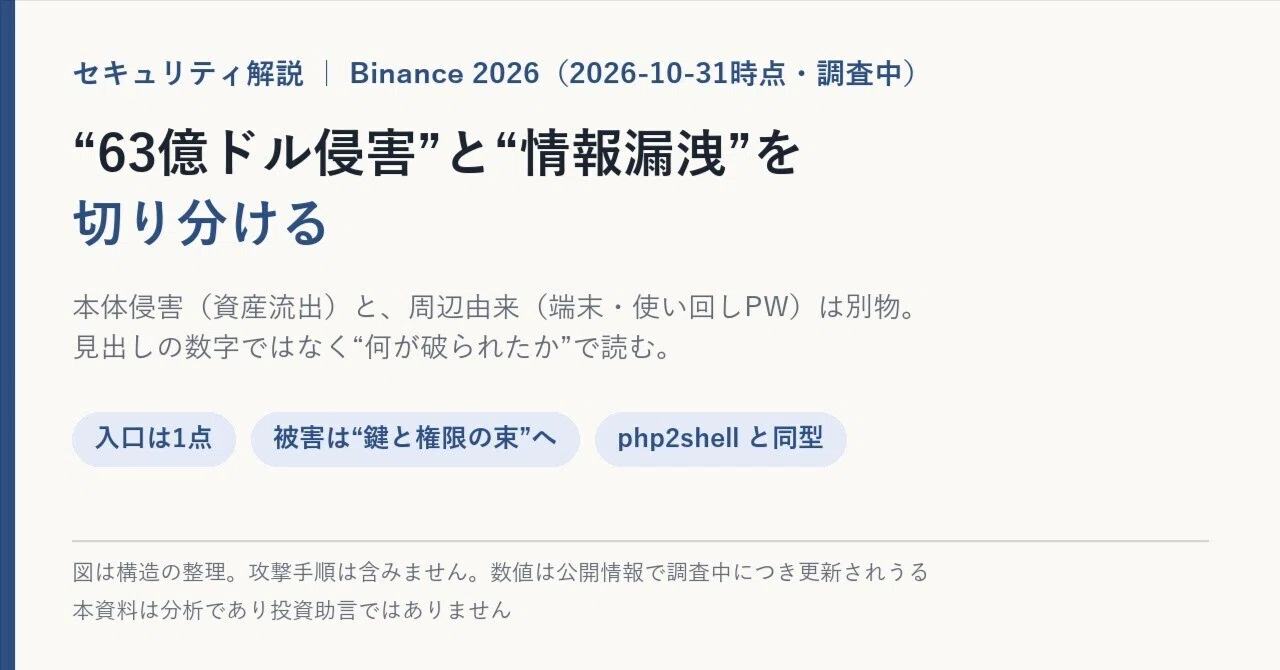
Artykuł analizuje gigantyczny incydent bezpieczeństwa na giełdzie Binance, który miał miejsce 30 października 2026 roku. Według raportów, nieautoryzowany transfer środków wyniósł około 6,3 miliarda dolarów, co czyni to jedno z największych włamań w historii. Eksperci wskazują na grupę TraderTraitor powiązaną z Koreą Północną jako prawdopodobnego sprawcę.
Atak nie polegał na bezpośrednim wykradnięciu kluczy prywatnych, lecz na przejęciu urządzenia inżyniera DevOps. Napastnik wykorzystał to urządzenie jako punkt wejścia do kontenerów usługowych, co pozwoliło na nadużycie uprawnień do wykonywania legalnych transakcji wypłat. W efekcie system uznał nieautoryzowane żądania za poprawne.
Analiza wskazuje na poważne braki w architekturze bezpieczeństwa. Zbyt mała izolacja między terminalami deweloperskimi a systemami produkcyjnymi oraz brak skutecznych mechanizmów autoryzacji wieloosobowej (quorum) umożliwiły sprawne przeprowadzenie kradzieży. Dodatkowo, systemy wykrywania anomalii i limity wypłat nie zadziałały na czas, co pozwoliło na wyprowadzenie ogromnych sum w zaledwie 20 minut.