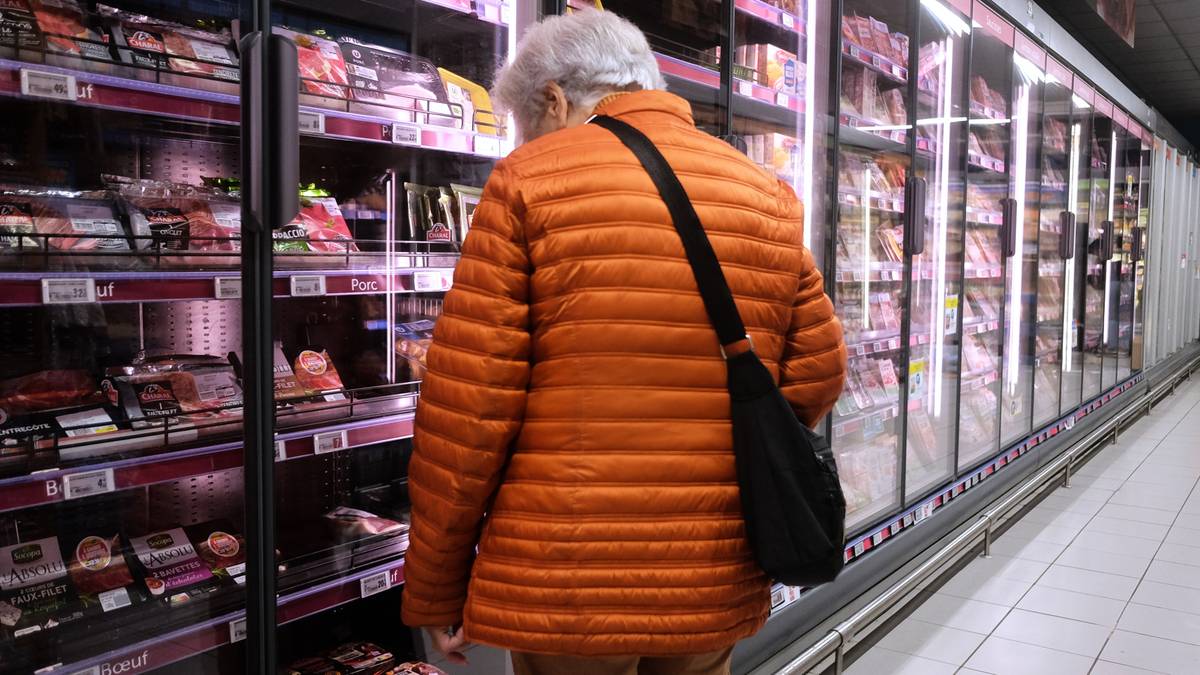
Seria cyberataków uderzyła w sieci supermarketów w wielu państwach europejskich, m.in. w Szwecji, Belgii, Estonii, Luksemburgu i Irlandii. Hakerzy uzyskali zdalny dostęp do systemów zarządzania chłodzeniem, co pozwoliło im na manipulację temperaturą. W niektórych przypadkach w zamrażarkach odnotowano nawet 50 stopni Celsjusza lub wymuszono tryb rozmrażania, co doprowadziło do konieczności utylizacji dużej ilości towaru.
Analiza incydentów wskazuje, że celem atakujących mogło być celowe zakłócenie łańcuchów dostaw żywności oraz podważenie zaufania konsumentów. Choć nie potwierdzono jeszcze konkretnej grupy sprawców, mechanizm ataku opiera się na wykorzystaniu luk w cyfrowych systemach zarządzania infrastrukturą chłodniczą.
Wcześniejsze podobne incydenty we Francji sugerują, że problemem mogą być starsze kontrolery, takie jak urządzenia firm Danfoss czy Copeland. Niektóre z nich były bezpośrednio wystawione na publiczny internet lub nie otrzymywały już aktualizacji bezpieczeństwa. W estonii potwierdzono, że atakujący przejęli kontrolę nad komputerem obsługującym starszy system Danfoss.