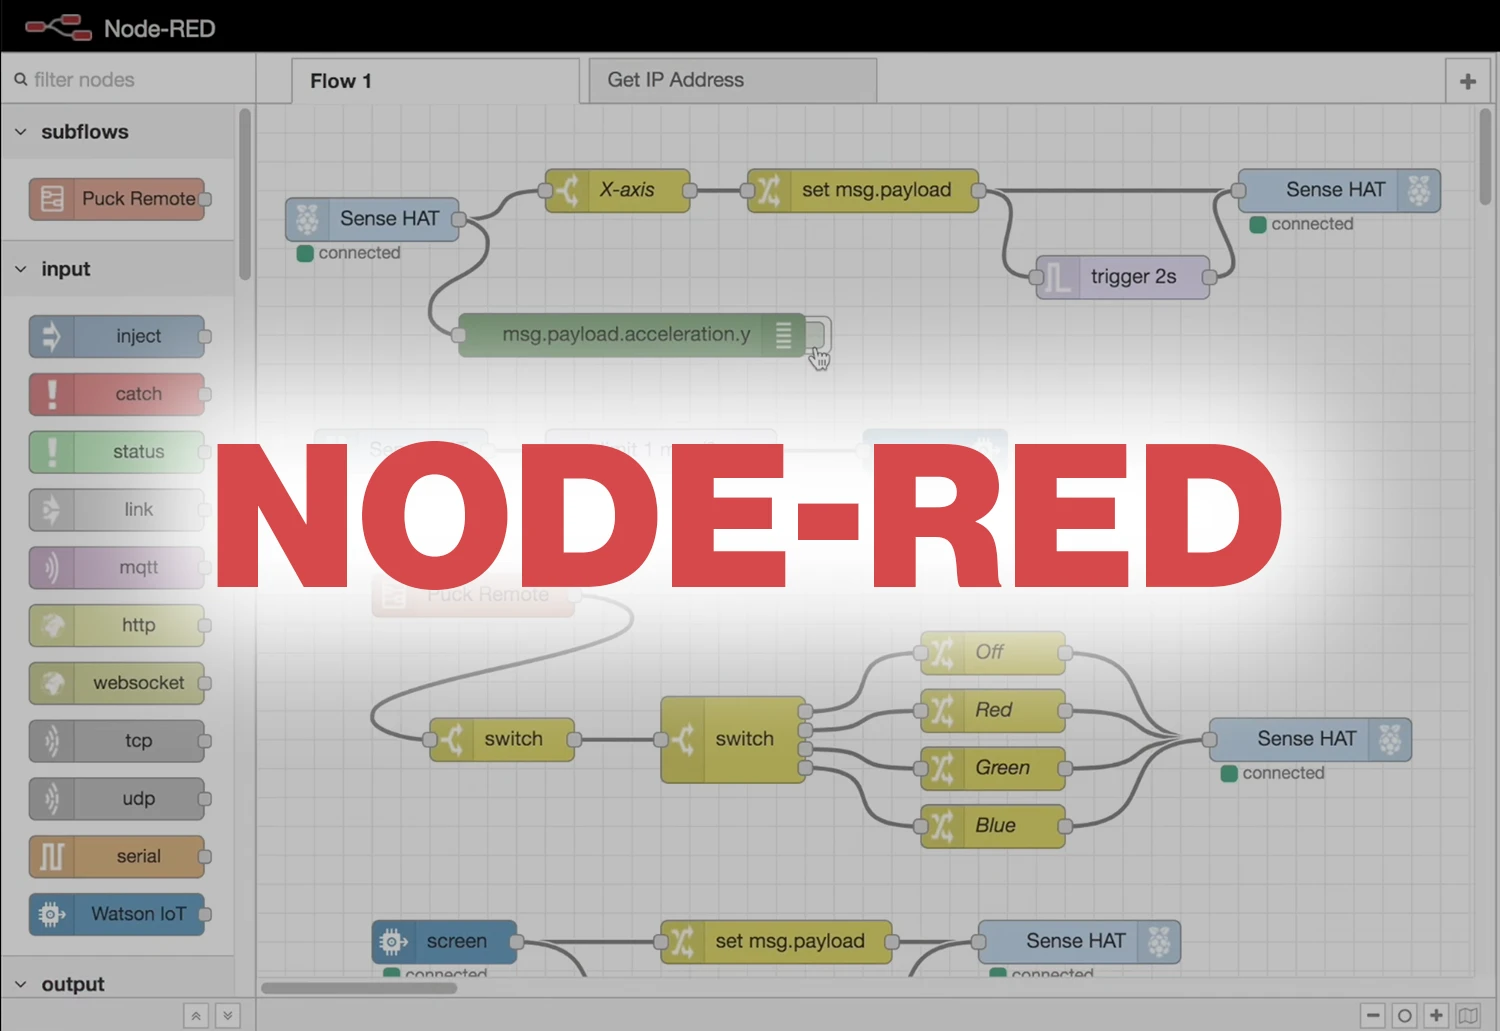
Wykryto aktywne wykorzystywanie krytycznej podatności CVE-2026-58115 w środowisku Node-RED, popularnym narzędziu do programowania przepływowego. Luka ta pozwala nieautoryzowanemu napastnikowi na zdalne wykonanie dowolnego kodu z najwyższymi uprawnieniami. Problem dotyczy szczególnie urządzeń w infrastrukturze krytycznej, w tym produktów przemysłowych, takich jak Siemens SIMATIC IoT2050 Advanced.
Mechanizm ataku jest niezwykle prosty i wykorzystuje wbudowane funkcje Node-RED, takie jak węzły inject oraz exec. Napastnicy przesyłają złośliwy przepływ (flow) za pomocą pojedynczego żądania POST, który automatycznie pobiera binaria z zewnętrznych serwerów i uruchamia je w tle. W niektórych przypadkach instalowane są webshelle, które zapewniają atakującym trwały dostęp do systemu nawet po restarcie.
Badania VulnCheck wskazują na masowe skanowanie internetu w poszukiwaniu niezabezpieczonych instancji Node-RED pozbawionych mechanizmu adminAuth. Ataki mogą prowadzić do zainstalowania botów DDoS, kryptominerów lub narzędzi do zdalnego sterowania (reverse shell). Eksperci zalecają natychmiastową weryfikację dostępności usług Node-RED z sieci zewnętrznych oraz aktualizację oprogramowania.