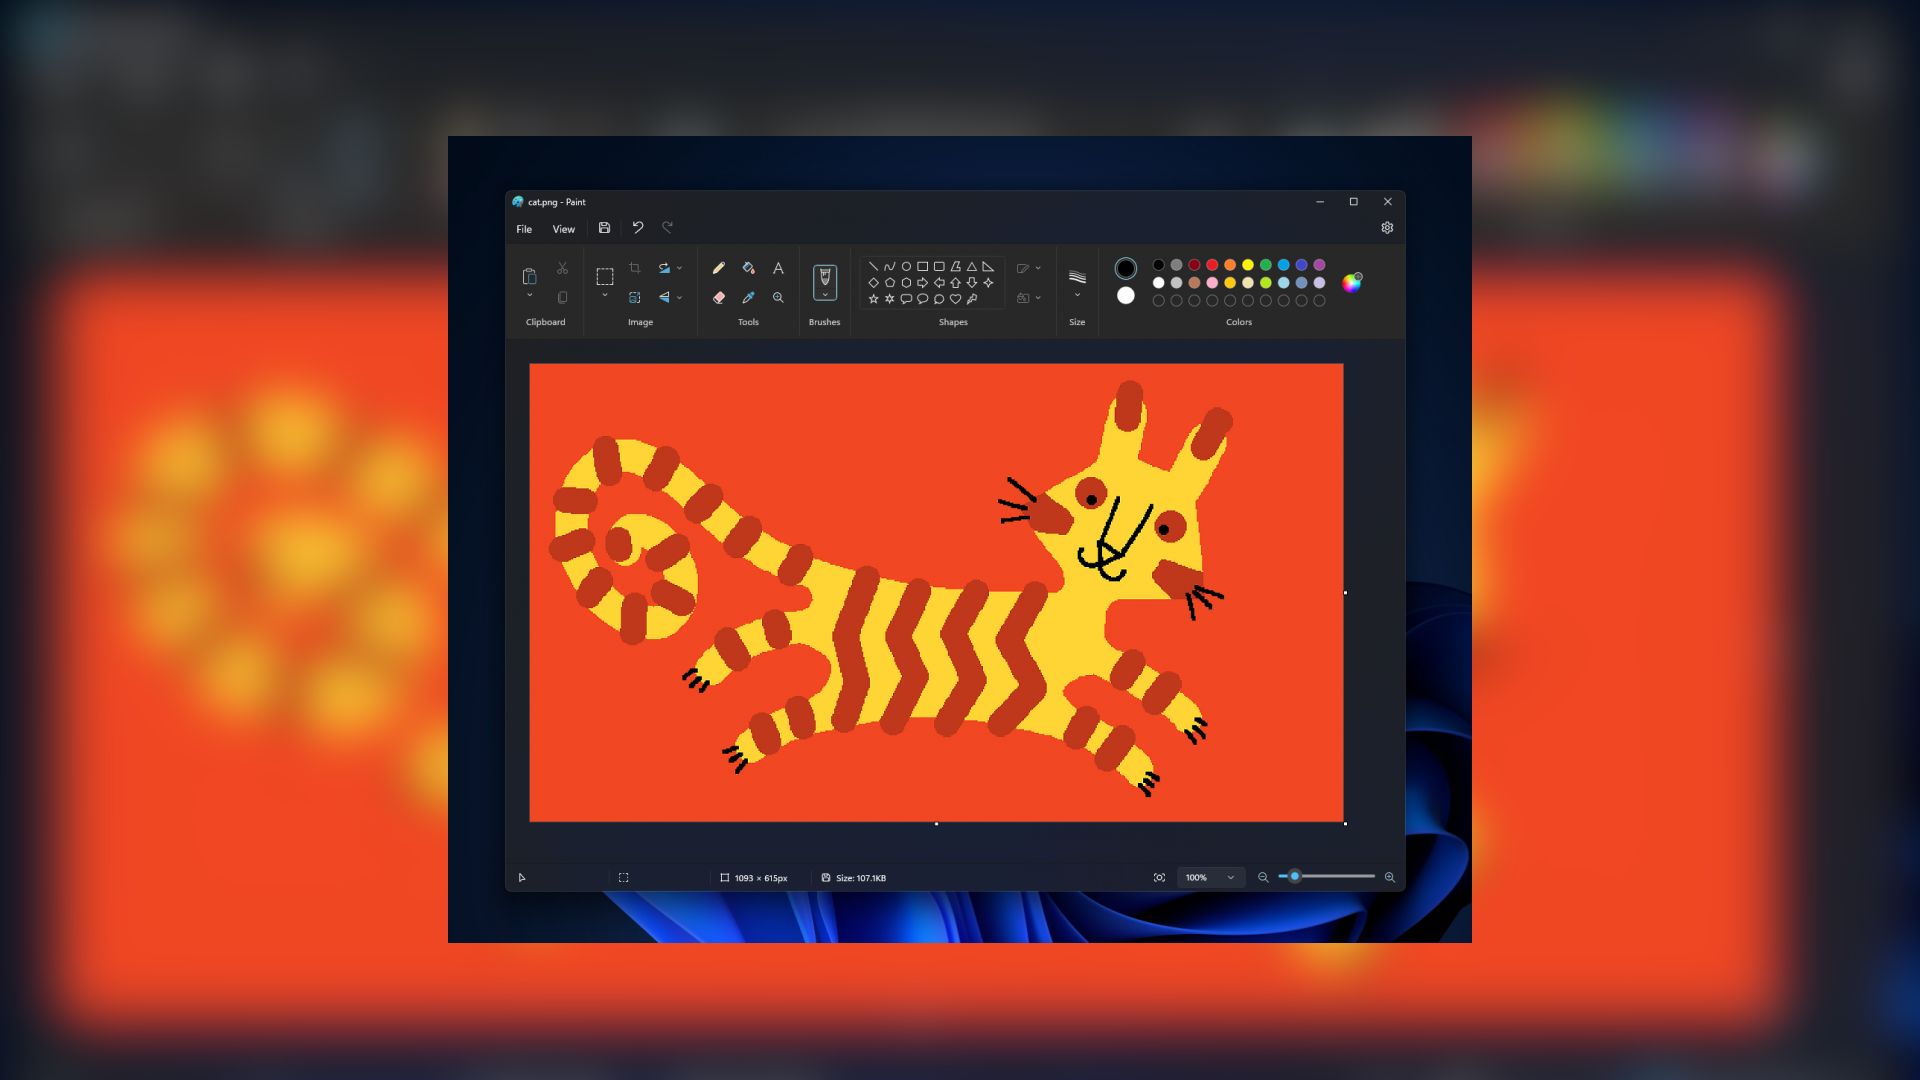
W aplikacji Paint na system Windows 11 wykryto podatność CVE-2026–83844 o wysokim priorytecie (ocena 8,1/10). Luka typu out-of-bounds read może pozwolić atakującemu bez uwierzytelnienia na zdalne uruchomienie złośliwego kodu poprzez przesłanie specjalnie przygotowanego pakietu przez sieć.
Sytuacja jest skomplikowana, ponieważ standardowe aktualizacje systemu Windows nie rozwiązują problemu. Paint jest aktualizowany niezależnie poprzez Microsoft Store, a użytkownicy zgłaszają, że mimo włączonej automatycznej aktualizacji, nowa wersja nie pojawia się w ich systemach. Problem dotyczy również administratorów IT, którzy nie mogą pobrać poprawki nawet za pomocą zewnętrznych narzędzi.
Microsoft twierdzi, że luka jest trudna do wykorzystania i nie odnotowano dotąd ataków. Aby być bezpiecznym, należy upewnić się, że zainstalowana wersja programu Paint to 11.2609.401.0 lub nowsza. Weryfikacji można dokonać w ustawieniach aplikacji lub za pomocą Windows PowerShell.