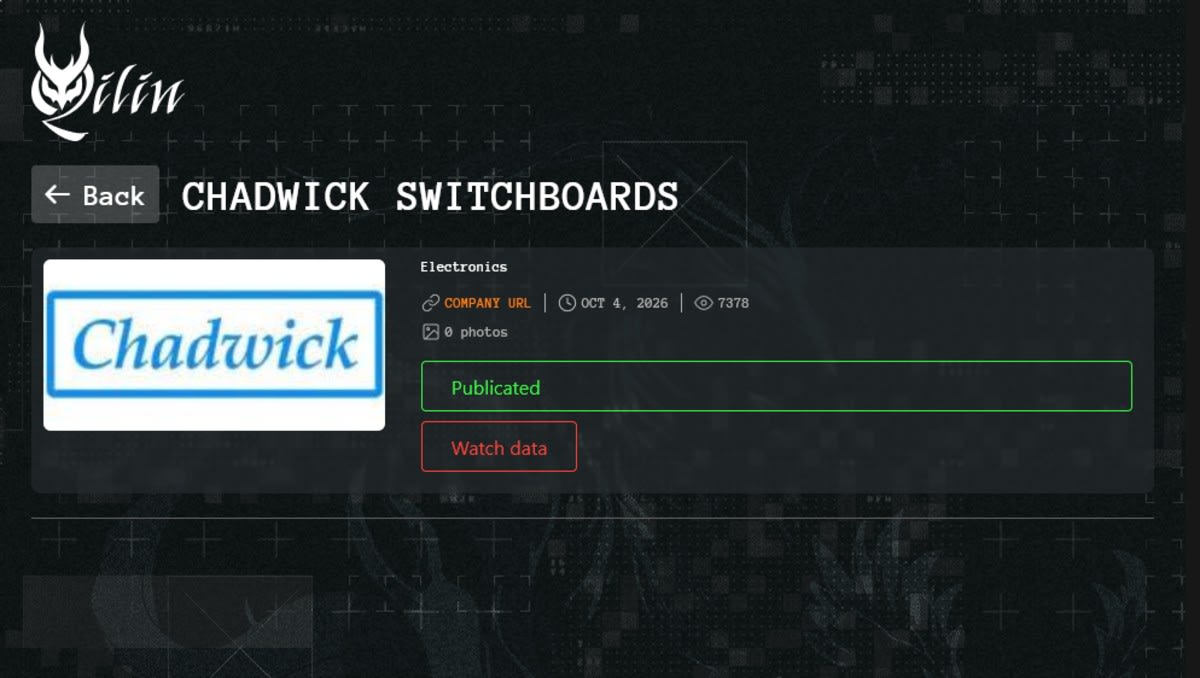
Grupa ransomware Qilin ogłosiła udany atak na australijską firmę Chadwick Switchboards, która dostarcza rozdzielnice dla kluczowych sektorów. Wśród klientów przedsiębiorstwa znajdują się placówki policji, obiekty obronności (w tym baza RAAF Richmond) oraz centra handlowe i placówki opiekuńcze.
Po początkowym braku szczegółów, hakerzy opublikowali pełny zestaw danych na swojej stronie wyciekowej. Skradzione materiały obejmują konta użytkowników, dane administratorów, foldery pracownicze oraz dane produktowe. Szczególnie niepokojące jest to, że wyciek zawiera dziesiątki folderów zawierających informacje o klientach firmy, od żłobków po jednostki policji.
Qilin działa w modelu Ransomware-as-a-Service (RaaS), co pozwala afiliatom na korzystanie z ich infrastruktury w zamian za udział w okupach. Grupa ta pozostaje jednym z najgroźniejszych operatorów na świecie, mimo lekkiego spadku aktywności w ostatnich miesiącach. Warto wspomnieć, że Cisco niedawno ostrzegało przed wykorzystywaniem przez Qilin podatności w oprogramowaniu Secure Firewall Management Center.