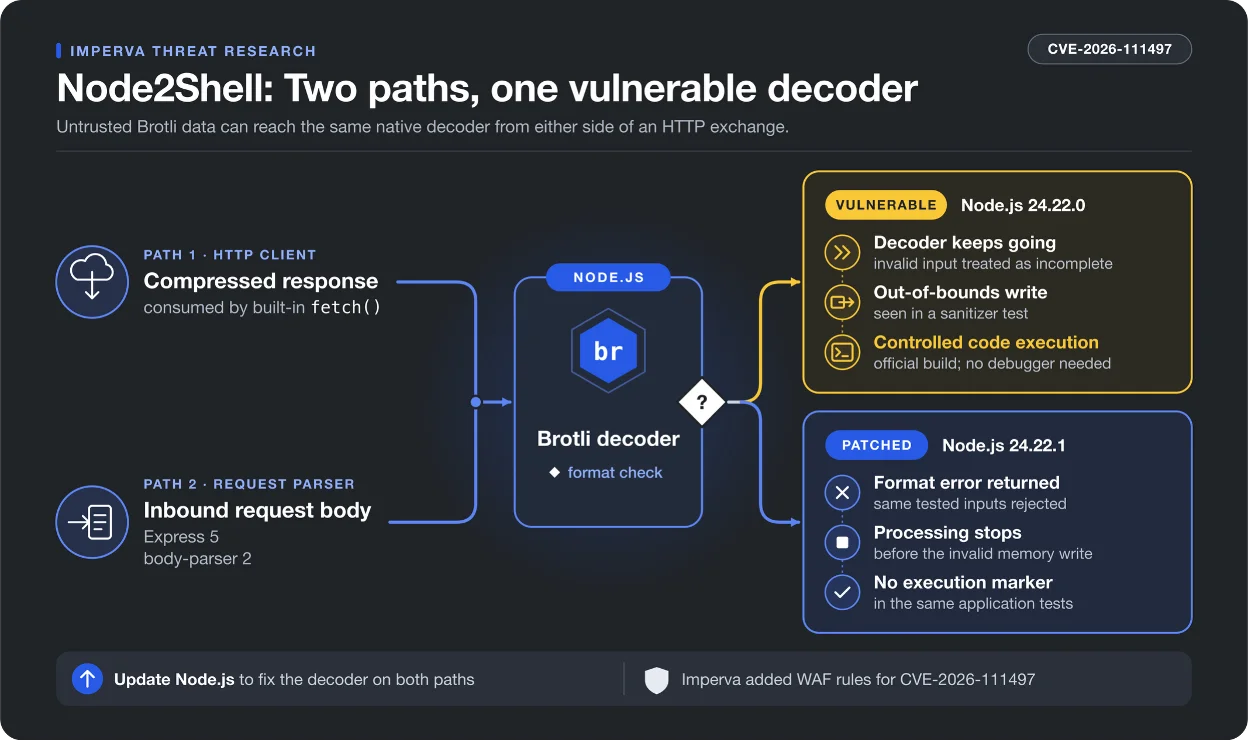
W języku PHP wykryto dwie krytyczne podatności, znane jako PHP2Shell, o wysokiej ocenie CVSS wynoszącej 9.2. Pierwsza z nich, CVE-2026-109618, wynika z błędnego zarządzania przepływem sterowania podczas obsługi błędów braku pamięci (OOM) przez funkcję longjmp(), co pozwala na zdalne wykonanie kodu. Druga, CVE-2026-109619, dotyczy sytuacji, w której obsługa błędów fatalnych pozostawia w pamięci globalnej wskaźniki do zwolnionych regionów, co umożliwia atakującym przejęcie kontroli nad procesem.
Eksperci Unit 42 odnotowali już wykorzystywanie tych luk w rzeczywistych atakach, m.in. przeciwko europejskim instytucjom rządowym. Co istotne, w fazie post-eksploatacji zaobserwowano użycie platform AI typu agentic, które automatyzują działania napastnika. Atakujący wykorzystują specjalne znaczniki tekstowe, takie jak ==SHELLUSER==, aby ułatwić modelom AI parsowanie wyników komend.
Skala problemu jest ogromna – telemetryczne dane wskazują na ponad 22 miliony potencjalnie podatnych instancji PHP w internecie. Zaleca się natychmiastową weryfikację zainstalowanych wersji PHP oraz zastosowanie poprawek bezpieczeństwa zgodnie z zaleceniami grupy PHP. W przypadku wykrycia incydentu, należy sprawdzić obecność nietypowych sekwencji komend i szybkich zmian działań (pivoting), które mogą świadczyć o działaniu autonomicznego agenta AI.