XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

socprime.comEN→PL

Jak BlueMoon wykorzystuje luki CVE-2026-85046 i CVE-2026-87491 w Chrome

BlueMoon to zaawansowany zestaw exploitów łączący błędy silnika V8 z luką w jądrze Windows, aby instalować złośliwe oprogramowanie typu GemStone i ShadowPad.

Czego się uczymy
  • Monitoruj obecność podejrzanych plików w katalogu %TEMP% (np. msgbox.exe) oraz nieautoryzowanych zadań harmonogramu, takich jak EdgeCoreAutoUpdate.
  • Weryfikuj instalacje nowych rozszerzeń w przeglądarkach pod kątem mechanizmów utrzymywania trwałości (persistence) typu GemStone.
Hacking
dobreprogramyPL

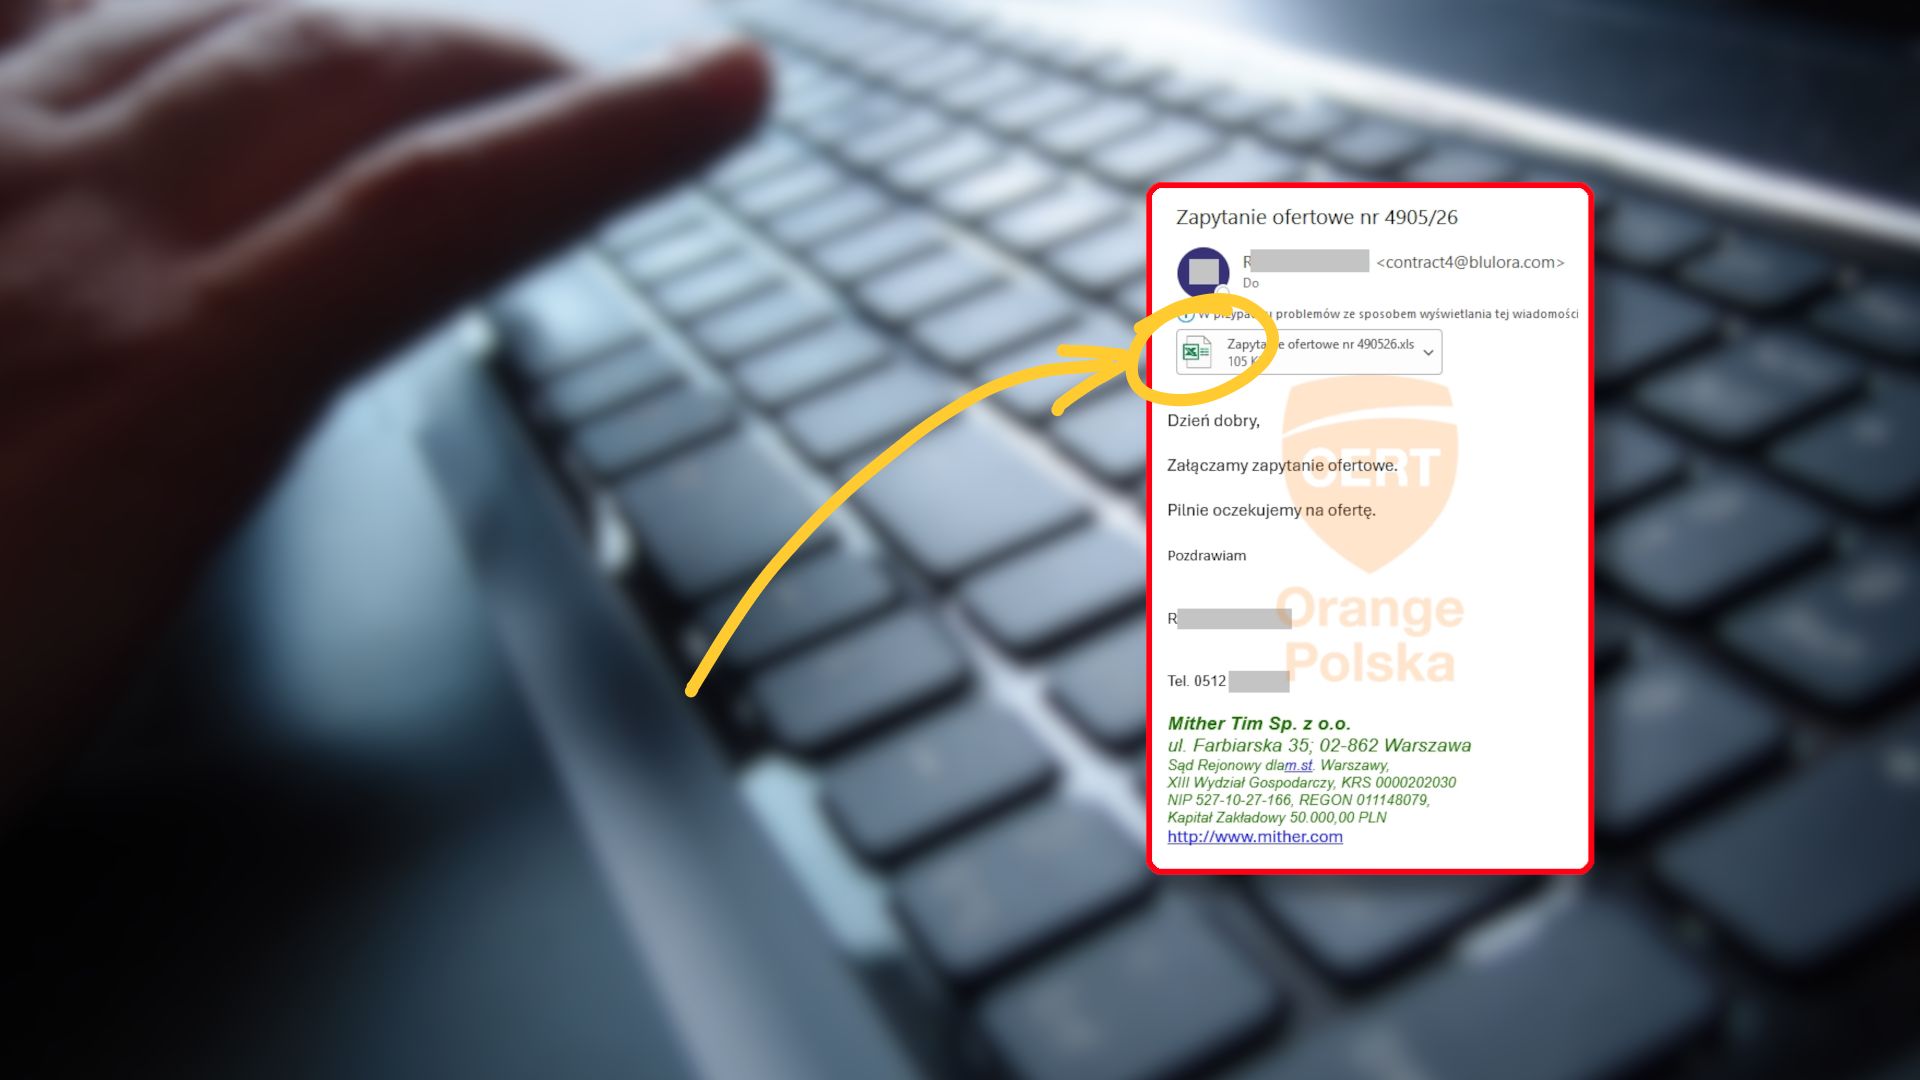
Uwaga na Remcos RAT. Pozwala przejąć komputer i dane

CERT Orange Polska ostrzega przed aktywną kampanią phishingową wymierzoną w firmy. Z pozoru zwykłe wiadomości z załącznikiem XLS mogą instalować Remcos RAT, czyli trojana dającego przestępcom zdalny d ...

Czego się uczymy
  • Weryfikuj załączniki XLS od kontrahentów, zwłaszcza jeśli wiadomość pochodzi z przejętej wcześniej skrzynki pocztowej firmy.
  • W przypadku podejrzanej korespondencji potwierdź jej autentyczność innym kanałem komunikacji, np. telefonicznie, używając znanego numeru.
Cyber
Dark ReadingEN→PL

AgentCorruption naraża środowiska AWS na ryzyko za pomocą pojedynczego promptu

Nowo załatana podatność w AWS Bedrock AgentCore może pozwolić atakującemu na przejęcie całej floty organizacji za pomocą jednego czata AI.

Czego się uczymy
  • Należy monitorować i zabezpieczać wejścia do agentów AI w AWS Bedrock przed atakami typu prompt injection.
  • W przypadku korzystania z AWS Bedrock AgentCore kluczowe jest upewnienie się, że środowisko korzysta z najnowszych, załatanych wersji usług.
Cyber
The RecordEN→PL

Międzynarodowa koalicja przejmuje narzędzia firmy stojącej za kampanią Flax Typhoon

USA i sojusznicy rozbili infrastrukturę chińskiej firmy Integrity Tech, która wspierała ataki na infrastrukturę krytyczną, w tym polskie lotniska.

Czego się uczymy
  • Należy zwrócić szczególną uwagę na monitorowanie urządzeń brzegowych (edge devices), gdyż są one preferowanym punktem wejścia do sieci.
  • Warto wdrożyć zaawansowane mechanizmy wykrywania skanowania podatności, które mogą poprzedzać właściwy atak (reconnaissance).
Hacking
The Hacker NewsEN→PL

FBI: Chinczycy hakerzy prowadzili portal umożliwiający podmiotom trzecim dostęp do skradzionych e-maili

Agencje wywiadowcze ostrzegają przed Integrity Technology Group – chińską firmą powiązaną z rządem, która kradnie e-maile i udostępnia je dalej.

Czego się uczymy
  • Zabezpiecz interfejsy Exchange (ECP, EWS, OWA, RPC, MAPI, PowerShell, Autodiscover), aby zapobiec atakom typu password spraying.
  • Monitoruj nietypowe procesy o nazwach conhost.exe lub dllhost.exe, które mogą być maskowanym oprogramowaniem VPN służącym do utrzymania dostępu.
Hacking
Cisco TalosEN→PL

Upewnij się, że czeki zostaną wydrukowane

Pierre Cadieux analizuje zarządzanie ryzykiem w sytuacjach, gdy nie można zastosować poprawek, oraz opisuje nową technikę omijania analizy AI przez malware.

Czego się uczymy
  • Traktuj tekst wyekstrahowany z próbek malware wyłącznie jako dowód, a nigdy jako instrukcję systemową dla modeli AI.
  • Monitoruj binarne pliki pod kątem obecności języka imperatywnego skierowanego do systemów analizy, co może wskazywać na próbę oszustwa AI.
Hacking
DigitEN→PL

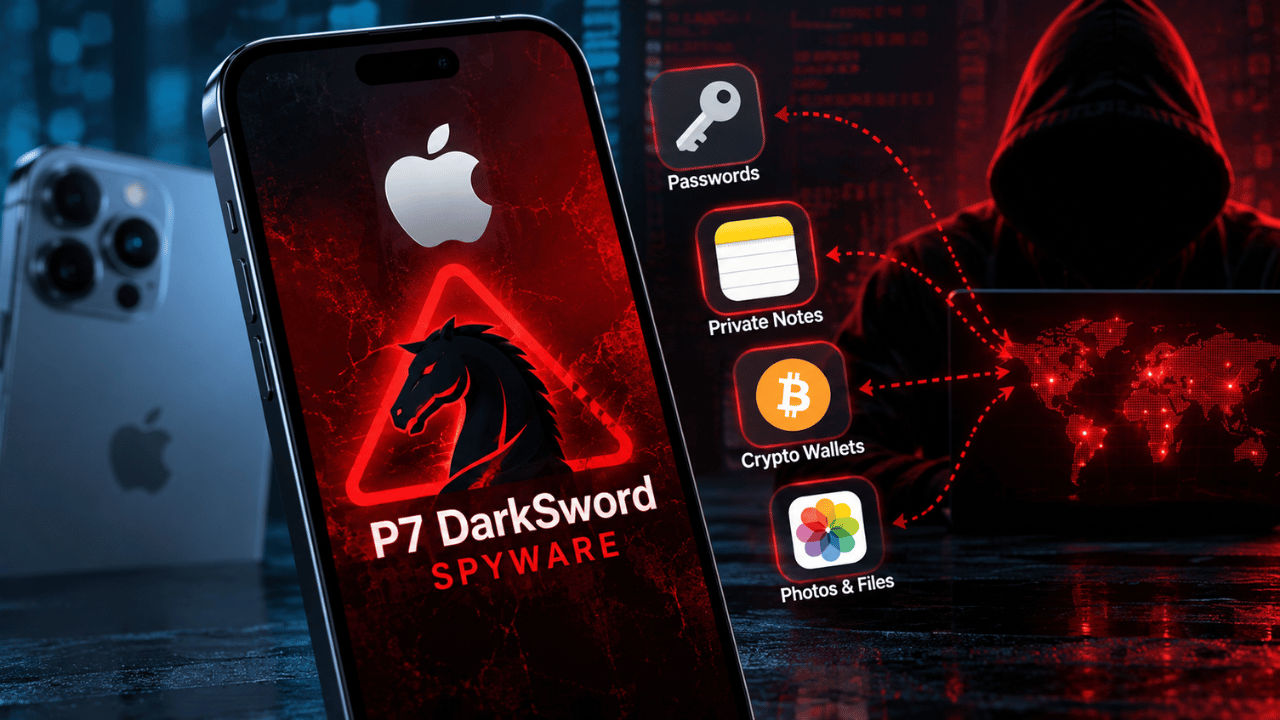
Uwaga użytkownicy iPhone'a! Nowe oprogramowanie szpiegowskie DarkSword może kraść hasła i inne dane. Dowiedz się, jak chronić swoje informacje

Nowa wersja malware P7 DarkSword celuje w hasła, prywatne notatki, dane z Keychain oraz portfele kryptowalutowe na iPhone'ach.

Czego się uczymy
  • Zaktualizuj system iOS do najnowszej wersji, aby zminimalizować ryzyko wykorzystania znanych exploitów przez DarkSword.
  • Zachowaj czujność podczas przeglądania stron internetowych, gdyż złośliwe treści mogą być ukryte nawet na pozornie znanych witrynach.
Hacking
The RecordEN→PL

ASOS: Hakerzy przejęli konto pracownika, aby wysłać fałszywe powiadomienie push

Brytyjski gigant modowy ASOS padł ofiarą ataku, w którym hakerzy podszywali się pod zaufany kontakt, aby uzyskać dostęp do konta pracownika i wysłać nieautoryzowane powiadomienia do klientów.

Czego się uczymy
  • Należy zwrócić szczególną uwagę na mechanizm socjotechniki polegający na podszywaniu się pod zaufane kontakty w celu przejęcia poświadczeń pracowników (impersonation).
  • Powiadomienia push z aplikacji mogą być wykorzystane do kierowania użytkowników na złośliwe kanały komunikacji, takie jak Telegram, co wymaga wdrożenia dodatkowych mechanizmów weryfikacji…
Hacking
Malwarebytes LabsEN→PL

Atakujący przejmują domeny krajowe, aby podszywać się pod Google i inne usługi

Cyberprzestępcy przejęli trzy przestrzenie nazw domen krajowych, aby uzyskać certyfikaty umożliwiające podszywanie się pod zaufane witryny.

Czego się uczymy
  • Zwracaj szczególną uwagę na pełną nazwę domeny, a nie tylko na jej przedrostek, nawet jeśli strona posiada poprawny certyfikat SSL.
  • Monitoruj nietypowe zmiany w rejestracjach domen krajowych, które mogą sygnalizować próby przejęcia tożsamości znanych usług.
Cyber
The Hacker NewsEN→PL

W Japonii gwałtowny wzrost wycieków danych przez nadużycia API mobilnych i ataki na Metabase

Atakujący wykorzystują luki w API aplikacji mobilnych oraz błędy w narzędziach BI, takich jak Metabase, do masowego wykradania danych osobowych w Japonii i innych krajach.

Czego się uczymy
  • Zabezpiecz API mobilne poprzez analizę endpointów pod kątem nadmiarowych uprawnień, błędów logiki oraz podatności na blind NoSQL injection.
  • W przypadku korzystania z Metabase, upewnij się, że używasz wersji z poprawką na CVE-2026-72898; jako obejście tymczasowe zablokuj endpoint /api/session/resetpassword.
Hacking
PYMNTS.comEN→PL

Testy bezpieczeństwa AI w Epic ujawniły możliwość nieśledzonego dostępu do danych pacjentów

Testy przeprowadzone przy użyciu modelu Claude Mythos od Anthropic wykazały luki w konfiguracjach MyChart, które pozwalały na odczyt danych medycznych bez pozostawiania śladów w logach audytowych.

Czego się uczymy
  • Wykorzystanie agentów AI do testowania bezpieczeństwa pozwala na wykrycie błędów w logowaniu i audycie, które są niewidoczne dla standardowych narzędzi automatycznych.
  • W przypadku wykrycia luk umożliwiających nieśledzony dostęp do danych, priorytetem powinno być wstrzymanie rozwoju nowych funkcji na rzecz intensywnego patchowania.
AI
Pokaż więcej