Dane klientów Notion skompromitowane w wyniku ataku na Fireworks AI
Atakujący uzyskali dostęp do transkrypcji czatów Notion AI w mniej niż 1% przestrzeni roboczych. Wyciek nastąpił za pośrednictwem dostawcy modeli AI – Fireworks AI.
AIHacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.
Atakujący uzyskali dostęp do transkrypcji czatów Notion AI w mniej niż 1% przestrzeni roboczych. Wyciek nastąpił za pośrednictwem dostawcy modeli AI – Fireworks AI.
AI
Nowa funkcja Hard Deletion Protection w fazie preview pozwala administratorom na siedmiodniowe wstrzymanie trwałego usuwania wybranych obiektów w Microsoft Entra.
Badacze z Darktrace wykazali, że przejęcie kluczy API Claude pozwala na przekształcenie agenta kodującego w narzędzie do zdalnego sterowania i eksfiltracji danych.
Gdy ręczne wpisywanie komend nie przyniosło rezultatu, napastnik wykorzystał skrypty wygenerowane przez AI, co pozwoliło na szybki ruch boczny w sieci.
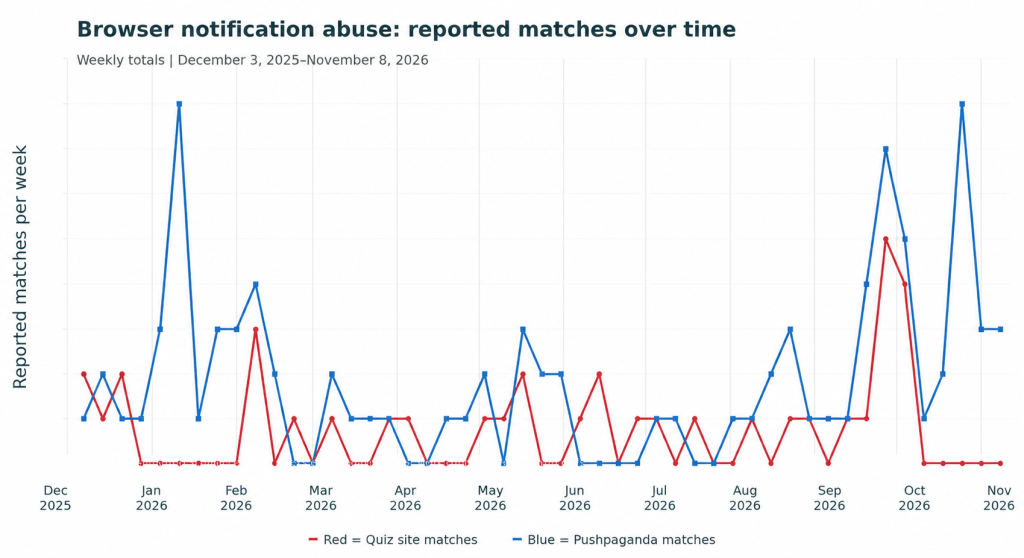
Powiadomienia w przeglądarce to częsta uciążliwość, która może sprawić, że użytkownicy uwierzą, iż ich urządzenie zostało zainfekowane adware.
Napastnicy wykorzystali lukę w zewnętrznej wtyczce, aby ominąć uwierzytelnianie w systemie ScreenConnect i zainfekować setki hostów.
Hakerzy rosyjskiego FSB próbowali pozyskać maile wysyłane do i przychodzące z NATO oraz Unii Europejskiej. O sprawie poinformował rumuński wywiad. Eksperci mówią z kolei o „długoterminowym szpiegostwie”.
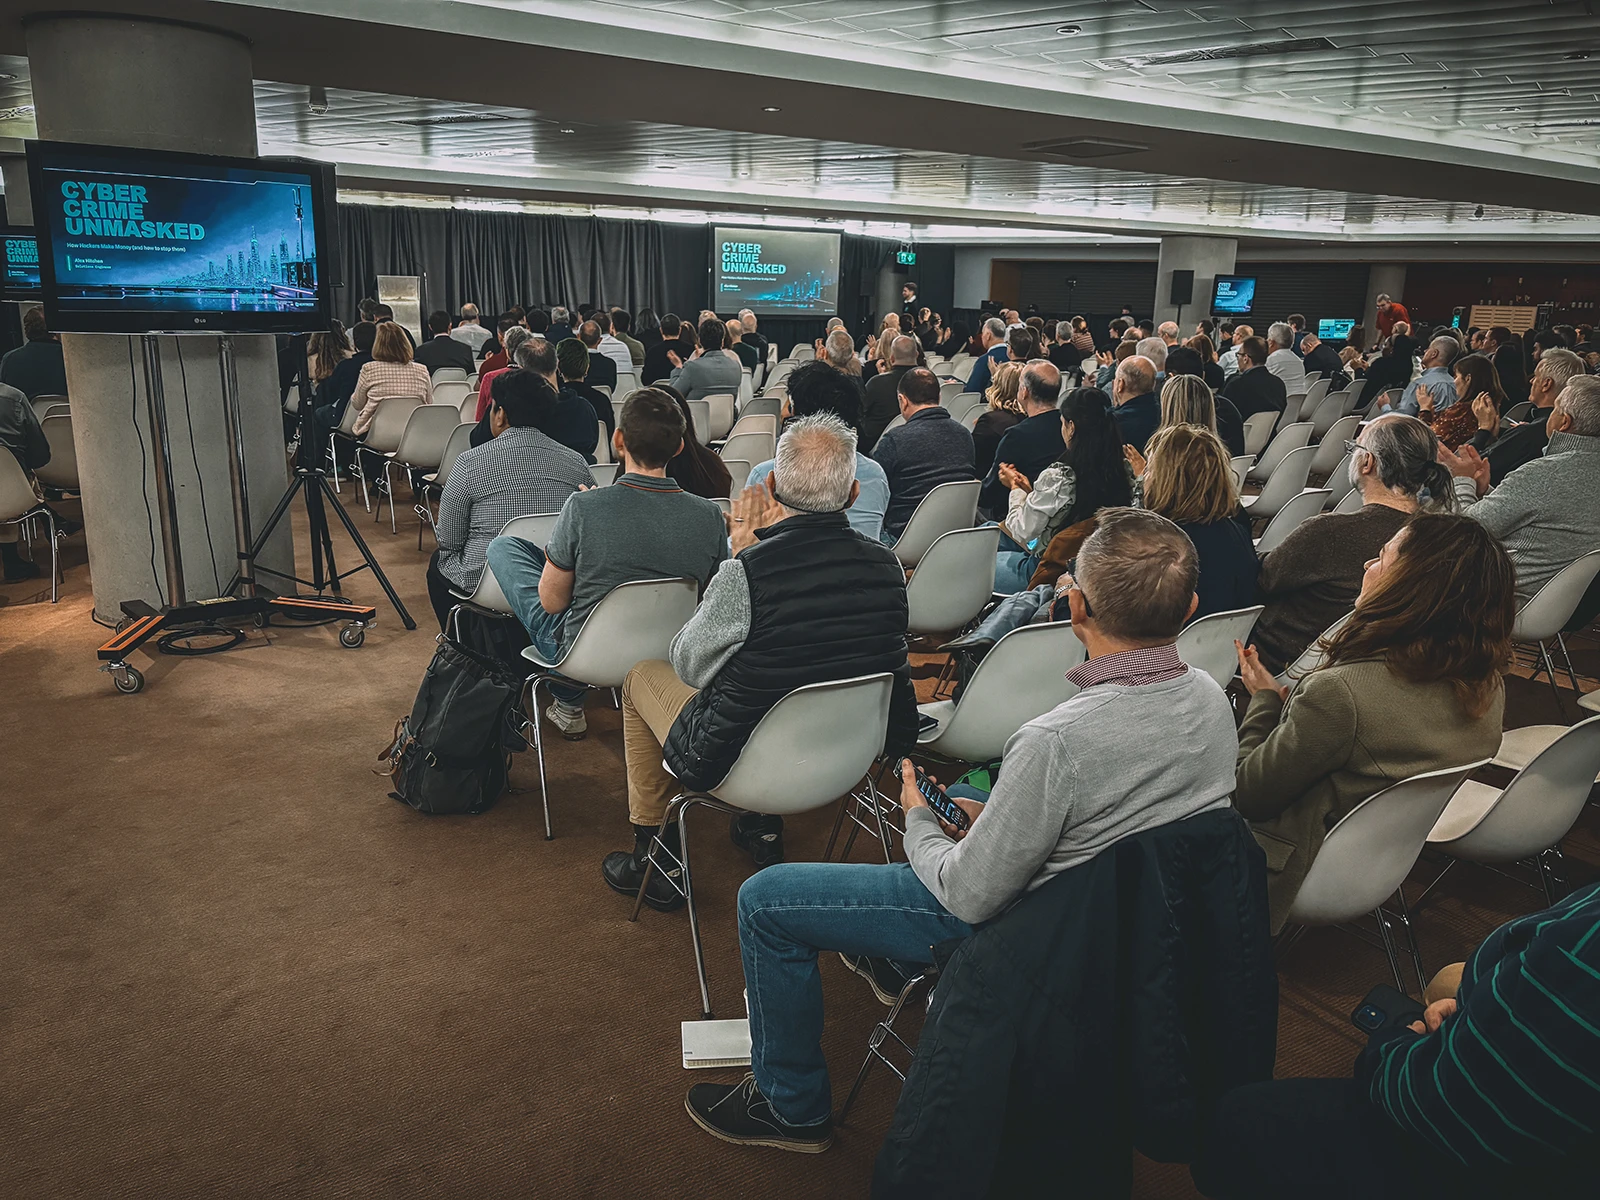
Relacja z konferencji IRISSCON 2026 w Dublinie, podczas której omawiano współczesne zagrożenia cybernetyczne oraz sposoby reagowania na nie.
Cyber
Pierwszy artykuł z serii poświęconej testom penetracyjnym chmury. Autorzy omawiają trzy warstwy chmury, architektury oraz typowe łańcuchy ataków.
N-able wydało poprawki na szereg podatności zero-day w systemie N-central po tym, jak badacz opublikował ponad 30 błędów. Trwają aktywne ataki wykorzystujące te luki.
Amazon Web Services udostępniło AWS Emulator – darmowe narzędzie do symulacji usług AWS na lokalnych maszynach i w potokach CI, które zostało w całości napisane przez agentów AI.

Krytyczna luka w MongoDB Server umożliwia nieautoryzowanemu napastnikowi doprowadzenie do awarii bazy danych poprzez wysłanie dwóch specjalnie przygotowanych żądań.
Napastnik wykorzystujący skradzione poświadczenia GitHub wprowadził złośliwy kod do dziesiątek tysięcy repozytoriów, kradnąc sekrety GitHub Actions i dane do chmur.
Atakujący mogą wykorzystać krytyczną lukę w Red Hat Quay, aby wykraść prywatne obrazy kontenerów, nadpisać repozytoria i uzyskać trwały dostęp do rejestru.
Były przełożony w FBI zapamiętywał frazy odzyskiwania portfeli kryptowalutowych, aby kraść miliony dolarów. Ostatecznie przyznał się do winy.
Cyber
Policja w dziewięciu krajach, w tym w Polsce, rozbiła infrastrukturę trzech zestawów złośliwego oprogramowania wspierających ataki ransomware.
Hacking
Grupa ransomware WhiteArmor twierdzi, że wykradła 100 GB danych z systemów giganta transportowego Maersk, żądając okupu w wysokości 5 milionów dolarów.
Hacking
Microsoft wydał .NET 11, wprowadzając mechanizmy ochrony przed złośliwymi pakietami NuGet oraz usprawnienia w zarządzaniu uwierzytelnianiem.

Nowe poprawki w Node.js eliminują błędy w obsłudze HTTP/2 i HTTPS, które mogą prowadzić do zawieszania serwerów oraz wycieku kluczy prywatnych TLS i danych innych użytkowników.
Kampania wymierzona w serwery Microsoft SQL Server wykorzystuje słabe hasła do instalacji koparki Monero oraz trojana zdalnego dostępu Gh0st RAT.

Raport Bitdefender pokazuje wzrost znaczenia adware oraz technik takich jak ClickFix, które manipulują użytkownikami, by sami ominęli zabezpieczenia macOS.
Udostępnione materiały z modelu PlayStation 4 Pro pokazują God of War: Sons of Sparta działające w bardzo stabilnych 40 klatkach na sekundę. Bez problemów odpalono również dedykowaną pod nową ...
Amerykańskie służby w ramach Operation Endgame usunęły złośliwe oprogramowanie Gootloader z ponad 100 serwerów i przejęły domeny służące do jego dystrybucji.
Marcelo Oliveira z GitHub omawia działanie Agentic Autofix oraz to, kto odpowiada za błędy w poprawkach generowanych przez sztuczną inteligencję.