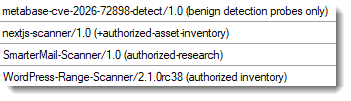
Ciekawostki dotyczące ciągów User Agent
Autor dzieli się spostrzeżeniami na temat nietypowych i interesujących ciągów User Agent, które napotkał w logach swoich systemów typu honeypot.
HackingHacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.
Autor dzieli się spostrzeżeniami na temat nietypowych i interesujących ciągów User Agent, które napotkał w logach swoich systemów typu honeypot.
Hacking
Saif al-Din Khader, znany w sieci jako Rey, został zatrzymany w Jordanii. Podejrzewany członek grupy ShinyHunters ma pomagać FBI w identyfikacji pozostałych członków organizacji.
Cyber
Nowa grupa szpiegowska TA419 celuje w amerykańskich ekspertów od sztucznej inteligencji, wykorzystując zaawansowane techniki phishingu typu Adversary-in-the-Middle.
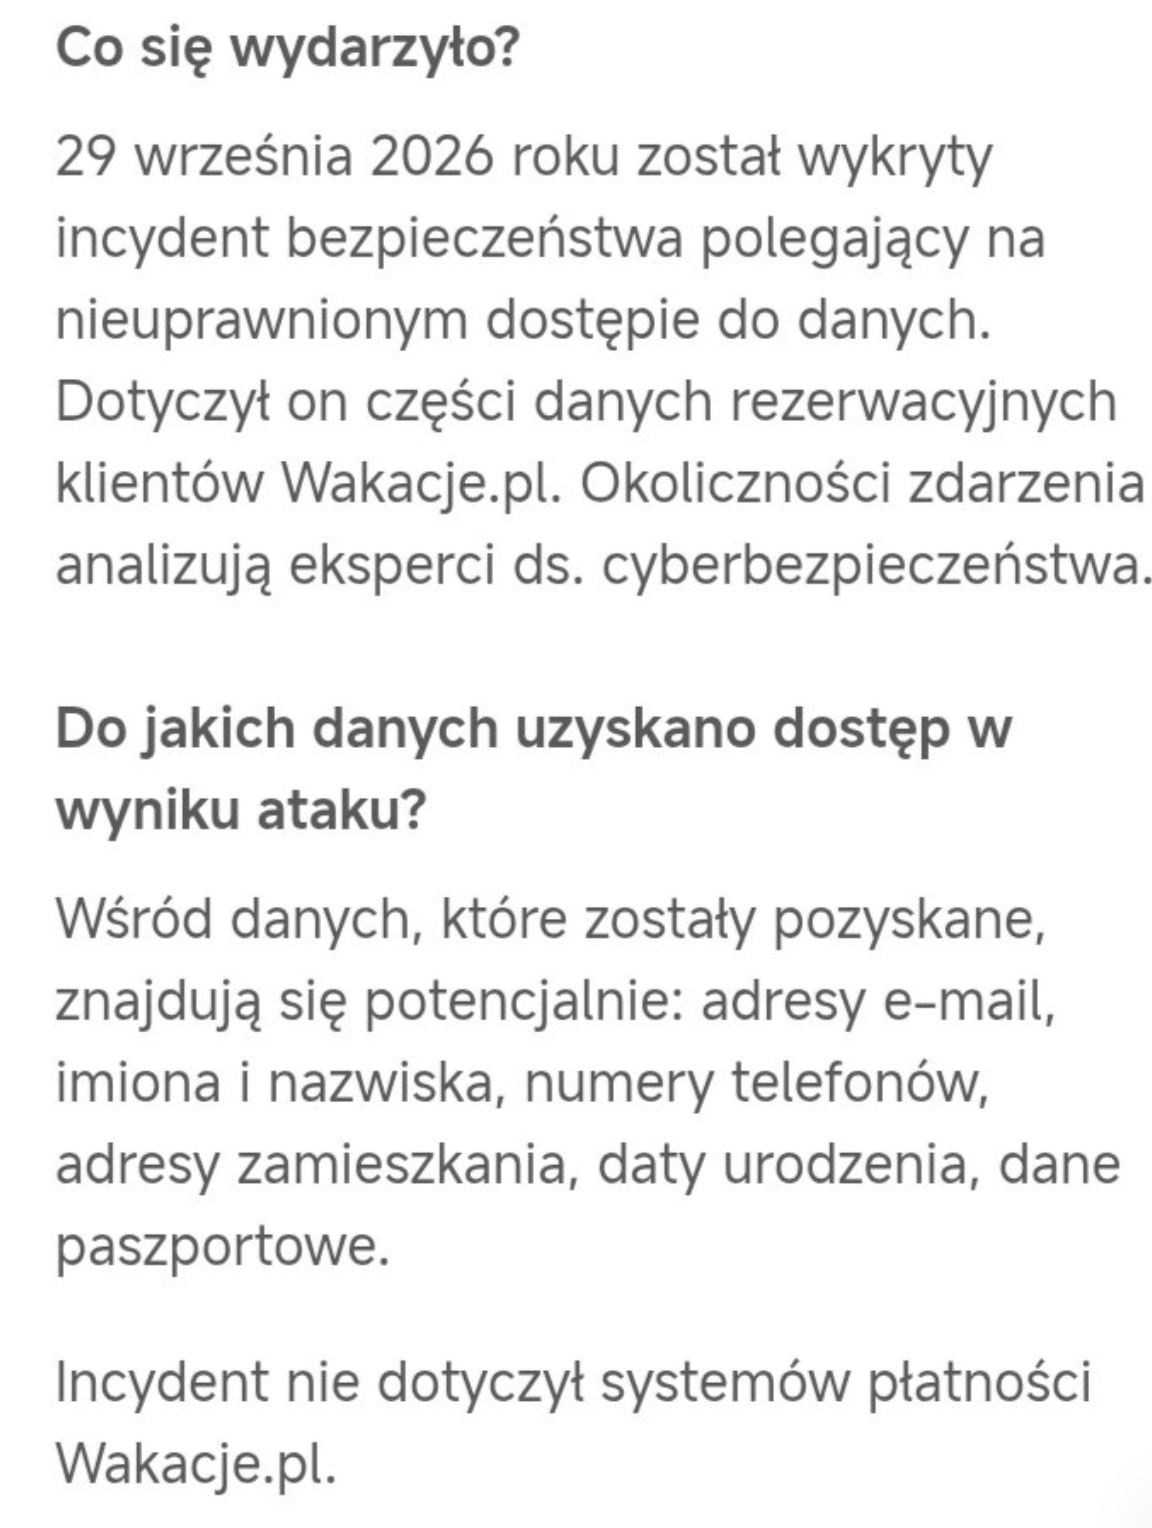
Jak atakujący dostali się do danych? Sam serwis pisze o tym w komunikacie do użytkowników, tym razem chodziło o “nieuprawniony dostęp do kilku służbowych skrzynek pocztowych oraz systemu obsługi klientów”. “Potencjalnie” uzyskano dostęp do…
Hacking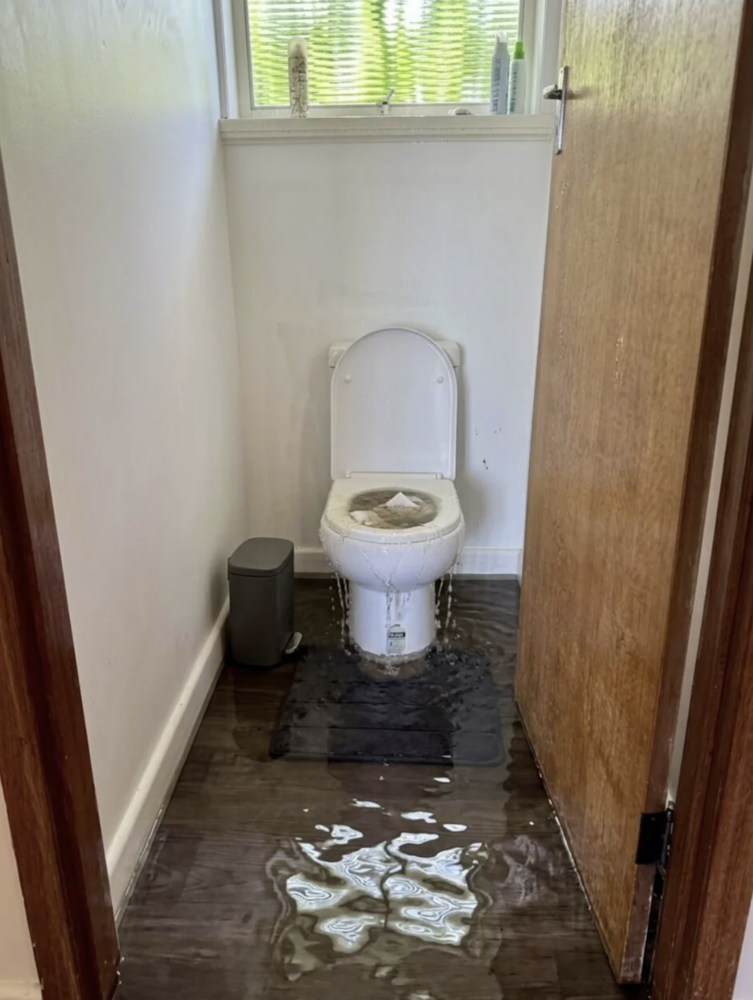
Pełna historia opisana jest tutaj. Jakie oczywiste AI-problemy widzicie w tym zdjęciu? (poza klamką ;-) ~ms
AINowa wersja narzędzia YARA-X wprowadza pięć usprawnień oraz cztery poprawki błędów.
Hacking
Brytyjski wywiad MI5 wydał alert, według którego ponad 100 akademików współpracujących z brytyjskimi instytucjami wspierało działania chińskiego wywiadu.
Cyber
Grupa Warlock, powiązana z Chinami, atakuje organizacje w krajach hiszpańskojęzycznych i portugalskojęzycznych, wykorzystując podatności Microsoft SharePoint.

Ktoś włamał się do systemu służącego do obsługi klientów Wakacje.pl oraz do kilku skrzynek pocztowych pracowników Wakacje.pl. Atakujący pozyskali dane osobowe klientów (w tym dane paszportowe) Wakacje.pl, dlatego spółka ostrzega, aby…
Hacking
Firma doxx.net zebrała 38 mln USD na rozwój platformy ADN, która ma chronić autonomiczne agentów AI przed działaniem w niebezpiecznych obszarach sieci.
AI
Błędy w rozwiązaniu BoKS mogą prowadzić do obejścia uwierzytelniania, wykonania poleceń systemowych oraz uszkodzenia pamięci.

Raport analizuje, jak rozwój chmury, sztucznej inteligencji i systemów rozproszonych zmienia oblicze cyberbezpieczeństwa w nadchodzących latach.
Cyber
Startup zajmujący się ofensywnymi operacjami cybernetycznymi chce rozwinąć metody red teamingu, aby lepiej symulować zaawansowane działania napastników.
Cyber
Krytyczna podatność w usłudze AI Gateway firmy GitLab umożliwia zalogowanemu użytkownikowi z dostępem do Duo Agent Platform wykonanie dowolnych poleceń na bramce.

Nowa kampania szpiegowska wymierzona w organizacje rządowe i polityczne w Azji wykorzystuje backdoor Antino, który ukrywa komunikację C2 w usługach Microsoft 365.

Dell wydał poprawki bezpieczeństwa dla modułów Container Storage Modules (CSM), które naprawiają krytyczne błędy umożliwiające przejęcie kontroli nad infrastrukturą pamięci masowej.
Dwa różne podejścia do zagrożeń zero-day: Kiteworks zaleciło klientom wyłączenie systemów, podczas gdy Citrix skupił się na szybkim wydaniu łatek po wykryciu ataków na NetScaler.

W poprzednich częściach naszej sagi Samuraj zamykał kolejne luki w twierdzy. Najpierw utwardził urządzenia pozostawione w stanie fabrycznym. Potem objął je nadzorem zgodnym z wymaganiami NIS2 i DORA. Następnie uporządkował komunikację i…

Zapraszamy do nowego wydania Weekendowej Lektury. Nie zawsze udaje się nam przygotować je już w piątek, ale tym razem mocno się sprężyliśmy i oto jest nowa porcja linków do ciekawych informacji z minionego tygodnia. Miłego klikania!
Cyber
Zaktualizuj oprogramowanie pośredniczące, aby uniknąć ataków wykorzystujących sprzętowe MFA w środowiskach o wysokim rygorze bezpieczeństwa.
Firmy mogą stanąć przed koniecznością rozliczenia z wdrożeń sztucznej inteligencji. Eksperci Omdia i Gartner wskazują, jak poradzić sobie z wyzwaniami w obszarze ładu, bezpieczeństwa i wartości biznesowej.
Terminologia „zbuntowanej AI” antropomorfizuje modele LLM i zdejmuje odpowiedzialność z dostawców. Eksperci radzą traktować agentów jako niedeterministyczne systemy, a nie istoty z własną wolą.
W hrabstwie St. Lucie na Florydzie odkryto kilkanaście kamer systemu Flock, których właściciele oraz zgoda na instalację pozostają nieznane.
Cyber
Po wyciekach z MyDr, Medyc, Enel-Med oraz niedawnych cyberatakach na m.in. SPZOZ Warszawa-Ursynów, sieć przychodni z Pomorza czy Zdrowit, jesteśmy świadkami kolejnego poważnego incydentu w sektorze ochrony zdrowia. Tym razem mowa o…