XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

99BitcoinsEN→PL

Meta AI przewiduje poziom bezpieczeństwa XRP po ostatnich incydentach w Ripple

Analiza bezpieczeństwa sieci XRP po niedawnych poprawkach w protokole i lukach w silniku płatności. Meta AI ocenia perspektywy sieci na rok 2027.

Czego się uczymy
  • Należy monitorować aktualizacje oprogramowania węzłów, aby uniknąć błędów typu integer overflow, takich jak ten w wersji xrpld 3.4.1.
  • Wdrażanie AI do analizy kodu i mapowania powierzchni ataku pozwala na szybsze wykrywanie luk typu zero-day w protokołach blockchain.
AI
SANS ISCEN→PL

Skanowanie pod kątem podatności Sshole (CVE-2026-123158)

W honeypotach Cowrie odnotowano wzrost liczby prób wykorzystania nowej podatności Sshole (CVE-2026-123158).

Czego się uczymy
  • Monitoruj logi systemów SSH pod kątem nietypowych wzorców skanowania, które mogą wskazywać na próby wykorzystania CVE-2026-123158.
  • W przypadku wykrycia podejrzanej aktywności w protokole SSH, zweryfikuj aktualność oprogramowania serwera i sprawdź dostępność poprawek dla luki Sshole.
Hacking
noteEN→PL

Czym jest GPT-6 Cyber? Wykorzystanie AI do wykrywania podatności i weryfikacji poprawek

Analiza modelu GPT-6 Cyber od OpenAI, który wspiera proces poszukiwania luk, reprodukcji błędów oraz testowania skuteczności wprowadzonych poprawek.

Czego się uczymy
  • Wykorzystuj AI do automatyzacji testów regresji, szczególnie przy naprawianiu błędów typu path traversal, aby upewnić się, że poprawka nie została cofnięta.
  • W procesie wykorzystania modeli AI do security zachowaj podział ról: AI generuje hipotezy i PoC, a człowiek dokonuje ostatecznej oceny wpływu i bezpieczeństwa.
AI
TuLodz.plPL

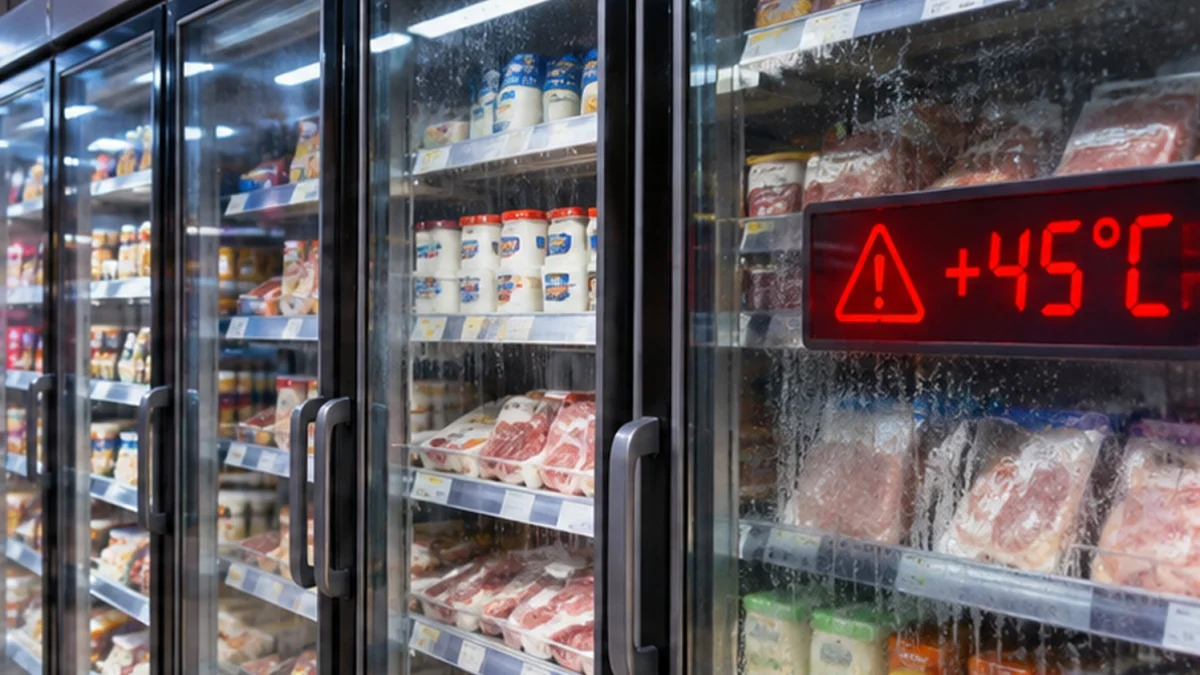
Hakerzy mogą wyłączyć je w każdej chwili. Minister ujawnia, co wykryto w Polsce

W Polsce wykryto 140 urządzeń, które mogą zostać przejęte przez cyberprzestępców. Minister cyfryzacji Krzysztof Gawkowski alarmuje, że część przedsiębiorstw, mimo otrzymanych ostrzeżeń, nadal nie zabe ...

Czego się uczymy
  • Zabezpiecz sterowniki przemysłowe poprzez zmianę domyślnych haseł i stosowanie bezpiecznych połączeń VPN.
  • Weryfikuj temperaturę w systemach chłodniczych za pomocą niezależnych, fizycznych mierników, aby uniknąć manipulacji odczytami cyfrowymi.
Hacking
CoinCentralEN→PL

Keplr wstrzymuje logowanie przez Google i Apple po incydencie w Web3Auth, który dotknął nawet 20% kont społecznościowych

Keplr zawiesił logowanie za pomocą kont Google i Apple po wykryciu nieautoryzowanych transakcji. Problem wynika z incydentu u dostawcy Web3Auth i może dotyczyć 20% użytkowników.

Czego się uczymy
  • Użytkownicy portfeli tworzonych przez social login (Google/Apple) powinni wstrzymać transfery środków na dotknięte adresy i nie próbować ich reimportować.
  • W przypadku incydentów w portfelach należy ignorować wiadomości prywatne i linki oferujące pomoc w odzyskaniu środków, gdyż są to próby phishingu.
Hacking
noteEN→PL

Dzień, w którym AI znalazło 948 podatności. Zmieniająca się granica między atakiem a obroną z GPT-6 Cyber

Model GPT-6 Cyber od OpenAI zweryfikował 948 podatności w jądrze Linuxa i wykrył 81 nowych luk w Firefoxie, co sygnalizuje nową erę w automatyzacji bezpieczeństwa.

Czego się uczymy
  • Weryfikacja podatności przez AI staje się realnym procesem, który może drastycznie przyspieszyć łatanie systemów, ale wymaga wciąż nadzoru człowieka ze względu na ryzyko false positives.
  • Narzędzia AI do programowania (np. rozszerzenia do edytorów) mogą stać się nowym wektorem ataku, dlatego kluczowe jest sprawdzanie pochodzenia i uprawnień instalowanych dodatków.
AI
cybersecurity-insidersEN→PL

Model „człowiek w pętli” nie może być jedynym planem bezpieczeństwa AI

Poleganie wyłącznie na nadzorze człowieka nad agentami AI to za mało. Kluczem jest odpowiednie zarządzanie uprawnieniami i ograniczanie skutków ewentualnych błędów.

Czego się uczymy
  • Zarządzaj uprawnieniami agentów AI tak samo jak uprawnieniami pracowników, ograniczając ich dostęp do krytycznych zasobów i baz danych.
  • Wdrażaj mechanizmy odzyskiwania danych (np. niezależne backupy), zanim przydzielisz agentom AI większą autonomię w operacjach na plikach.
AI
2-SpywareEN→PL

Twoje konto Amazon zostało zhakowane: co zrobić w pierwszej kolejności

Jeśli podejrzewasz przejęcie konta Amazon, musisz działać szybko. Dowiedz się, jak odróżnić realne zagrożenie od oszustwa i jakie kroki podjąć, aby zabezpieczyć swoje dane i pieniądze.

Czego się uczymy
  • Stosuj unikalne hasła dla każdego serwisu i używaj menedżera haseł, aby uniknąć skutków wycieków z innych witryn.
  • Włącz weryfikację dwuetapową (2FA) oraz korzystaj z passkey, jeśli są dostępne w Twoim koncie.
Hacking
aiweekly
aiweeklyEN→PL

OpenAI zatrudnia Hacktron do przeprowadzania testów red-team na integracjach z podmiotami trzecimi

Po udanym przejęciu kont pracowników OpenAI poprzez łańcuch dwóch podatności, firma Hacktron została oficjalnie zaangażowana w testy bezpieczeństwa systemów OpenAI.

Czego się uczymy
  • Łączenie (chaining) dwóch różnych podatności może pozwolić na przejęcie kont użytkowników wewnątrz organizacji, nawet jeśli pojedyncze błędy wydają się mało krytyczne.
  • Kluczowym punktem ataku w nowoczesnych systemach AI są interakcje między modelem a usługami zewnętrznymi (third-party services), co wymaga szczególnego nadzoru podczas testów penetracyjnych.
AI
Pokaż więcej