XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

aiweekly
aiweeklyEN→PL

OpenAI nawiązuje współpracę z Hacktron w celu przeprowadzania testów red-teamowych i przyznaje dostęp do modeli Daybreak Red

OpenAI ogłosiło partnerstwo z firmą Hacktron, której badacze będą współpracować z inżynierami w celu wykrywania podatności w systemach firmy.

Czego się uczymy
  • Łańcuchowanie podatności (vulnerability chaining) może pozwolić na przejęcie kont pracowników nawet w tak zaawansowanych organizacjach jak OpenAI.
  • Kluczowym punktem ataku w nowoczesnych systemach AI są interakcje między systemem a usługami firm trzecich (third-party services).
AI
CyberDefence24PL

Hakerzy z Korei Północnej, fałszywa rekrutacja i AI. Jak doszło do ataku na Binance?

Fałszywe rozmowy o pracę, zainfekowane zadanie programistyczne i wykorzystanie wewnętrznego narzędzia AI. Binance ujawniło, jak cyberprzestępcy zdobyli dostęp do systemów giełdy, aby ostatecznie ukraść kryptowaluty warte ponad 6 mld…

Czego się uczymy
  • Należy zachować szczególną ostrożność przy pobieraniu narzędzi programistycznych (np. Homebrew, pyenv) z nieoficjalnych źródeł lub podczas instalacji dodatków.
  • Procesy rekrutacyjne online mogą być wektorem ataku; zadania programistyczne w formie repozytoriów wymagają analizy pod kątem złośliwego kodu przed uruchomieniem.
AI
cybersecurity-insidersEN→PL

Phishing ma nowy cel: asystent AI czytający Twoją pocztę

Atakujący wykorzystują techniki prompt injection, aby manipulować asystentami AI. Ukryte instrukcje w e-mailach mogą zmusić AI do przesyłania danych lub rozprzestrzeniania złośliwych wiadomości.

Czego się uczymy
  • Stosuj zasadę najmniejszych uprawnień dla asystentów AI – ogranicz ich możliwość wysyłania maili na zewnątrz oraz korzystania z list dystrybucyjnych.
  • Wdrażaj mechanizmy sanitacji danych wejściowych, aby usuwać ukryte elementy HTML i niewidoczny tekst przed przekazaniem treści do modelu AI.
AI
The Hacker NewsEN→PL

Pliki Claude Code „Don't Ask Again” wystawiają hasła i klucze w ponad 1100 publicznych repozytoriach na GitHubie

Hasła i klucze API wpisane przez programistów w poleceniach zatwierdzonych w Claude Code trafiają do publicznych plików konfiguracyjnych na GitHubie.

Czego się uczymy
  • Zamiast wpisywać sekrety bezpośrednio w komendach, używaj zmiennych środowiskowych (np. $DBURL) odwołujących się do menedżera sekretów.
  • Zatwierdzaj wzorce poleceń (np. npm run:), a nie konkretne, pojedyncze komendy zawierające wrażliwe dane.
AI
Forsal.plPL

Hakerzy zabrali się za ataki na sklepowe lodówki. Ekspert wyjaśnił, dlaczego to jest groźne

Atak na chłodnie brzmi jak scenariusz do kiepskiego filmu akcji, ale jak przekonuje ekspert ds. cyberbezpieczeństwa Krzysztof Smaga, choć wydaje się to absurdalne, może być całkiem realnym zagrożeniem ...

Czego się uczymy
  • Urządzenia IoT podłączone do sieci (chłodnie, kamery, lampy) wymagają rygorystycznego zabezpieczenia, gdyż stanowią punkt wejścia do manipulacji procesami fizycznymi.
  • Należy monitorować systemy chłodnicze pod kątem anomalii, które mogą imitować awarie sprzętowe, a w rzeczywistości być wynikiem celowego działania hakerów.
Hacking
Farmer.plPL

Cyberataki uderzają w systemy chłodzenia. Zagrożony nie tylko sektor spożywczy

Hakerzy mogą zakłócić pracę chłodni przechowujących krew, żywność, a nawet systemów chłodzenia serwerowni. Skutkiem może być utrata zapasów medycznych, przerwanie dostaw do sklepów lub niedostępność u ...

Czego się uczymy
  • Izoluj urządzenia przemysłowe i IoT od głównej sieci informatycznej (segmentacja sieci).
  • Sprawdź, czy sterowniki chłodnicze i panele sterowania nie są wystawione bezpośrednio na publiczny adres IP.
Cyber
CoinCentralEN→PL

Hakerzy uderzyli w Binance, wykorzystując fałszywe procesy rekrutacyjne

Analiza największej kradzieży w historii kryptowalut: hakerzy powiązani z Koreą Północną infiltrowali systemy Binance przez wiele tygodni, używając socjotechniki i zainfekowanego oprogramowania.

Czego się uczymy
  • Uważaj na fałszywe procesy rekrutacyjne i oferty pracy, które mogą służyć do infekowania urządzeń pracowników (social engineering).
  • Zabezpiecz procesy instalacji narzędzi deweloperskich, takich jak Homebrew, przed pobieraniem zmodyfikowanych wersji.
Hacking
CoinCentralEN→PL

Hakerzy próbowali włamać się na strony WordPress 240 000 razy po wykryciu luki bezpieczeństwa

Błąd w procesie aktualizacji WordPress wywołał falę ponad 240 000 zablokowanych ataków. CISA nakazała agencjom federalnym pilną naprawę luki.

Czego się uczymy
  • Zablokuj dostęp do plików PHP w katalogu /wp-content/upgrade/ przed rozpoczęciem aktualizacji WordPress, aby uniknąć ekspozycji plików podczas procesu.
  • Po aktualizacji zweryfikuj logi serwera oraz sprawdź, czy w panelu administracyjnym nie pojawiły się nieautoryzowane konta użytkowników.
Hacking
Unit 42EN→PL

Podnoszenie temperatury: analiza ataków na europejskie systemy chłodzenia

Unit 42 opisuje ataki na europejskie systemy chłodzenia, które doprowadziły do zepsucia żywności w setkach supermarketów i zagroziły placówkom medycznym.

Czego się uczymy
  • Należy unikać wystawiania kontrolerów OT i IoT bezpośrednio na publiczny internet, aby ograniczyć powierzchnię ataku.
  • Konieczna jest natychmiastowa zmiana domyślnych haseł producentów na silne, unikalne poświadczenia w urządzeniach chłodniczych.
Hacking
noteEN→PL

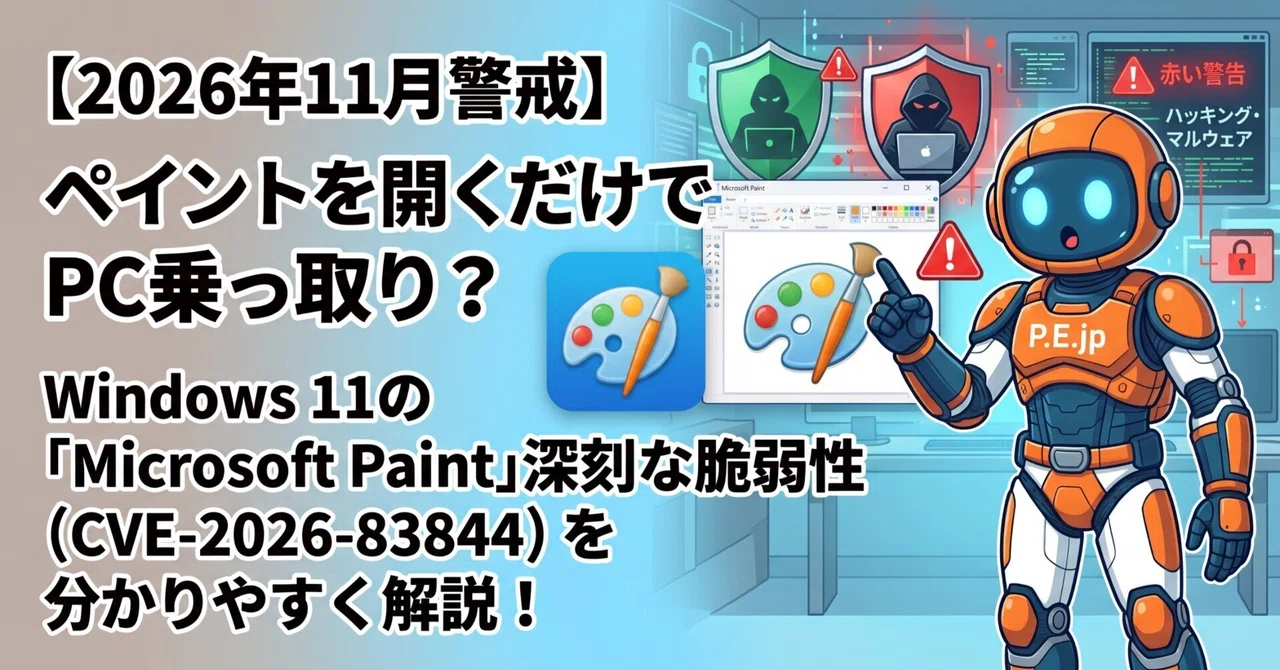
Przejęcie komputera przez samo otwarcie Paint? Wyjaśnienie krytycznej podatności w Microsoft Paint (CVE-2026-83844)

W aplikacji Microsoft Paint odkryto krytyczną lukę CVE-2026-83844, która pozwala na zdalne wykonanie kodu (RCE) poprzez otwarcie złośliwego pliku graficznego.

Czego się uczymy
  • Aby naprawić lukę CVE-2026-83844, należy zaktualizować aplikację Paint bezpośrednio przez Microsoft Store, a nie przez Windows Update.
  • W środowiskach zarządzanych można wymusić aktualizację aplikacji Paint za pomocą komendy 'winget upgrade Microsoft.Paint'.
Hacking
SekurakPL

Nadchodzący model OpenAI – GPT 6 Cyber starł na miazgę jądro Linux, a dokładniej…

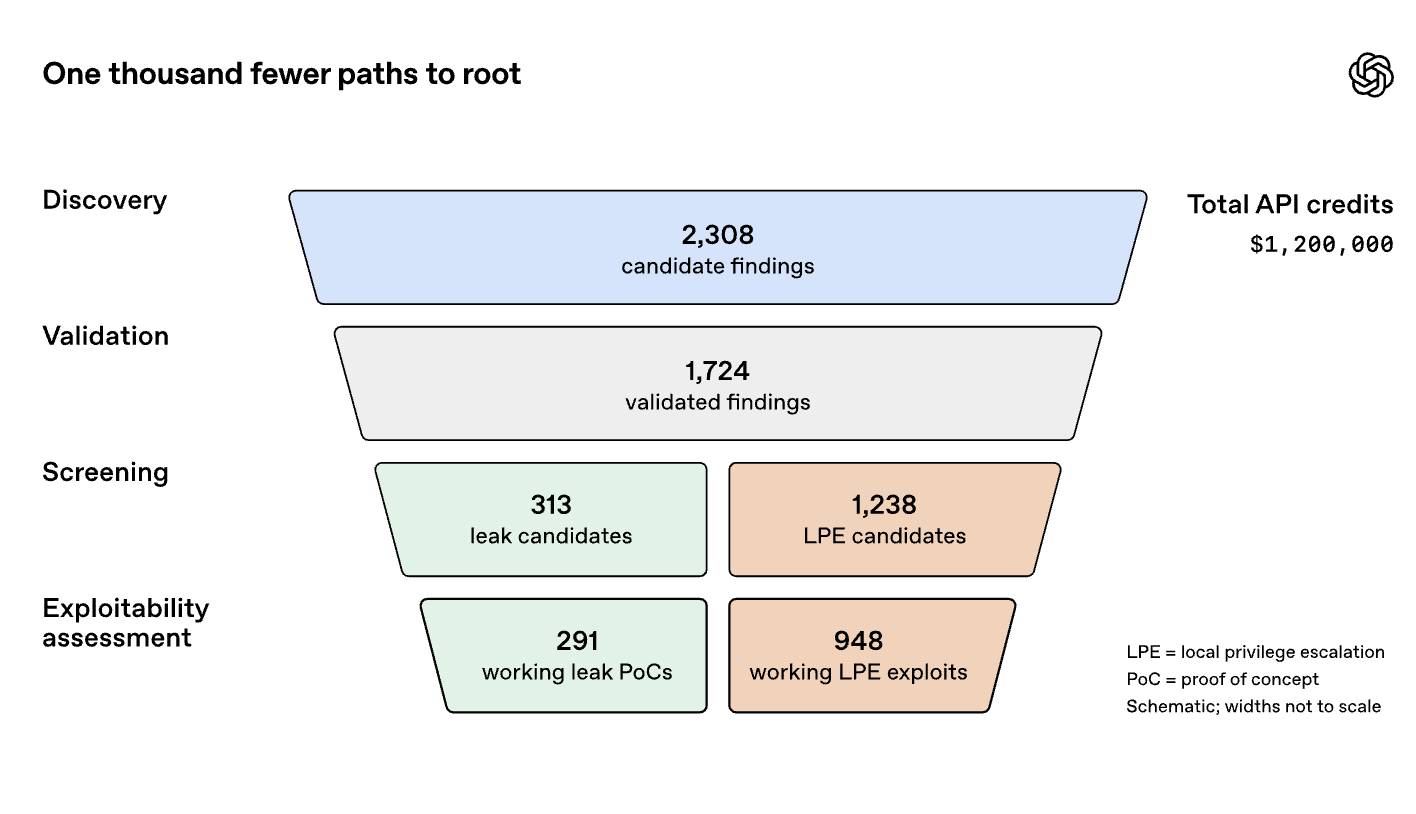
…dokładniej to zapuszczony na Linuksa model zlokalizował w 2300 potencjalnych luk bezpieczeństwa. Z tego wstępnie potwierdził 1200 podatności klasy LPE (Local Privilege Escalation – z poziomu zwykłego użytkownika dostajemy full uprawnienie…

Czego się uczymy
  • Automatyzacja znajdowania luk LPE przez AI drastycznie obniża koszt przygotowania exploita (ok. 1200 USD za sztukę).
  • AI potrafi nie tylko wykrywać podatności, ale również generować gotowe, działające kody exploitów oraz propozycje poprawek (patchy).
AI
noteEN→PL

Incydenty GMO, Muji i Suntory oraz nowe ryzyka wynikające z rozwoju AI

Seria wycieków danych w japońskich firmach rzuca światło na nowe zagrożenia. Czy rozwój AI, w tym zdolność do wykrywania ukrytych podatności, zmienia oblicze cyberataków?

Czego się uczymy
  • Zarządzanie bezpieczeństwem musi obejmować nie tylko własne systemy, ale także audyt dostawców zewnętrznych, ich uprawnień oraz lokalizacji przechowywanych danych.
  • Wykrycie podatności przez AI (np. Claude Mythos) wymaga od organizacji gotowości do natychmiastowej reakcji i priorytetyzacji poprawek, a nie tylko posiadania wiedzy o błędach.
AI
Dark ReadingEN→PL

Sztuczna inteligencja daje Twoim archiwom incydentów drugie życie

Dane dotyczące incydentów bezpieczeństwa są coraz częściej wykorzystywane przez dostawców do trenowania modeli AI, co rodzi nowe ryzyka dla przedsiębiorstw.

Czego się uczymy
  • Należy dokładnie sprawdzać zapisy w umowach z dostawcami usług bezpieczeństwa pod kątem prawa do wykorzystywania danych klientów do trenowania modeli AI.
  • Warto wdrożyć procesy anonimizacji i maskowania danych przed ich przekazaniem do zewnętrznych systemów analitycznych lub dostawców chmurowych.
AI
SC MediaEN→PL

OWASP Global AppSec: Jak ukryć prompt injection na widoku

Atakujący mogą omijać filtry LLM, umieszczając złośliwe instrukcje w obrazach. Tekst zaszyty w plikach graficznych często przechodzi niezauważony przez systemy bezpieczeństwa.

Czego się uczymy
  • Stosuj algorytmy antyaliasingu zamiast anamorficznego skalowania obrazów, aby zapobiec wyostrzaniu ukrytego tekstu podczas zmiany rozdzielczości.
  • Wdrażaj proces sprawdzania obrazów (np. przez OCR) przed przekazaniem ich do modelu LLM, aby wykryć instrukcje zaszyte w grafice.
AI
Pokaż więcej