XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

The Hacker NewsEN→PL

Instalacja poprawki dla wykorzystywanej luki w WordPress może narazić niektóre witryny na atak

Podczas aktualizacji WordPressa do wersji naprawiającej lukę CVE-2026-119977, witryny mogą być podatne na ataki ze względu na sposób rozpakowywania plików przez stary kod.

Czego się uczymy
  • Zablokuj dostęp HTTP do folderu wp-content/upgrade w konfiguracji Nginx (deny all) lub Apache (Require all denied) przed aktualizacją.
  • Nie umieszczaj pliku .htaccess bezpośrednio w folderze wp-content/upgrade, ponieważ stary proces aktualizacji usunie go przed właściwą operacją.
Hacking
SC MediaEN→PL

Microsoft naprawia poważną podatność w aplikacji Paint

Microsoft wydał aktualizację eliminującą poważną lukę w aplikacji Paint, która może umożliwić zdalne wykonanie kodu.

Czego się uczymy
  • Sprawdź wersję aplikacji Paint za pomocą PowerShell, aby upewnić się, że masz zainstalowaną wersję 11.2605.91.0 lub nowszą.
  • Regularnie sprawdzaj aktualizacje bezpośrednio w Microsoft Store, ponieważ Paint nie jest już aktualizowany przez standardowy proces Windows Update.
Hacking
The Hacker NewsEN→PL

Hakerzy atakują lukę SSHole w OpenSSH zaledwie kilka godzin po jej ujawnieniu, uzyskując uprawnienia roota na honeypocie

Nowa podatność SSHole (CVE-2026-123158) w OpenSSH pozwala na logowanie do kont bez hasła poprzez przesłanie zbyt długiego ciągu znaków. Ataki odnotowano już na systemach Alpine Linux.

Czego się uczymy
  • Zaktualizuj OpenSSH do wersji 10.6p2 lub nowszej, aby wyeliminować podatność SSHole.
  • Sprawdź logi systemowe (np. /var/log/messages) pod kątem wpisów 'Accepted password for' dla kont, które nie powinny posiadać hasła.
Hacking
The Hacker NewsEN→PL

OpenAI wprowadza GPT-6 Cyber po tym, jak AI pomogło znaleźć 81 luk w Firefox i 948 exploitów w Linuxie

OpenAI zaprezentowało GPT-6 Cyber – model wyspecjalizowany w cyberbezpieczeństwie, który wykrył setki podatności, w tym krytyczną lukę w bibliotece Brotli.

Czego się uczymy
  • Model GPT-6 Cyber wykrył krytyczną podatność w bibliotece Brotli (CVE-2026-111497) o wysokim wskaźniku CVSS 9.2, co podkreśla rolę AI w audytach bibliotek.
  • Warto monitorować rozwój autonomicznych agentów AI, które potrafią samodzielnie przekształcać luki w działające exploity (wynik 48,5% w ExploitGym).
AI
Schneier on Security
Schneier on SecurityEN→PL

Określanie lokalizacji nagrań wideo na podstawie dźwięków samolotów w tle

Analiza dźwięków przelatujących samolotów pozwala na precyzyjne ustalenie miejsca, w którym wykonano nagranie, wykorzystując efekt Dopplera i dane ADS-B.

Czego się uczymy
  • Można wykorzystać efekt Dopplera do analizy zmian częstotliwości dźwięku w celu odtworzenia trajektorii poruszającego się obiektu.
  • Publicznie dostępne dane z systemów ADS-B pozwalają na korelację dźwięków w tle z konkretnymi trasami przelotów samolotów.
Cyber
SecurityWeekEN→PL

Wyciek danych w DigiCert dotyczy informacji o klientach biznesowych

Hakerzy wykorzystali funkcję samorejestracji w wewnętrznym systemie, który przez błąd został wystawiony na świat, aby uzyskać dostęp do danych kontaktowych klientów.

Czego się uczymy
  • Należy unikać wystawiania systemów wewnętrznych bezpośrednio do internetu, zwłaszcza podczas migracji między segmentami sieci.
  • Funkcje samorejestracji w systemach przechowujących wrażliwe dane powinny być domyślnie wyłączone lub wymagać silnego uwierzytelniania MFA.
Hacking
xenospectrumEN→PL

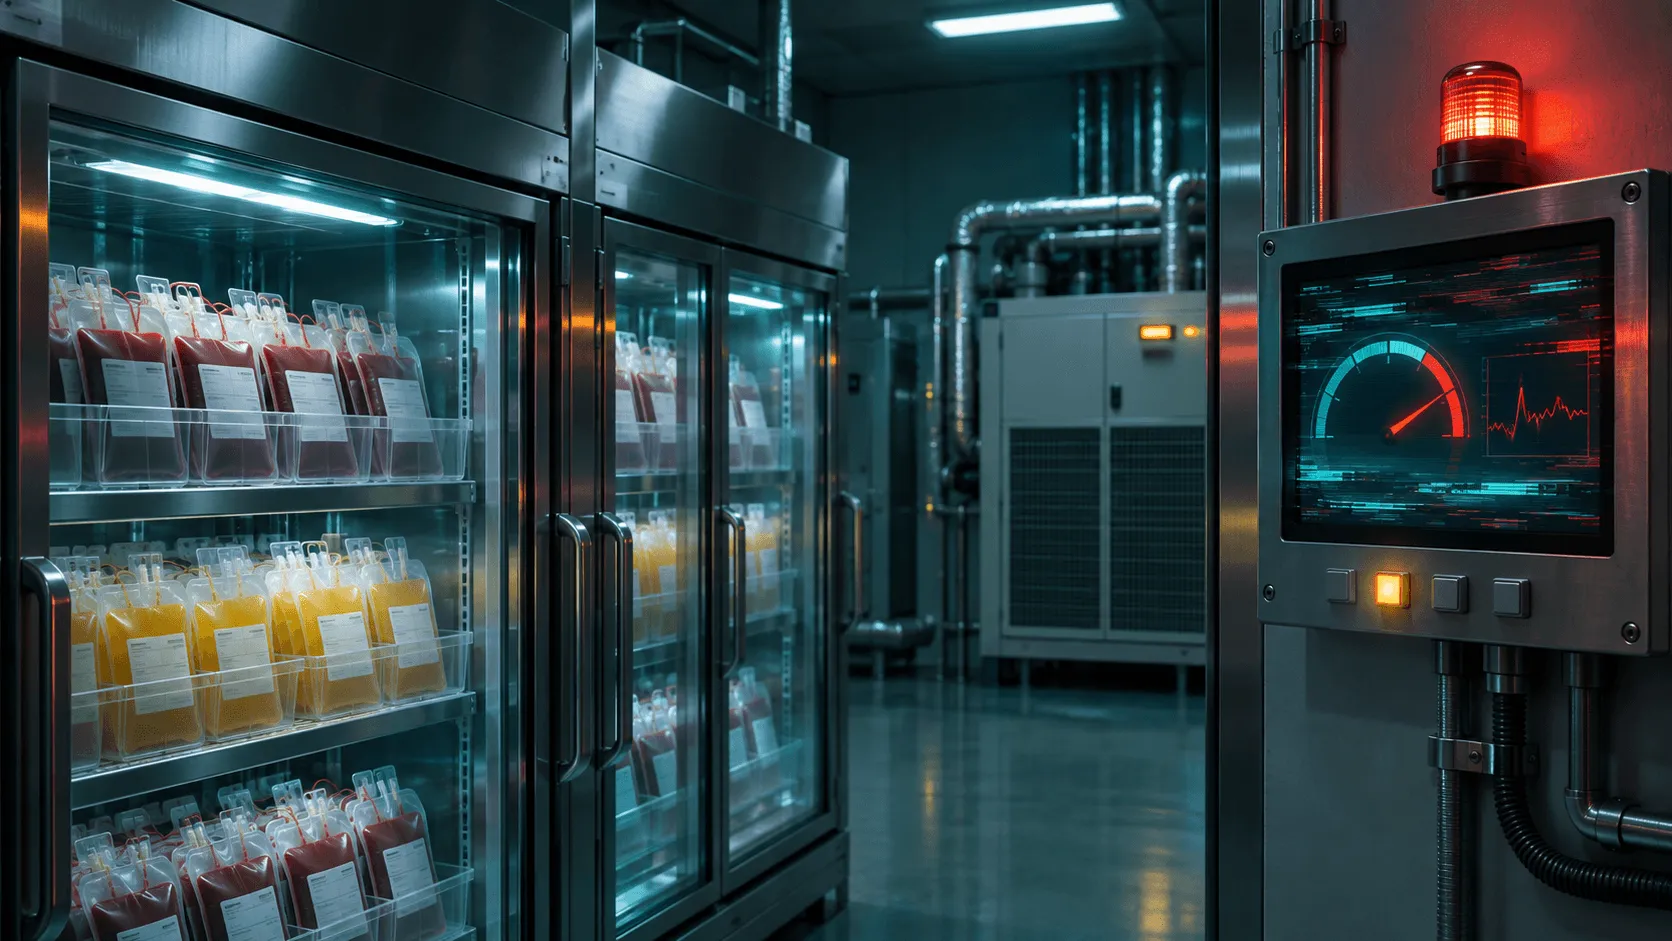
Cyberatak na francuskie placówki krwi: zmieniono ustawienia chłodziarek, ale nie stracono zapasów

Atakujący zmienili parametry temperatury i rozmrażania w systemach chłodniczych trzech placówek EFS. Dzięki systemom alarmowym i szybkiej reakcji udało się uratować krew i osocze.

Czego się uczymy
  • Nie wystawiaj interfejsów zarządzania systemami OT/IoT bezpośrednio do internetu; używaj VPN do połączeń zdalnych.
  • Monitoruj nie tylko parametry główne (temperatura), ale także ustawienia pomocnicze, takie jak okna czasowe rozmrażania.
Cyber
SecurityWeek AIEN→PL

OpenAI zapowiada GPT-6 Cyber: nowy model do poszukiwania luk, który trzyma się wyznaczonych granic

OpenAI prezentuje GPT-6 Cyber – model wyspecjalizowany w cyberbezpieczeństwie, który wykazuje znacznie wyższą skuteczność w eksploatacji podatności niż poprzednik, zachowując przy tym lepszą dyscyplinę w działaniu.

Czego się uczymy
  • Model GPT-6 Cyber potrafi automatycznie generować exploity do eskalacji uprawnień w jądrze Linux, co obniża próg wejścia dla atakujących w fazie rozpoznania.
  • Nowe modele AI do cyberbezpieczeństwa posiadają mechanizmy kontroli zakresu (scope), co pozwala na bezpieczniejsze wykorzystanie ich w autoryzowanych testach penetracyjnych.
AI
SecurityWeekEN→PL

Amerykańskie agencje apelują do organizacji o zabezpieczenie kontrolerów chłodziarek

Agencje rządowe USA ostrzegają przed atakami na systemy monitorowania łańcucha chłodniczego, które uderzyły już w europejskie supermarkety i banki krwi.

Czego się uczymy
  • Odizoluj urządzenia OT od publicznego internetu; jeśli dostęp webowy jest niezbędny, zabezpiecz go za pomocą firewalla lub urządzenia brzegowego.
  • Wdróż silne polityki haseł oraz odporne na phishing uwierzytelnianie wieloskładnikowe (MFA) dla systemów zarządzania temperaturą.
Cyber
Help Net SecurityEN→PL

Luka w OpenSSH wykorzystywana w terenie zaledwie kilka godzin po ujawnieniu (CVE-2026-123158)

Błąd w OpenSSH pozwala zdalnym napastnikom na logowanie się bez hasła na konta bezhasłowe w systemach Alpine Linux i innych opartych na bibliotece musl. Luka jest już aktywnie wykorzystywana.

Czego się uczymy
  • Zaktualizuj OpenSSH do wersji 10.6p2 lub nowszej, szczególnie w systemach opartych na bibliotece musl.
  • W systemach musl bez PAM wyłącz uwierzytelnianie hasłem (PasswordAuthentication=no), aby zapobiec obejściu zabezpieczeń.
Hacking
SecurityWeekEN→PL

Badacze odkryli usługi rezydenckich proxy w sieci Białego Domu

W sieci zarezerwowanej dla Biura Prezydenta USA wykryto urządzenia służące jako węzły wyjściowe dla 28 usług proxy. Podejrzewa się infekcję urządzeń z Windows 11.

Czego się uczymy
  • Należy monitorować urządzenia pod kątem nieautoryzowanych procesów i SDK, które mogą przekształcać stację roboczą w węzeł proxy (np. InfaticaSDK).
  • Nietypowe godziny aktywności sieciowej, np. intensywny ruch wieczorny, mogą świadczyć o infekcji urządzeń końcowych, a nie o pracy publicznych punktów dostępowych.
Cyber
SekurakPL

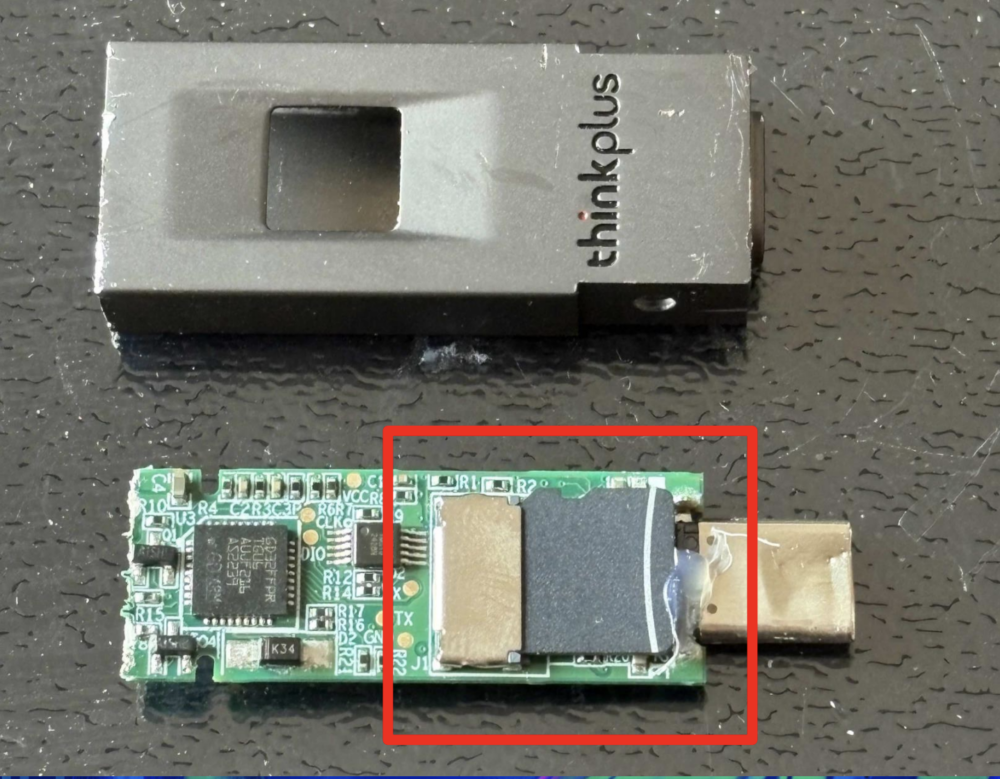
Pendrive z szyfrowaniem AES-256. Odblokowany czytnikiem linii papilarnych. Jest z nim jeden mały problem…

Sam pendrive sprzedawany przez Lenovo w Chinach wygląda tak: Czytnik linii papilarnych oraz AES-256 – w skrócie super fancy “military grade” sprzęt. Tylko jest jeden problem. Okazało się, że w środku takiego pendrive-a była zupełnie…

Czego się uczymy
  • Należy zachować ostrożność przy zakupie sprzętu biometrycznego, gdzie mechanizm odblokowania może służyć jedynie do sterowania zasilaniem portu, a nie do deszyfracji danych.
  • Weryfikacja implementacji szyfrowania jest kluczowa, gdyż samo hasło lub odcisk palca nie gwarantuje, że dane na nośniku nie są przechowywane w formie jawnej.
Hacking
Pokaż więcej