XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

Help Net SecurityEN→PL

Sektor ochrony zdrowia nie potrafi kontrolować narzędzi AI, których jeszcze nie wykrył

Siedem na dziesięć placówek medycznych wykryło narzędzia oparte na AI, które przetwarzają dane pacjentów bez wiedzy działów IT lub bezpieczeństwa.

Czego się uczymy
  • W procesie tworzenia i testowania skryptów z pomocą AI należy bezwzględnie stosować dane syntetyczne zamiast realnych danych pacjentów, aby uniknąć ich wycieku do dostawców modeli.
  • Należy wdrożyć mechanizmy wymuszające użycie danych syntetycznych bezpośrednio w narzędziach, ponieważ same szkolenia pracowników okazują się niewystarczające.
AI
The Hacker NewsEN→PL

Hakerzy wykorzystują załataną lukę w systemach Apple do dostarczania malware'u kradnącego dane, informuje CISA

CISA dodało do katalogu KEV podatność CVE-2024-27834, którą grupa APT29 wykorzystuje do infekowania urządzeń Apple i kradzieży danych.

Czego się uczymy
  • Należy upewnić się, że urządzenia z systemami iOS, iPadOS, macOS, tvOS, watchOS oraz przeglądarka Safari są zaktualizowane do wersji zawierających poprawki z maja 2024 roku (np. iOS 17.5, macOS…
  • Warto monitorować bezpieczeństwo rozszerzeń i narzędzi SEO, takich jak Plerdy SEO Tracker, ze względu na ryzyko ataków typu supply chain wykorzystujących luki w WebKit.
Hacking
Krebs on SecurityEN→PL

Chcesz wynająć adres IP Białego Domu?

Pracownicy Białego Domu korzystają z urządzeń z usługami proxy, które udostępniają ich adresy IP do wynajęcia przez osoby trzecie, w tym rosyjskie podmioty.

Czego się uczymy
  • Należy monitorować urządzenia końcowe pod kątem zainstalowanych aplikacji z SDK monetyzującymi ruch (residential proxy SDK), które mogą nieświadomie udostępniać IP firmy.
  • Warto wdrożyć detekcję ruchu wychodzącego do znanych węzłów rezydencjalnych proxy, aby zapobiec wykorzystywaniu infrastruktury wewnętrznej do anonimizacji ruchu osób trzecich.
Cyber
The Hacker NewsEN→PL

Pipeline AI od OpenAI wygenerował 948 exploitów do eskalacji uprawnień root w Linux w 30 godzin

OpenAI zaprezentowało proces wykorzystujący wyspecjalizowany model AI do automatycznego wykrywania, walidacji i łatania podatności typu LPE w jądrze Linux.

Czego się uczymy
  • AI potrafi stosować zaawansowane techniki manipulacji pamięcią, takie jak nowe metody page grooming czy sprayowanie obiektów w cache jądra.
  • Nowe techniki eksploatacji obejmują również ataki typu data-only oraz wykorzystanie błędów typu arbitrary type confusion.
AI
portalobronnyPL

Uśmiercili Zełenskiego. Hakerzy przejęli systemy The Kyiv Independent

„Zełenski został postrzelony na granicy z Rosją. Stało się to o godzinie 16:00. Został śmiertelnie ranny i bał się nocy”. Takiej treści informację otrzymali ...

Czego się uczymy
  • Należy monitorować nie tylko dostęp do danych, ale i integralność kanałów komunikacji z użytkownikami (CMS, newslettery), gdyż ich przejęcie pozwala na wiarygodny phishing.
  • W przypadku przejęcia infrastruktury mailingowej, standardowe mechanizmy uwierzytelniania poczty (SPF/DKIM/DMARC) nie chronią przed fałszywą treścią wysłaną z autoryzowanego źródła.
Hacking
omnichannelnews.plPL

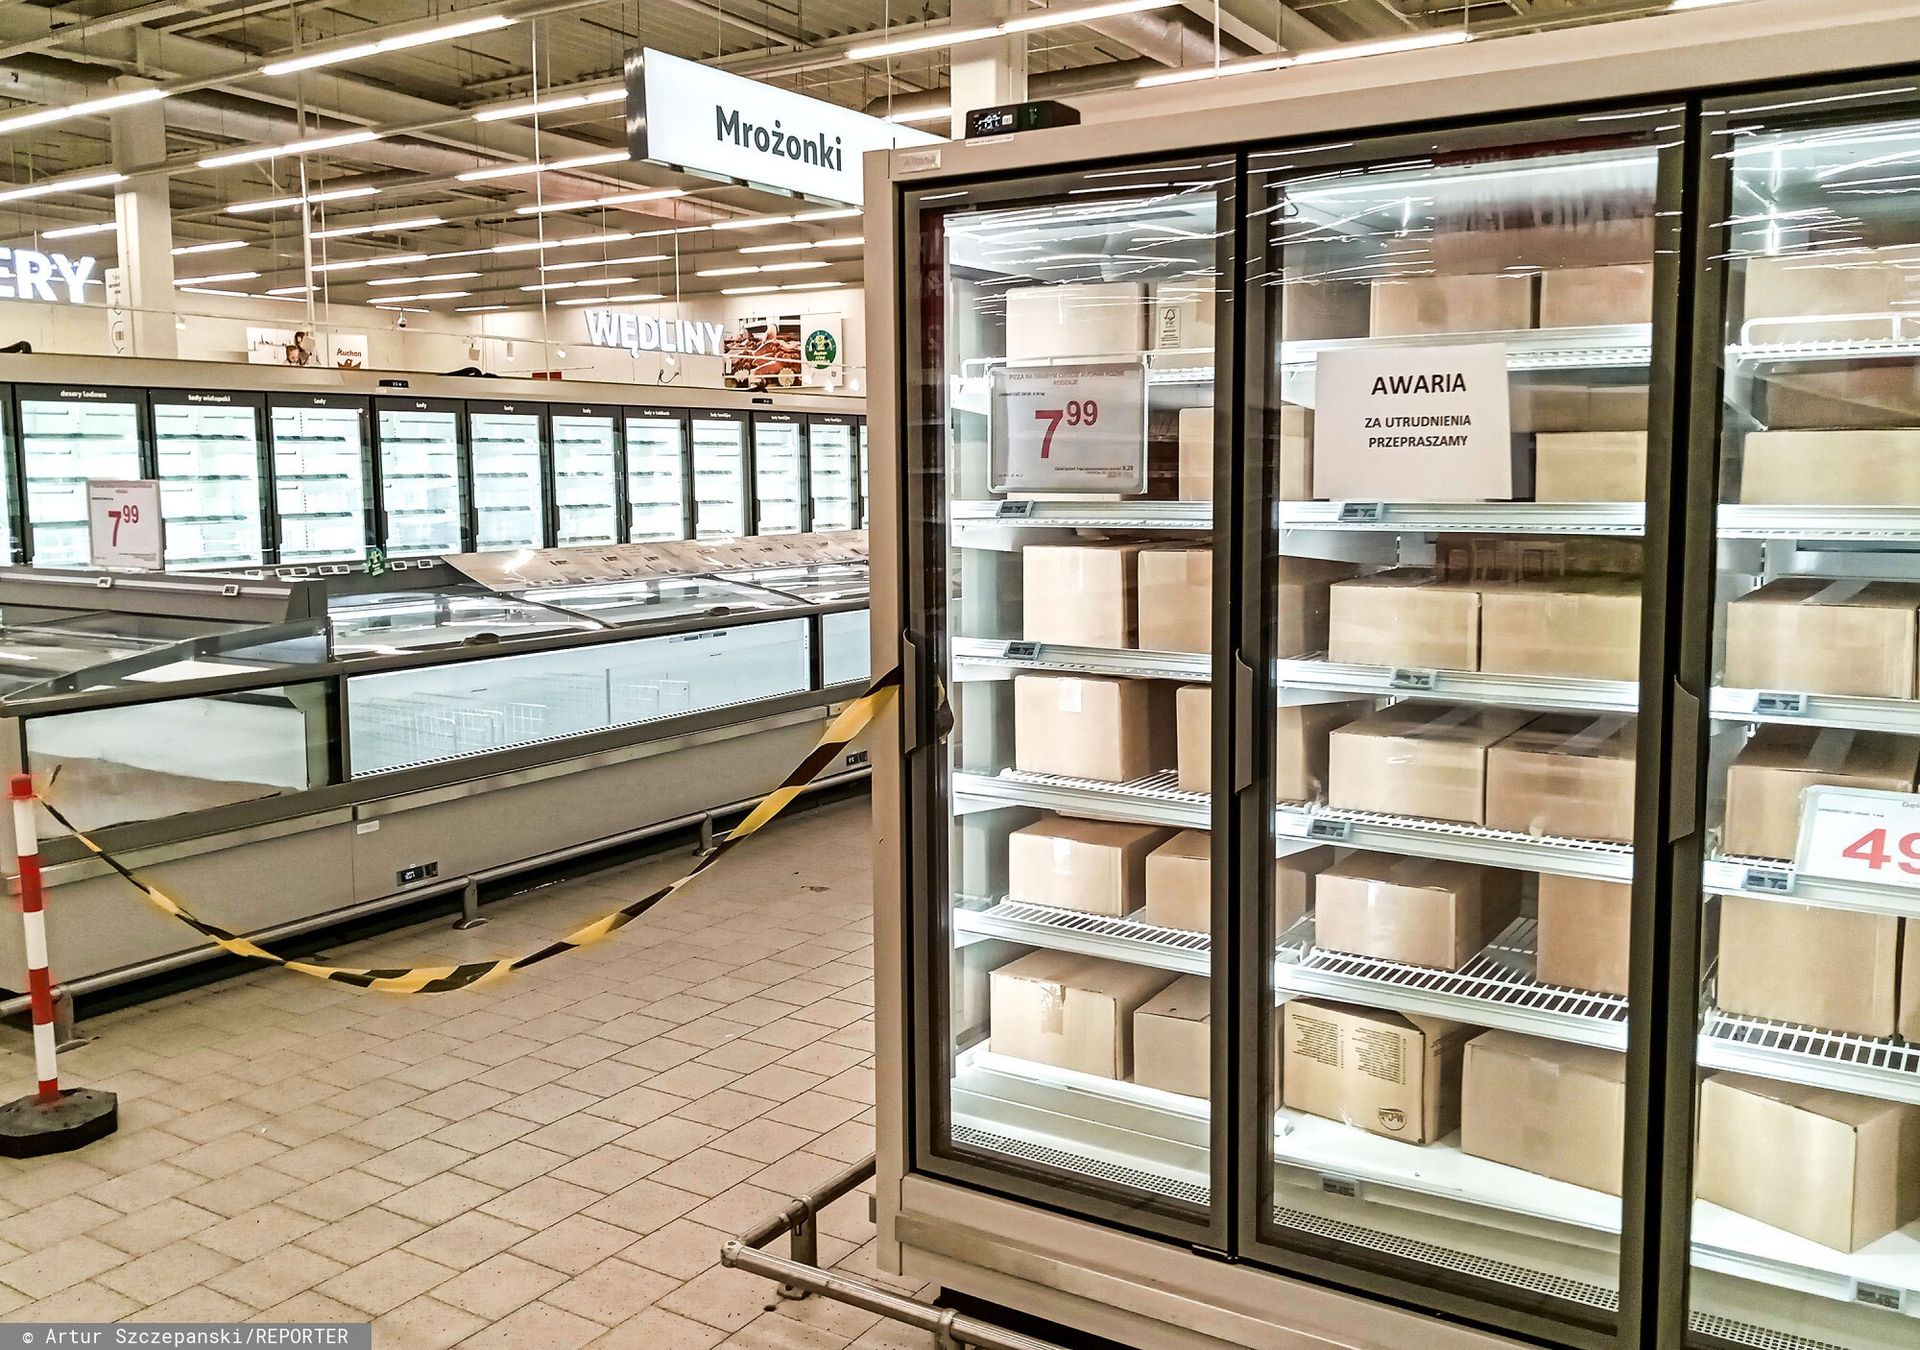
Hakerzy uderzają w europejski retail

Cyberbezpieczeństwo w branży retail przestało być zagadnieniem wyłączenie informatycznym czy domeną e-commerce. Najnowsze wydarzenia w Europie pokazują, że ataki hakerskie mogą w bezpośredni sposób sp ...

Czego się uczymy
  • Należy zweryfikować bezpieczeństwo sterowników OT i urządzeń IoT, szczególnie tych starszej generacji podłączonych bezpośrednio do sieci.
  • Kluczowe jest monitorowanie i zabezpieczanie oprogramowania sterowników (np. marki Danfoss), które mogą posiadać luki umożliwiające zdalną manipulację parametrami pracy.
Hacking
The RecordEN→PL

Chainalysis ostrzega użytkowników przed skutkami ataku z użyciem technik agentic

Firma Chainalysis potwierdziła wyciek danych wszystkich użytkowników, w tym haseł, skrótów haseł oraz aktywnych tokenów sesji.

Czego się uczymy
  • Należy zachować szczególną ostrożność przy korzystaniu z tokenów sesji, gdyż ich wyciek pozwala na obejście uwierzytelniania dwuskładnikowego i haseł.
  • W przypadku podejrzenia ataku typu on-path (man-in-the-middle), należy unikać korzystania z linków w wiadomościach e-mail i zawsze wpisywać adres usługi bezpośrednio w przeglądarce.
AI
Android AuthorityEN→PL

Hakerzy wykorzystali luki w Chrome i procesorach Snapdragon do ataków na telefony z Androidem

Atakujący wykorzystali błędy w przeglądarce Chrome oraz sterowniku GPU Qualcomm Adreno, aby infekować urządzenia Android poprzez zainfekowane strony internetowe.

Czego się uczymy
  • Upewnij się, że korzystasz z Chrome w wersji wyższej niż 145, aby uniknąć podatności CVE-2026-3910.
  • Regularnie instaluj poprawki bezpieczeństwa systemu Android, ponieważ naprawiają one krytyczne błędy w sterownikach GPU Qualcomm (np. CVE-2025-27038).
Hacking
Malwarebytes LabsEN→PL

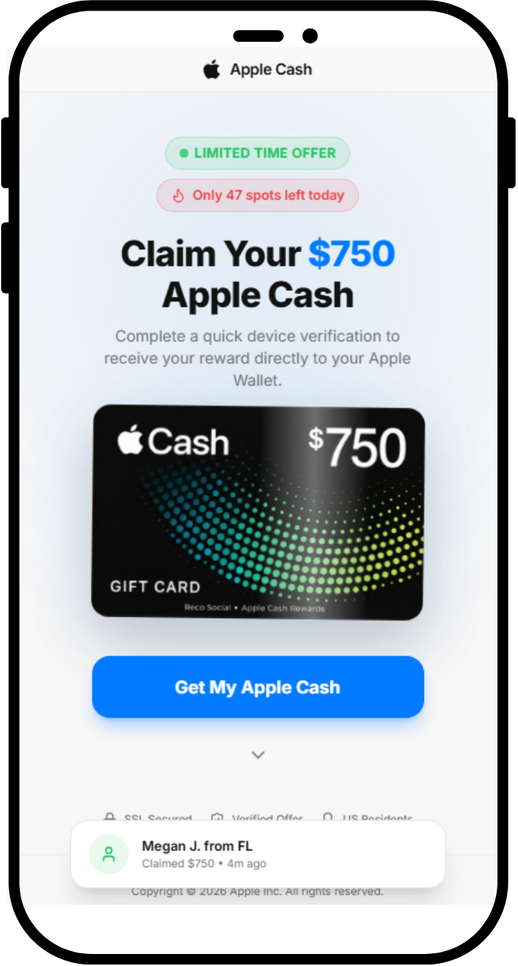
Fałszywa nagroda Apple Cash o wartości 750 USD, która nie wypłaca nic

Oszustwo obiecujące 750 USD w Apple Cash wykorzystuje skrypty i fałszywe liczniki czasu. Sprawcy zarabiają na prowizjach afiliacyjnych, podczas gdy ofiary nie otrzymują żadnych środków.

Czego się uczymy
  • Uważaj na oferty typu 'nagroda za kliknięcie', które wykorzystują presję czasu za pomocą liczników odliczających sekundy do końca promocji.
  • Zwracaj uwagę na mechanizmy automatyzacji i skrypty na stronach oferujących darmowe środki finansowe, gdyż często służą one do manipulacji procesem decyzyjnym.
Cyber
Pokaż więcej