XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

WeLiveSecurity (ESET)EN→PL

SlippyNunchucks przejmuje mechanizm promocji Sogou Input Method do dystrybucji malware

ESET Research analizuje operację przejęcia DNS, która wykorzystuje niezabezpieczoną komunikację HTTP w wersjach systemu Windows aplikacji Sogou Input Method.

Czego się uczymy
  • Należy unikać korzystania z aplikacji używających niezabezpieczonego protokołu HTTP do pobierania konfiguracji lub aktualizacji, gdyż są podatne na ataki typu DNS hijacking.
  • Warto monitorować procesy aplikacji trzecich pod kątem nietypowych operacji zapisu plików w systemie, co może świadczyć o próbie wstrzyknięcia payloadu.
Hacking
Cord Cutters NewsEN→PL

Tanie przystawki Android TV mogą mieć fabrycznie zainstalowany backdoor; 1,3 miliona urządzeń zainfekowanych

Tanie urządzenia Android TV mogły trafiać do konsumentów z preinstalowanym backdoorem, który włączył ponad 1,3 miliona sztuk do botnetu XCPE.

Czego się uczymy
  • Złośliwe oprogramowanie typu x.cpe (com.oemservice) jest zaszyte w partycji firmware, co pozwala mu na automatyczną reinstalację po próbie usunięcia.
  • Urządzenia z zainfekowanym firmware mogą wyłączać Google Play Protect, wykonywać komendy shell i przechwytywać zrzuty ekranu bez wiedzy użytkownika.
Hacking
trybunapolskaPL

Francja: Cyberatak na magazyny osocza. Trzy placówki EFS celem

Francja: Hakerzy zmienili ustawienia chłodni z osoczem w trzech placówkach EFS. Alarmy zapobiegły stratom. Trwa dochodzenie w sprawie cyberataku.

Czego się uczymy
  • Należy zapewnić niezależne systemy monitoringu i alarmowania, które nie są bezpośrednio powiązane ze sterownikami zarządzającymi procesem.
  • Zdalny dostęp serwisowy do urządzeń przemysłowych (OT) musi być rygorystycznie zabezpieczony i nadzorowany przez operatora.
Cyber
SecurityWeek AIEN→PL

Meta dzieli się wynikami programu bug bounty dla Muse: wypłaty sięgnęły 1,2 miliona dolarów

Meta wypłaciła 1,2 mln USD nagród za błędy w swoim nowym agencie AI Muse. Największa nagroda, 300 tys. USD, dotyczyła luki umożliwiającej dostęp do rozmów i tokenów.

Czego się uczymy
  • Należy unikać polegania na nagłówkach HTTP jako jedynym dowodzie zaufania, zwłaszcza w środowiskach z wieloma warstwami proxy.
  • W systemach AI należy wdrażać mechanizmy detekcji anomalii w wyjściu narzędzi (tool output), aby zapobiec atakom typu indirect prompt injection.
AI
LifehackerEN→PL

Twój Android może zostać zhakowany bez żadnego działania z Twojej strony

Google załatało krytyczną lukę w większości aktywnych wersji systemu Android. Błąd ten nie wymaga interakcji użytkownika, co pozwala hakerom na zdalne wykonanie kodu.

Czego się uczymy
  • Zaktualizuj system Android do najnowszej dostępnej wersji, aby zabezpieczyć się przed luką CVE-2026-58868 umożliwiającą zdalne wykonanie kodu.
  • Monitoruj aktualizacje systemowe dostarczane przez producenta urządzenia i operatora, ponieważ to oni wdrażają poprawki bezpieczeństwa od Google.
Hacking
iDrop NewsEN→PL

Ten trwały jailbreak iPhone'a omija tryb Lockdown Mode i przetrwa aktualizację do iOS 27.2

Grupa badawcza Calif zaprezentowała nowy, trwały jailbreak dla iPhone'a 18 Pro, który działa mimo włączonego trybu Lockdown Mode i utrzymuje się po aktualizacji systemu.

Czego się uczymy
  • Analiza wektora ataku sugeruje, że pliki PDF przesyłane przez AirDrop mogą służyć jako nośnik kodu exploita zdolnego do przejęcia kontroli nad systemem.
  • Należy zachować szczególną ostrożność przy otwieraniu nieznanych załączników, nawet jeśli urządzenie korzysta z podwyższonego poziomu zabezpieczeń typu Lockdown Mode.
AI
The Hacker NewsEN→PL

Google wydaje poprawki na krytyczną lukę w Androidzie, która może umożliwić zdalne wykonanie kodu bez interakcji użytkownika

Krytyczna podatność CVE-2026-58868 w systemie Android pozwala na zdalne wykonanie kodu bez żadnej akcji ze strony użytkownika. Dotyczy ona wersji od 14 do 17.

Czego się uczymy
  • Zaktualizuj system Android do poziomu poprawki bezpieczeństwa 2026-11-01 lub nowszego, aby zabezpieczyć się przed luką RCE CVE-2026-58868.
  • Uważaj na ataki typu SMS DoS (CVE-2026-58882), które mogą przerywać połączenia telefoniczne poprzez wysłanie specjalnie sformatowanej wiadomości WAP Push.
Hacking
Help Net SecurityEN→PL

rsync 3.5.2 naprawia błąd powodujący wyczerpanie zasobów CPU

Projekt rsync wydał wersję 3.5.2, która eliminuje lukę pozwalającą klientowi na przeciążenie procesora serwera poprzez manipulację obliczeniami sum kontrolnych.

Czego się uczymy
  • Zaktualizuj rsync do wersji 3.5.2 lub nowszej, aby wyeliminować podatność CVE-2026-119741.
  • W przypadku korzystania z publicznych modułów daemon rsync, pamiętaj, że atakujący może wyczerpać zasoby CPU bez uwierzytelnienia.
Hacking
Help Net SecurityEN→PL

Jak wygląda złośliwe oprogramowanie generowane przez AI pod mikroskopem

Ekspertka HUMAN Security, Lindsay Kaye, wskazuje charakterystyczne cechy kodu tworzonego przez modele LLM, takie jak uporządkowane komentarze czy emotikony.

Czego się uczymy
  • W surowych skryptach szukaj nienaturalnie uporządkowanych komentarzy, profesjonalnej gramatyki w logach oraz emotikon jako potencjalnych wskaźników użycia LLM.
  • Zwracaj uwagę na obecność placeholderów w nazwach klas lub funkcji (np. MyWindowClass), co może sugerować kopiowanie kodu lub generowanie go przez AI.
AI
Tech XploreEN→PL

Studenci odkryli, że urządzenia do monitorowania płodności można zhakować

Popularne urządzenia Mira Ultra 4 posiadały 20 luk bezpieczeństwa, które umożliwiały przejęcie kontroli nad sprzętem i aplikacją.

Czego się uczymy
  • Należy regularnie aktualizować oprogramowanie urządzeń medycznych i typu wearable, aby chronić się przed znanymi lukami.
  • W przypadku urządzeń łączących się przez Bluetooth należy zwracać uwagę na ryzyko przechwycenia niezaszyfrowanych danych oraz wstrzykiwania fałszywych informacji.
Hacking
CryptoSlateEN→PL

Polkadot stracił 1,38 mln USD po wykorzystaniu luki, którą naprawiono cztery miesiące wcześniej

Haker wykorzystał błąd w nowym stablecoinie dotUSD, powodując straty w skarbu Polkadot, mimo że poprawka była gotowa już w czerwcu.

Czego się uczymy
  • Należy monitorować proces wdrażania poprawek (patch deployment), aby upewnić się, że naprawiony kod faktycznie trafił do środowisk produkcyjnych.
  • W systemach o architekturze bezpozwoleniowej (permissionless), takie jak relayery w Snowbridge, jednostronne zatrzymanie infrastruktury przez operatora nie blokuje ataku, jeśli napastnik może…
Hacking
Help Net SecurityEN→PL

Ghostunnel: Open-source'owy proxy TLS z wzajemną uwierzytelnianiem

Ghostunnel to otwartoźródłowy proxy, który obsługuje TLS dla aplikacji nieposiadających własnej implementacji szyfrowania.

Czego się uczymy
  • Można wdrożyć mTLS dla aplikacji nieobsługujących szyfrowania, stosując proxy działające w trybie klienta i serwera po obu stronach połączenia.
  • Weryfikacja klientów w Ghostunnel może opierać się na wielu parametrach jednocześnie, w tym na identyfikatorach SPIFFE lub politykach Open Policy Agent (OPA).
Cyber
benchmark.plPL

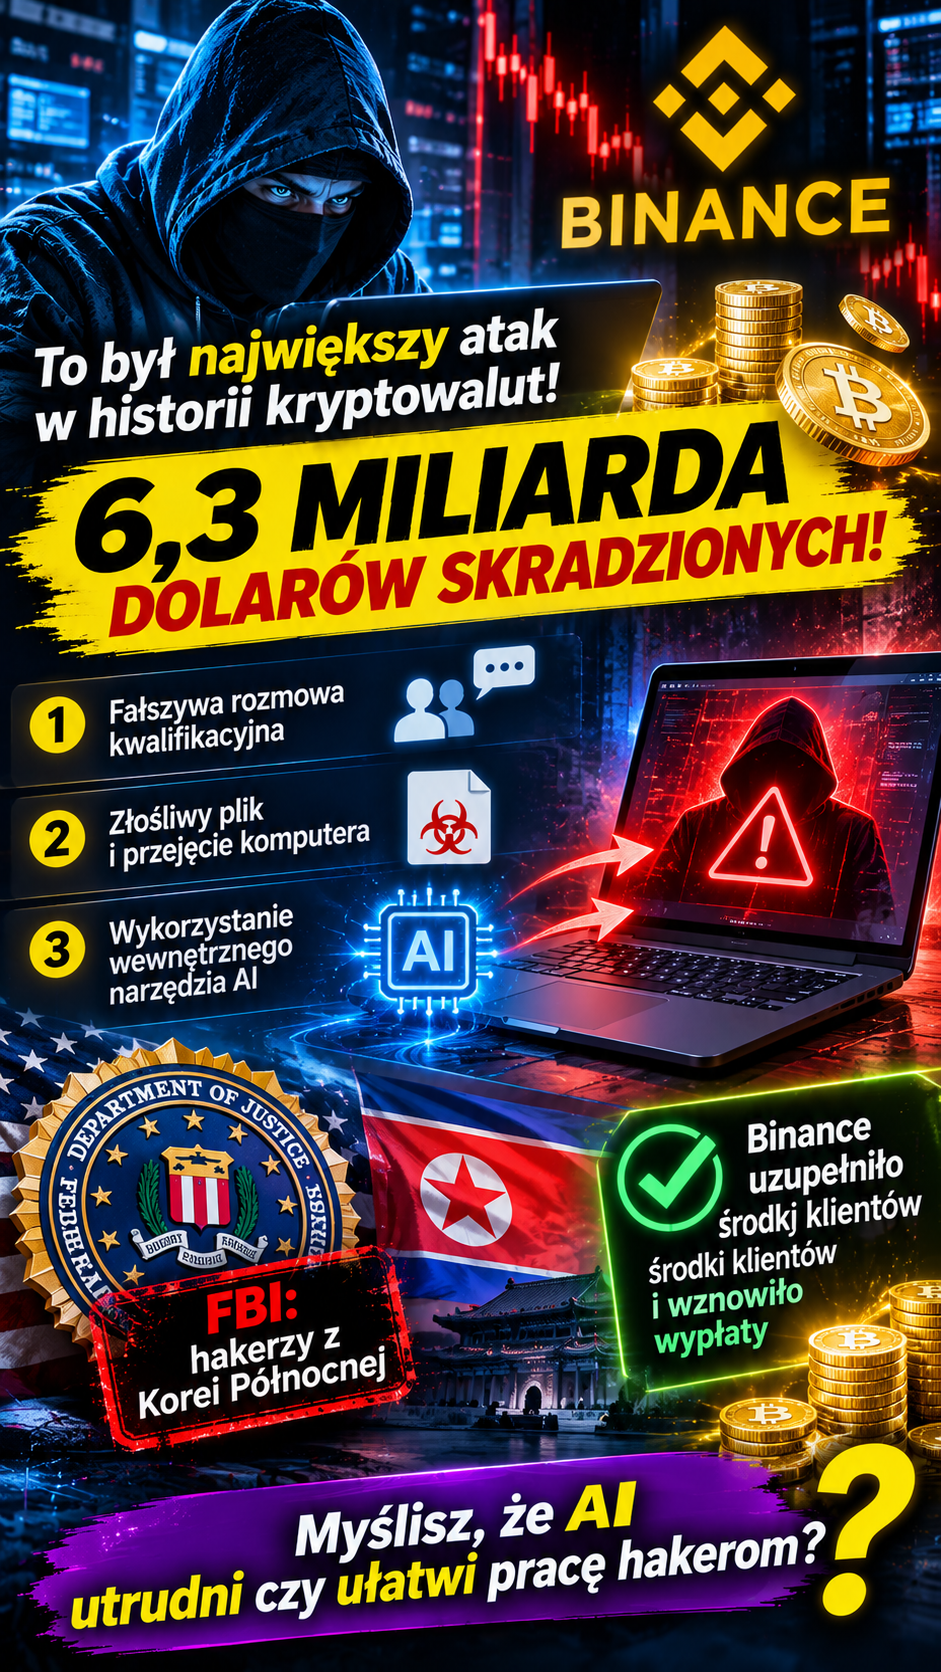
Atak na 6,3 mld dolarów. Hakerzy użyli sztucznej inteligencji

Hakerzy ukradli z Binance rekordowe 6,3 mld dolarów! Jak podaje BBC, przestępcy użyli fałszywej rozmowy kwalifikacyjnej, by zainfekować komputer inżyniera giełdy. Następnie użyli wewnętrznego AI firmy ...

Czego się uczymy
  • Należy zachować szczególną ostrożność przy pobieraniu plików przesyłanych podczas procesów rekrutacyjnych i rozmów kwalifikacyjnych online.
  • Narzędzia AI używane wewnątrz organizacji mogą stać się wektorem ataku typu lateral movement, jeśli zostaną przejęte przez napastnika.
AI
Help Net SecurityEN→PL

Zabezpiecz swoje kontenery bez psucia tego, co działa

Zespoły identyfikują podatności w kontenerach, ale trudniej jest realnie obniżyć ryzyko. Rozwiązaniem jest redukcja zbędnych komponentów w oparciu o faktyczne zachowanie aplikacji.

Czego się uczymy
  • Wykorzystuj RBOM (Runtime Bill of Materials) do odróżnienia zainstalowanych pakietów od tych faktycznie uruchamianych w czasie pracy kontenera.
  • Wdrażaj proces utwardzania w trzech krokach: profilowanie obciążenia (w tym testy obciążeniowe i fuzzing), usuwanie nieużywanych komponentów oraz walidacja obrazu przed wdrożeniem.
Hacking
Infosecurity MagazineEN→PL

APT29 wykorzystuje techniki watering hole do atakowania niezałatanych urządzeń iPhone i Android

Grupa APT29 prowadzi kampanię szpiegowską, infekując użytkowników legalnych stron internetowych za pomocą łańcuchów exploitów celujących w luki w systemach iOS i Android.

Czego się uczymy
  • Należy bezwzględnie aktualizować systemy iOS oraz przeglądarki Chrome na Androidzie, aby chronić się przed exploitami typu n-day (np. CVE-2025-43529, CVE-2024-27834).
  • Warto monitorować bezpieczeństwo zewnętrznych skryptów analitycznych (jak Plerdy) wdrożonych na stronach, gdyż ich kompromitacja może służyć jako wektor ataku na szeroką skalę.
Hacking
Pokaż więcej