Bezpieczeństwo w tym miesiącu z Tonym Anscombe – wydanie październik 2026
Ujawnienie podatności PHP2Shell oraz inne istotne wydarzenia z branży cyberbezpieczeństwa podkreślają potrzebę posiadania przemyślanych planów gotowości cyfrowej.
CyberHacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.
Ujawnienie podatności PHP2Shell oraz inne istotne wydarzenia z branży cyberbezpieczeństwa podkreślają potrzebę posiadania przemyślanych planów gotowości cyfrowej.
Cyber
Podsumowanie najważniejszych wydarzeń: od ataków na systemy chłodzenia w bazach wojskowych, przez krytyczną lukę w kodzie UEFI, po wycieki danych w usługach AI.
AI
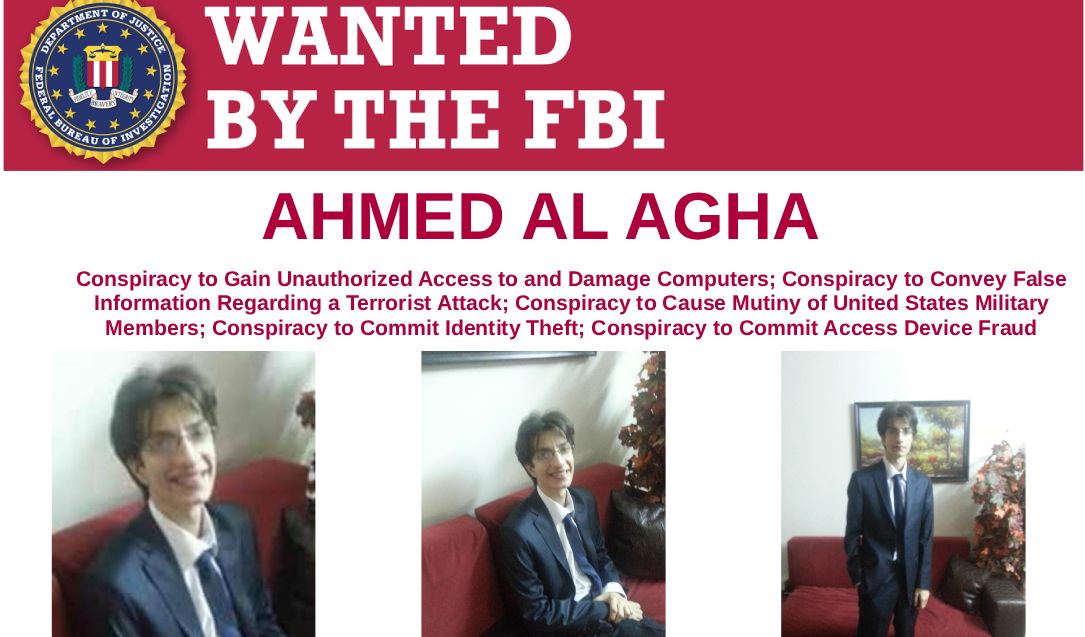
Ahmad Umar Agha, znany jako Th3Pr0, otrzymał wyrok 42 miesięcy pozbawienia wolności za udział w cyberkampaniach wspierających reżim Baszara al-Asada.
Hacking
Atak hakerski na Richmond Public Schools odciął uczniów od systemów szkolnych, utrudniając im m.in. składanie aplikacji na studia.
Cyber
Firma zajmująca się cyberbezpieczeństwem załatała dziesięcioletnią aplikację, aby zapobiec przejęciu milionów urządzeń. Przypadek ten pokazuje, jak nieużywane domeny mogą być wykorzystywane przez atakujących.

Napastnicy masowo próbują wykorzystać poważną lukę typu Remote Code Execution w jądrze WordPressa. Problem dotyczy wersji od 4.7 do 7.1.3.

W miarę jak organizacje rezygnują z haseł, atakujący będą szukać luk nie w samym uwierzytelnianiu, lecz wokół niego.

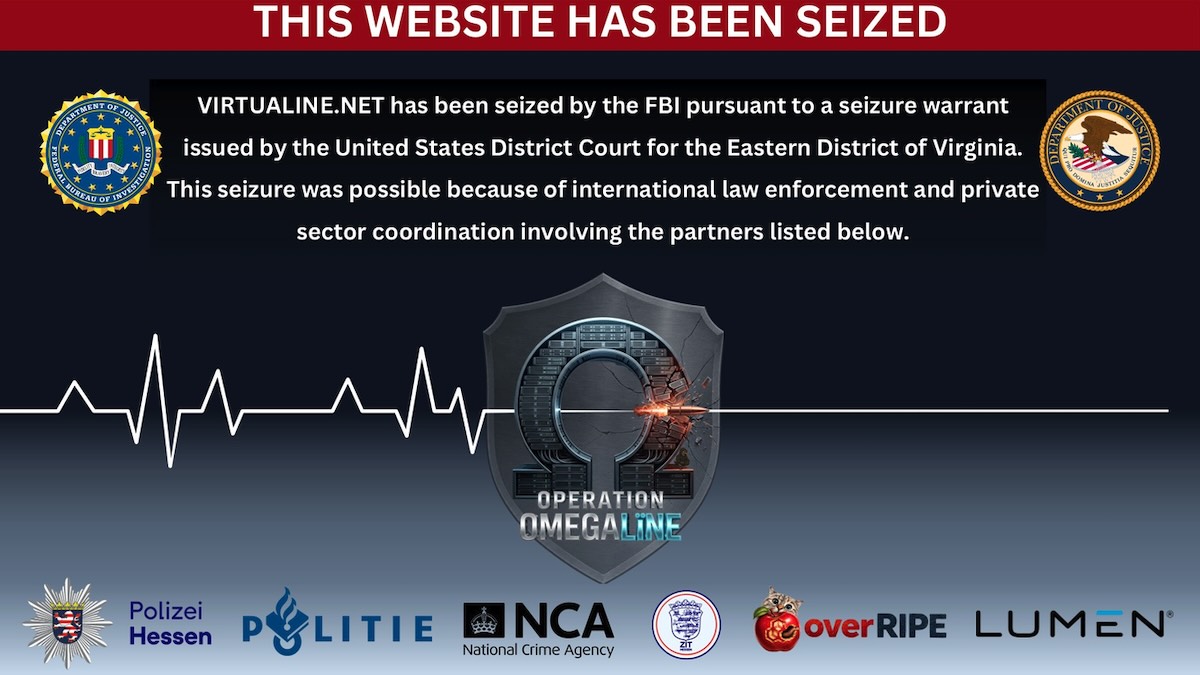
FBI przejęło domenę virtualine.net, należącą do rosyjskojęzycznego dostawcy usług bulletproof hosting, wspierającego m.in. grupy ransomware i infostealerów.
Cyber
Współpraca naukowców doprowadziła do odkrycia luki w technologii Thermo Fisher Scientific, która pozwala na niezauważalną modyfikację cyfrowych dowodów DNA.

Syryjczyk Ahmad Umar Agha, znany jako Th3Pr0, został skazany na więzienie za działania na zlecenie reżimu Assada, w tym za fałszywy tweet o wybuchach w Białym Domu.
Hacking
Ofcom przedstawił cztery możliwe metody weryfikacji wieku, które mają zostać wprowadzone w związku z zakazem korzystania z mediów społecznościowych przez osoby poniżej 16 roku życia w Wielkiej Brytanii.
Cyber
Shufti wprowadza rozwiązanie Know Your Agent (KYA), które służy do weryfikacji autonomicznych agentów AI działających w imieniu osób i firm.

Brytyjska agencja wywiadowcza GCHQ zgubiła tysiące pendrive'ów, dysków zewnętrznych i kart pamięci. Organ nadzorczy IPCO wyraził głębokie zaniepokojenie sytuacją.
Cyber
Grupa n0n, atakująca organizacje na całym świecie, przez przypadek wystawiła swój serwer stagingowy, ujawniając skrypty ataków, kod szyfrujący oraz konfigurację agenta AI.

Bedrock Data wprowadza funkcję wspomaganą przez AI, która automatycznie przesyła zgłoszenia o niebezpiecznych danych do ich właścicieli w systemach Jira lub ServiceNow.

Nowe złośliwe oprogramowanie NetamLoader wykorzystuje legalne komponenty Microsoftu, aby omijać zabezpieczenia i infekować systemy rządowe w Azji.

Napastnicy ukradli kryptowaluty o wartości około 6,3 miliarda dolarów z giełdy Binance, co według analityków jest największą kradzieżą w historii sektora.
Hacking
Klient zgłosił obecność dodatkowej płytki drukowanej w portfelu Trezor Safe 5, która przesyła frazę odzyskiwania przez sieć komórkową.

Napastnicy próbują wykorzystać poważną lukę typu race condition w WordPress, która pozwala na zdalne wykonanie kodu bez uwierzytelnienia.

Zespoły bezpieczeństwa znają ryzyko, ale obawa przed przerwaniem ciągłości usług blokuje wdrażanie poprawek. Rozwiązaniem jest proces bezpiecznej remediacji oparty na dowodach.

Grupa hakerska twierdzi, że przejęła dane 41 000 pracowników DHS, ujawniając ich służbowe dane kontaktowe oraz przynależność do wewnętrznych grup.
Hacking
Platforma Polymarket doświadczyła przerw w działaniu spowodowanych atakiem na dostawcę usług DebugBear, co doprowadziło do kradzieży kryptowalut.

Sieć Poryadok, posiadająca 48 sklepów w 32 rosyjskich miastach, została zmuszona do zawieszenia sprzedaży online oraz zamknięcia części placówek stacjonarnych.
Cyber
Badacze wykryli zainfekowaną wersję rozszerzenia Claude Code (2.1.313) w marketplace dla edytorów takich jak Cursor. Malware instaluje backdoor SSH i kradnie dane uwierzytelniające.