XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

SecurityWeekEN→PL

Nieaktualizowany updater Popcorn Time naraża miliony komputerów na przejęcie kontroli

Mechanizm aktualizacji porzuconego forka Popcorn Time, znanego jako Time4Popcorn, pozwala na zdalne wykonanie dowolnego kodu z uprawnieniami systemowymi.

Czego się uczymy
  • Należy natychmiast odinstalować aplikację Popcorn Time (Time4Popcorn), ponieważ korzysta ona z przestarzałego silnika Chrome bez mechanizmów sandbox.
  • Nie polegać na mechanizmach aktualizacji działających przez HTTP bez weryfikacji podpisów cyfrowych (code signing), gdyż umożliwia to ataki typu Man-in-the-Middle.
Hacking
The Hacker NewsEN→PL

Australia przejęła infrastrukturę malware Amadey, odcinając dostęp do 180 000 zainfekowanych komputerów

Australijski wywiad sygnałowy (ASD) przejął kontrolę nad backendem złośliwego oprogramowania Amadey. Dzięki temu operacja przestępcza została sparaliżowana, a dostęp do 180 tysięcy zainfekowanych maszyn został odcięty.

Czego się uczymy
  • Amadey rozprzestrzenia się głównie poprzez fałszywe aktualizacje oprogramowania oraz zainfekowane instalatory programów typu crack.
  • Skradzione dane i ciasteczka sesyjne mogą być wykorzystane do ominięcia MFA nawet wiele miesięcy po samym ataku.
Hacking
NiebezpiecznikPL

Wiele podmiotów z branży foto udostępnia dane osobowe klientów bez logowania. Trzeba w końcu coś z tym zrobić.

Branża fotograficzna zarabia nie tylko na utrwalaniu ważnych chwil i podniosłych momentów, ale także na przetwarzaniu danych osobowych, choć zwykle to nie z tym fotografów kojarzycie. Dane osobowe, w tym wizerunek, powinny być odpowiednio…

Czego się uczymy
  • Sprawdź, czy Twoje zdjęcia nie są indeksowane przez wyszukiwarki poprzez weryfikację dostępności katalogów (np. /wp-content/) w serwisach, z których korzystasz.
  • Zwracaj uwagę na mechanizmy cache'owania w przeglądarce; brak blokowania buforowania zdjęć może pozwolić malware na przejęcie poufnych materiałów.
Cyber
The Hacker NewsEN→PL

Luka w funkcji compaction w OpenAI pozwalała badaczom na obejście zabezpieczeń ukrytego rozumowania

Funkcja compaction w OpenAI, służąca do skracania długich konwersacji, mogła zostać wykorzystana do wyciągania ukrytego procesu rozumowania modelu w formie czystego tekstu.

Czego się uczymy
  • Procesy serwerowe, które odczytują odszyfrowane dane modelu i wykonują na nich instrukcje użytkownika, mogą stanowić wektor ataku typu prompt injection prowadzący do wycieku danych.
  • Mechanizmy kompresji kontekstu (jak compaction) mogą być wykorzystane do przemycania instrukcji mających na celu eksfiltrację ukrytych danych modelu.
AI
SecurityWeekEN→PL

Koalicja morska uruchamia darmową bazę podatności dla systemów statków i portów

Blue Initiative to nowa, publiczna baza danych indeksująca blisko 30 000 podatności IT i OT istotnych dla sektora morskiego.

Czego się uczymy
  • Można korzystać z Blue Initiative do monitorowania specyficznych dla branży morskiej podatności IT/OT oraz luk w systemach sterowania przemysłowego (ICS).
  • Warto śledzić mapowanie danych z katalogu CISA KEV na konkretne systemy morskie, aby szybciej reagować na luki faktycznie wykorzystywane w atakach.
Hacking
Google Project ZeroEN→PL

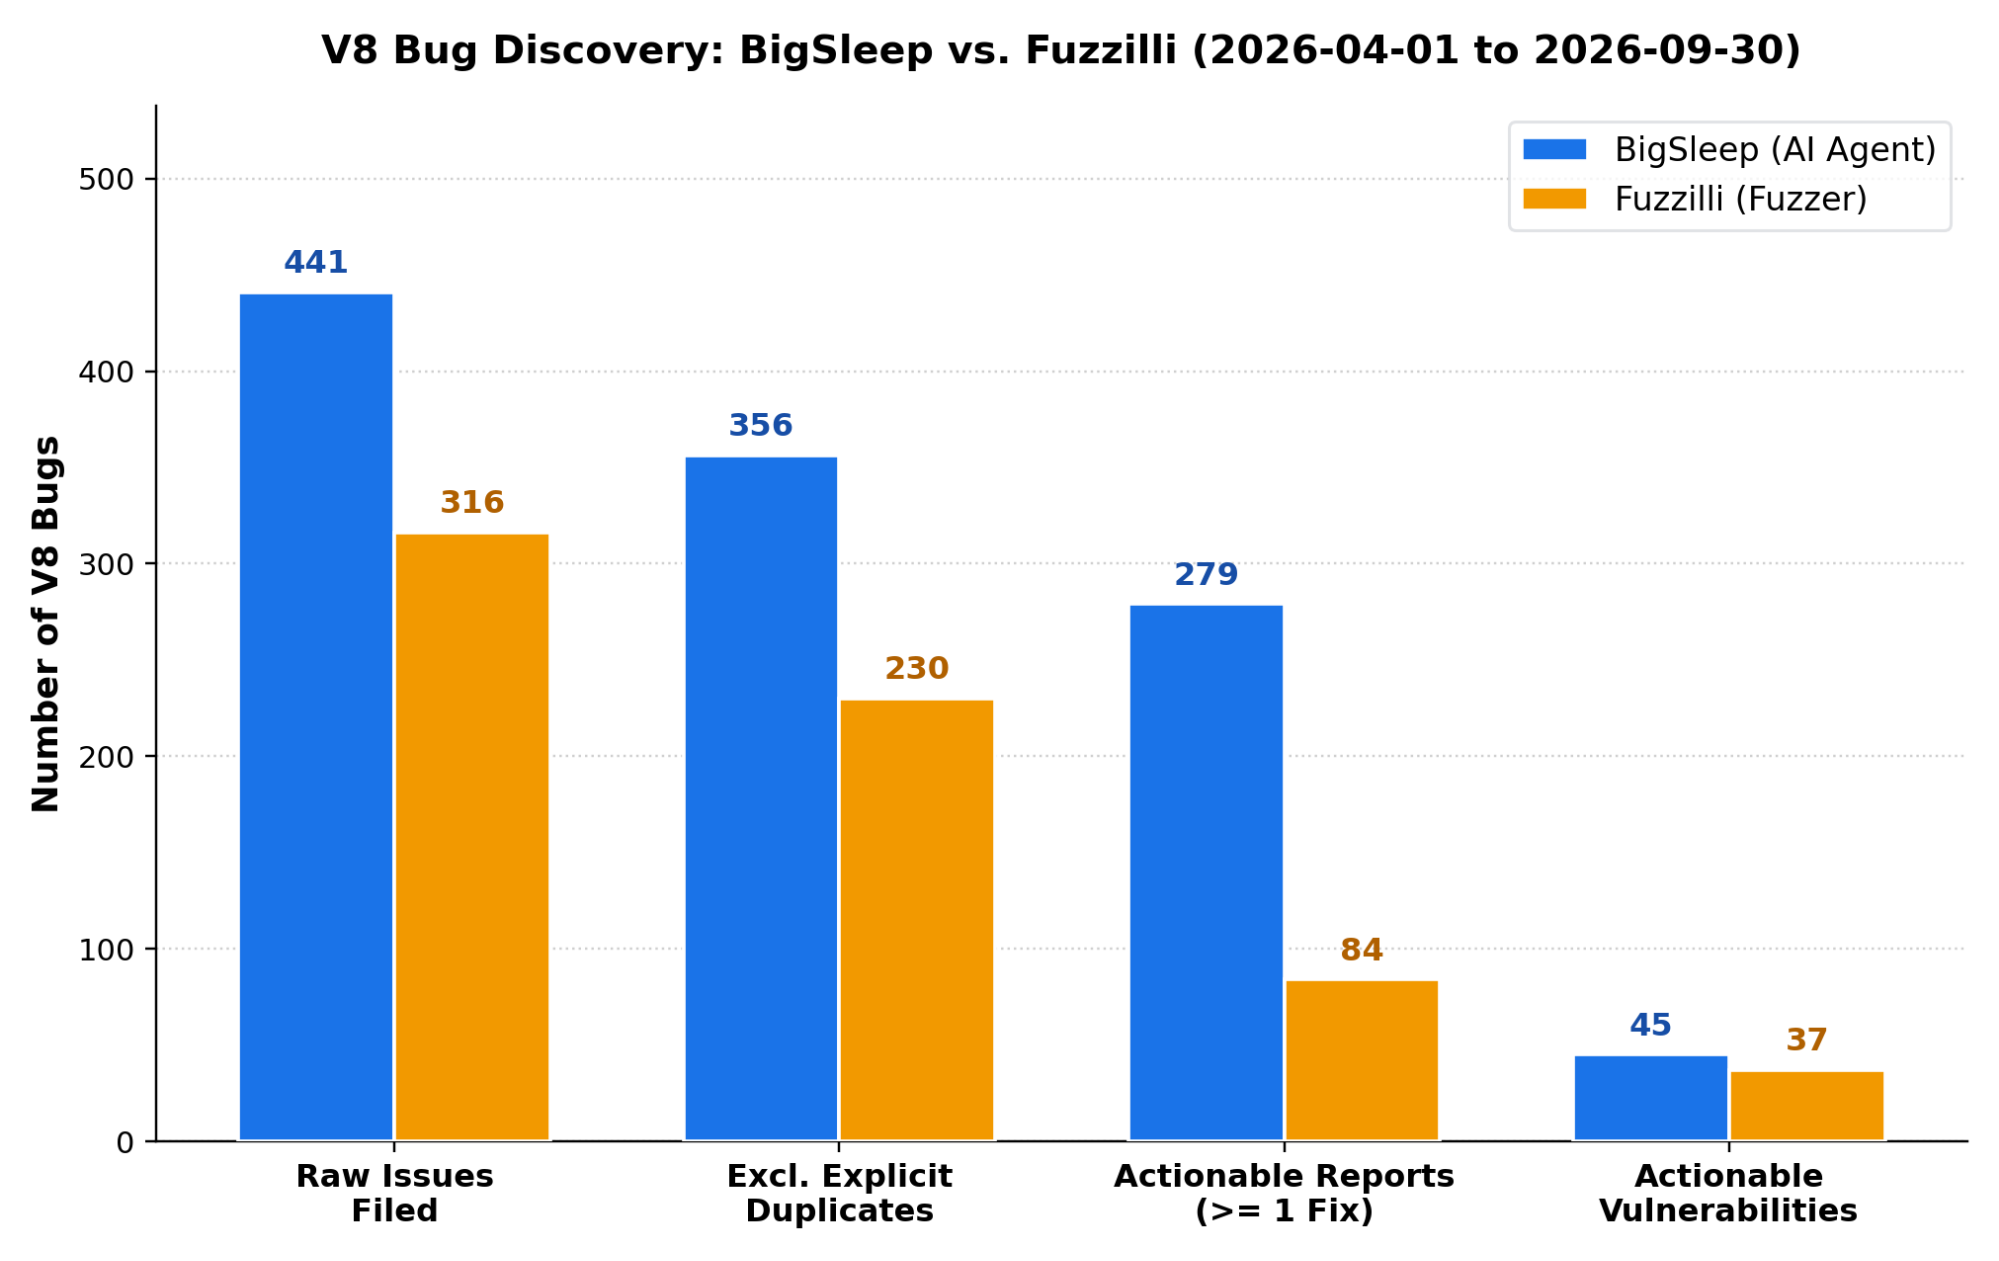
Fuzzery kontra AI: Porównanie Fuzzilli i BigSleep w silnikach JavaScript

Zespół Project Zero porównał dwa narzędzia Google używane do znajdowania luk w silniku V8: tradycyjny fuzzer Fuzzilli oraz system oparty na LLM – BigSleep.

Czego się uczymy
  • Stosowanie hybrydowego podejścia (fuzzing + analiza agentowa AI) pozwala na wykrycie szerszego spektrum podatności, których nie znajdzie tylko jedna metoda.
  • Modele LLM (jak BigSleep) wykazują dużą skuteczność w tworzeniu dowodów koncepcji (PoC) dla wykrytych błędów, co przyspiesza proces raportowania.
Hacking
The Hacker NewsEN→PL

Atakujący przejmują kamery IP Dahua na Ukrainie, wykorzystując dostęp P2P i luki w uwierzytelnianiu

CERT-UA ostrzega przed nieautoryzowanym dostępem do kamer i rejestratorów Dahua. Atakujący wykorzystują przewidywalne numery seryjne w usłudze Easy4IP oraz luki w oprogramowaniu.

Czego się uczymy
  • Wyłącz funkcję P2P w kamerach i rejestratorach, jeśli nie jest ona wymagana do pracy.
  • Monitoruj logi pod kątem nieznanych kont oraz zdarzeń uwierzytelniania przy użyciu protokołu DVRic z adresu 127.0.0.1.
Cyber
Help Net SecurityEN→PL

Niektóre kategorie bezpieczeństwa AI zostaną wchłonięte przez większe platformy

Jonathan Care z KuppingerCole Analysts analizuje przyszłość rynku bezpieczeństwa AI, wskazując, które rozwiązania przetrwają jako samodzielne produkty, a które staną się jedynie funkcjami większych systemów.

Czego się uczymy
  • Traktuj agentów AI jako nową kategorię tożsamości (non-human identity), a nie tylko funkcję aplikacji.
  • Przed wdrożeniem agentów AI wdroż mechanizm 'kill switch' oraz zasadę najmniejszych uprawnień (least privilege) z krótkotrwałymi poświadczeniami.
AI
Help Net SecurityEN→PL

Luka w Microsoft Authenticator pozwala złośliwym aplikacjom na Androidzie przejąć dostęp do kont służbowych

Jeśli używasz Microsoft Authenticator na Androidzie, koniecznie wykonaj aktualizację. Badacze z Enclave odkryli błąd, który pozwala dowolnej aplikacji na telefonie po cichu przejąć Twoje konto służbowe.

Czego się uczymy
  • Zaktualizuj Microsoft Authenticator na Androidzie do wersji 6.2606.4246 lub nowszej, aby wyeliminować podatność CVE-2026-80097.
  • Administratorzy zarządzający urządzeniami firmowymi powinni sprawdzić, czy polityki MDM wymuszają minimalną bezpieczną wersję aplikacji Authenticator.
Hacking
Help Net SecurityEN→PL

Bezpieczeństwo agentów LLM wymaga czegoś więcej niż tylko guardrails

Madhu Shashanka z Concentric AI wyjaśnia, dlaczego zabezpieczanie agentów LLM zależy bardziej od danych niż od samego modelu.

Czego się uczymy
  • Wdrażaj trójwarstwową kontrolę: wejścia (input), zachowania (behavioral) oraz wyjścia i działań (output/action).
  • Zastosuj zasadę najmniejszych uprawnień, nadając agentom LLM ich własne tożsamości i ograniczając dostęp do dokumentów.
AI
Help Net SecurityEN→PL

Amutable Foundations to system Linux bez SSH i menedżera pakietów

Amutable wprowadza Amutable Foundations – system Linux, który wykorzystuje sprzętowe mechanizmy weryfikacji stanu maszyny, aby zapewnić jej integralność.

Czego się uczymy
  • Weryfikacja integralności systemu powinna obejmować nie tylko kod, ale i konfigurację, która w tradycyjnych modelach często pozostaje poza mechanizmami sprzętowego zaufania.
  • Zastąpienie interaktywnego dostępu (SSH) i menedżerów pakietów modelem pełnej wymiany podpisanych obrazów znacząco podnosi poziom bezpieczeństwa floty maszyn.
Cyber
cyberpressEN→PL

CISA ostrzega: hakerzy wykorzystują luki PHP2Shell do ataków na serwery WWW

Amerykańska agencja CISA dodała dwie krytyczne podatności PHP, znane jako PHP2Shell, do katalogu aktywnie wykorzystywanych luk. Pozwalają one na zdalne wykonanie kodu bez uwierzytelnienia.

Czego się uczymy
  • Zidentyfikuj wszystkie instancje PHP w środowiskach produkcyjnych, deweloperskich i chmurowych, priorytetyzując te dostępne publicznie.
  • Po załataniu luk sprawdź logi pod kątem podejrzanych procesów PHP, nowych plików w katalogach WWW oraz nietypowych połączeń wychodzących.
Hacking
Help Net SecurityEN→PL

71% eksploatacji podatności następuje w ciągu tygodnia od ich ujawnienia

Atakujący wykorzystują nowo odkryte luki w ciągu zaledwie kilku dni, co drastycznie skraca czas na reakcję organizacji. Według raportu Rapid7, średni czas między ujawnieniem a atakiem wynosi zaledwie trzy dni.

Czego się uczymy
  • Należy odejść od sztywnych harmonogramów patchowania na rzecz priorytetyzacji luk, które są aktywnie eksploatowane i nie wymagają interakcji użytkownika.
  • Ocena CVSS powinna być uzupełniana o kontekst sieciowy, czyli sprawdzenie, czy dany system jest bezpośrednio dostępny z internetu.
Hacking
The Hacker NewsEN→PL

CISA potwierdza aktywne wykorzystywanie dwóch luk PHP2Shell umożliwiających zdalne wykonanie kodu

Amerykańska agencja CISA dodała luki PHP2Shell do katalogu KEV, potwierdzając ich aktywne wykorzystywanie w atakach typu RCE.

Czego się uczymy
  • Zaktualizuj PHP do wersji 8.5.12, 8.4.27, 8.3.36 lub 8.2.35, aby wyeliminować luki PHP2Shell.
  • W systemach Windows sprawdź konfigurację rozszerzenia cURL pod kątem automatycznej dekompresji HTTP, co może narażać na luki w bibliotece Brotli.
Hacking
Cyber Security NewsEN→PL

Hakerzy przejmują agentów AI do testów penetracyjnych, aby instalować backdoory i kraść klucze API

Atakujący wykorzystują niezabezpieczone panele platformy Cairn AI, aby instruować agentów do instalacji trojanów, dodawania kluczy SSH i kradzieży poświadczeń.

Czego się uczymy
  • Uruchamiaj zadania agentów AI wyłącznie w izolowanych kontenerach z ograniczonymi uprawnieniami do systemu gospodarza.
  • Nigdy nie wystawiaj paneli zarządzania narzędziami AI bezpośrednio do publicznego internetu bez odpowiednich zabezpieczeń.
AI
Inside HaltonEN→PL

Nowy phishing podszywa się pod CRA, aby skłonić Kanadyjczyków do zainstalowania złośliwego oprogramowania

Oszuści podszywają się pod kanadyjski urząd skarbowy (CRA), wysyłając fałszywe powiadomienia o ocenie podatkowej w celu zainfekowania urządzeń malware.

Czego się uczymy
  • Uważaj na e-maile z rzekomymi powiadomieniami podatkowymi, które wymagają pobrania załączników lub kliknięcia w linki.
  • Weryfikuj autentyczność korespondencji z urzędami skarbowymi, logując się bezpośrednio na oficjalne platformy, zamiast korzystać z linków w wiadomościach.
Hacking
ITHardwarePL

Pół miliona usług w Polsce może być zagrożonych. Hakerzy już atakują

Miliony prób ataków, awarie serwerów i pierwsze potwierdzone przypadki wykonania złośliwego kodu. Luka bezpieczeństwa znana jako php2shell przestała być jedynie potencjalnym zagrożeniem. Specjaliści ...

Czego się uczymy
  • Należy pilnie zaktualizować środowiska PHP do wersji zawierających poprawki bezpieczeństwa, aby zapobiec zdalnemu wykonaniu kodu (RCE).
  • Weryfikacja podatności za pomocą zewnętrznych skanerów może dawać fałszywe wyniki, jeśli dystrybucja Linuksa stosuje backporting poprawek bez zmiany numeru wersji PHP.
Hacking
Pokaż więcej