XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

Cyber Security NewsEN→PL

Apple wydało poprawki dla wykorzystywanej luki 0-day w CoreGraphics na starszych iPhone'ach

Apple wydało aktualizacje iOS 18.7.11 i iPadOS 18.7.11, które łatają krytyczną podatność CoreGraphics (CVE-2026-86950) wykorzystywaną w celowanych atakach.

Czego się uczymy
  • Zaktualizuj starsze urządzenia (np. iPhone XS, XR) do iOS 18.7.11, aby naprawić lukę CVE-2026-86950 umożliwiającą zdalne wykonanie kodu.
  • Zwróć uwagę na ryzyko związane z przetwarzaniem plików graficznych i dokumentów, które mogą wyzwalać błędy typu out-of-bounds write w bibliotekach systemowych.
Hacking
cyberpressEN→PL

Hakerzy umieszczają złośliwe skrypty w sklepach Magento, które działają nawet po zablokowaniu domeny

Kampania wymierzona w 953 sklepy internetowe, głównie oparte na Magento, wykorzystuje localStorage do utrzymania obecności w przeglądarce użytkownika.

Czego się uczymy
  • Blokowanie domen z złośliwym kodem nie wystarczy, jeśli skrypt wykorzystuje localStorage do przechowywania ładunku w przeglądarce użytkownika.
  • W przypadku infekcji należy sprawdzić obecność nieautoryzowanych kont administratorów oraz backdoorów typu GSocket, gdyż same aktualizacje mogą nie usunąć trwałego dostępu.
Hacking
Cyber Security NewsEN→PL

Hakerzy podszywają się pod wsparcie IT w Microsoft Teams, aby uzyskać zdalny dostęp do komputerów pracowników

Atakujący wykorzystują Microsoft Teams do podszywania się pod dział IT, co pozwala im na instalację złośliwego oprogramowania poprzez manipulację pracownikami.

Czego się uczymy
  • Weryfikuj tożsamość wsparcia IT poprzez znane kanały, np. oficjalny numer telefonu lub portal serwisowy, zamiast ufać wiadomościom na Teams.
  • Monitoruj nietypową aktywność PowerShell oraz uruchamianie pakietów MSI pobieranych bezpośrednio z usług chmurowych typu Azure Blob Storage.
Hacking
cyberpressEN→PL

Hakerzy wykorzystują funkcję czatu zewnętrznego w Microsoft Teams do dostarczania złośliwego oprogramowania PowerShell

Atakujący podszywają się pod wsparcie IT w Microsoft Teams, aby skłonić pracowników do uruchomienia złośliwych komend PowerShell.

Czego się uczymy
  • Monitoruj zdarzenia ChatCreated w Teams, aby wykryć podejrzane interakcje z zewnętrznymi użytkownikami, zanim ofiara podejmie działanie.
  • Koreluj incydenty zalewania skrzynek e-mailowych (email bombing) z nagłymi kontaktami z rzekomym wsparciem technicznym na komunikatorach.
Hacking
Dark ReadingEN→PL

Mnóstwo benchmarków bezpieczeństwa AI, ale żaden nie mówi całej prawdy

Pomiar bezpieczeństwa modeli AI staje się coraz bardziej skomplikowany. Istniejące testy skupiają się na różnych zmiennych, ale żadne nie zastąpią testowania we własnym kodzie i procesach.

Czego się uczymy
  • Nie polegaj wyłącznie na ogólnodostępnych benchmarkach AI, gdyż nie uwzględniają one specyfiki Twojej infrastruktury.
  • Kluczowym elementem ochrony AI jest testowanie modelu w kontekście własnych procesów biznesowych i unikalnych przepływów pracy.
AI
noteEN→PL

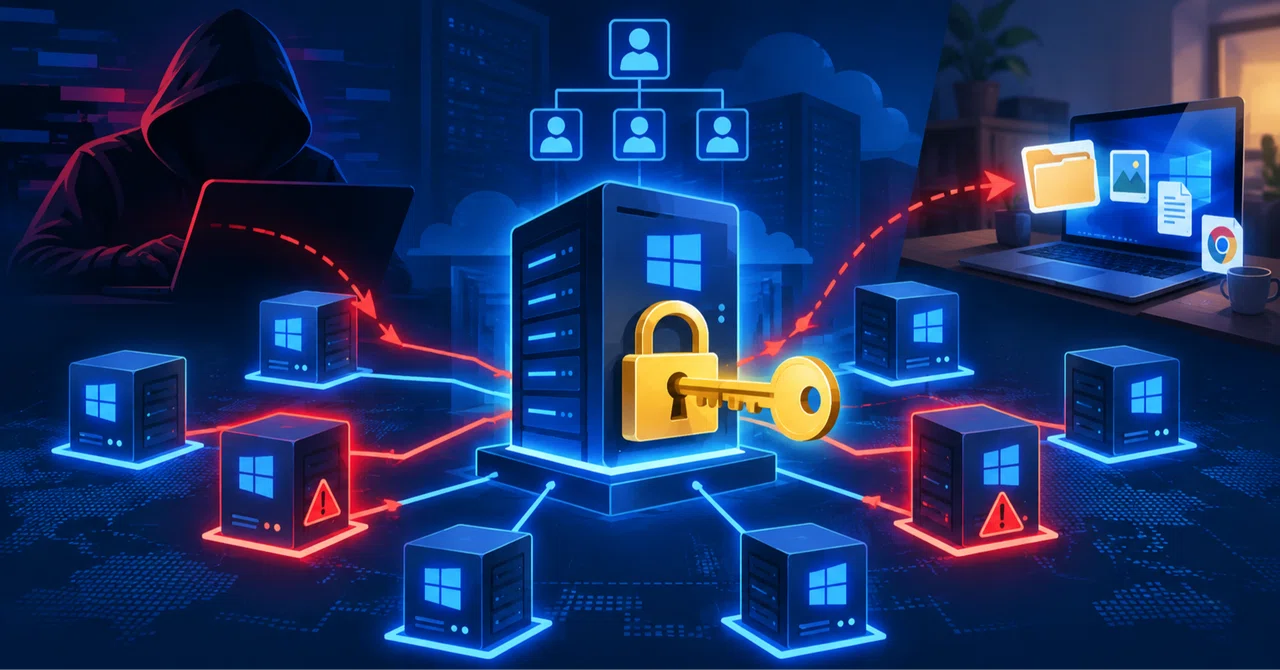
Czy Twój komputer naprawdę należy do Ciebie? Lekcje z cyberataku na GMO

Atak na usługi Onamae.com Desktop Cloud doprowadził do wycieku danych i nieautoryzowanych transakcji na kontach FX. Sprawa pokazuje ryzyka związane z korzystaniem z chmury.

Czego się uczymy
  • Należy pamiętać, że atak na usługę chmurową (np. Desktop Cloud) może prowadzić do przejęcia poświadczeń do zewnętrznych systemów finansowych, nawet jeśli same banki są bezpieczne.
  • Korzystanie z chmury do automatycznego handlu (FX) zwiększa ryzyko, jeśli środowisko chmurowe nie jest odpowiednio zabezpieczone, gdyż stanowi ono punkt wejścia do kont maklerskich.
Cyber
Dark ReadingEN→PL

Atak w rzeczywistym świecie wykorzystuje zaufanie agentów AI do formatu Markdown

Nowa technika prompt injection wykorzystuje sposób, w jaki asystenci programowania przetwarzają lokalne pliki z instrukcjami, zacierając granicę między dokumentami tekstowymi a działaniami.

Czego się uczymy
  • Należy zachować szczególną ostrożność przy korzystaniu z agentów AI, którzy mają dostęp do lokalnych plików Markdown w repozytoriach.
  • Warto monitorować i ograniczać uprawnienia agentów AI, aby nie mogli wykonywać operacji systemowych na podstawie treści analizowanych dokumentów.
AI
noteEN→PL

Prawda o cyberataku na GMO: Jak wykorzystano uprawnienia administratora Active Directory?

Analiza ataku na usługę Onamae.com Desktop Cloud od GMO Internet, w którym zagrożonych mogło być ponad 26 tysięcy serwerów poprzez błędy w zarządzaniu Active Directory.

Czego się uczymy
  • Należy unikać stosowania wspólnych kont o wysokich uprawnieniach w środowiskach wielotenantowych, aby zapobiec przemieszczaniu się bocznego między klientami.
  • W konfiguracji RDP należy wyłączyć funkcję udostępniania lokalnych dysków (drive redirection), aby chronić pliki na komputerze użytkownika przed dostępem z serwera.
Hacking
The Hacker NewsEN→PL

Hakerzy zainfekowali 953 sklepy internetowe JavaScriptem omijającym skanery, głównie w Magento

Nieznany sprawca zainfekował blisko tysiąc sklepów internetowych, wykorzystując luki w Magento do wstrzykiwania złośliwego kodu JavaScript, który potrafi wykryć i ominąć skanery bezpieczeństwa.

Czego się uczymy
  • Sprawdzaj tabelę cmsblock oraz cmspage w bazie danych Magento pod kątem nieoczekiwanych lub podejrzanych bloków treści.
  • Monitoruj obecność nieautoryzowanych kont administratorów, które mogą służyć do wstrzykiwania złośliwego kodu bez wykorzystania luk.
Hacking
The Hacker NewsEN→PL

PHP wydaje drugą w ciągu pięciu dni aktualizację na Windowsa, aby naprawić lukę RCE w bibliotece Brotli

PHP przygotowało nowe pakiety dla wersji 8.2–8.5 na system Windows, naprawiające krytyczną podatność CVE-2026-111497 w bibliotece Brotli. Luka pozwala na uszkodzenie pamięci i zdalne wykonanie kodu.

Czego się uczymy
  • Zaktualizuj pakiety PHP na Windowsie do wersji z końcówką -1 (np. 8.2.35-1, 8.3.36-1 itd.), aby zaktualizować bibliotekę Brotli do wersji 1.2.1.
  • W bibliotece Guzzle wyłącz automatyczne dekodowanie treści, ustawiając opcję decodecontent na false, aby uniknąć podatności przy braku możliwości aktualizacji.
Hacking
Cyber Security NewsEN→PL

Hakerzy wykorzystują oficjalną stronę Claude i reklamy Google do rozprzestrzeniania złośliwego oprogramowania

Cyberprzestępcy wykorzystują funkcje udostępniania na stronie claude.ai oraz płatne reklamy Google, aby skłonić użytkowników do instalacji malware AMOS.

Czego się uczymy
  • Nigdy nie wklejaj do Terminala ani PowerShell'a komend, których kodu nie rozumiesz i nie napisałeś samodzielnie.
  • Zwracaj uwagę na oznaczenia treści typu 'user-generated' na platformach AI, nawet jeśli domena i certyfikat SSL są poprawne.
AI
Cyber Security NewsEN→PL

Nowy malware Aokigahara celuje w dane logowania do ChatGPT, Claude, Codex i Cursor

Aokigahara to nowy infostealer na system Windows, który kradnie dane uwierzytelniające i tokeny sesji z popularnych narzędzi AI oraz środowisk programistycznych.

Czego się uczymy
  • W przypadku infekcji infostealerem należy nie tylko zmienić hasła, ale przede wszystkim unieważnić (revoke) wszystkie aktywne sesje AI oraz rotować klucze dostępu.
  • Monitoruj procesy próbujące odczytywać lokalne bazy danych edytorów, pliki konfiguracyjne chmur (AWS/Azure/GCP) oraz magazyny poświadczeń narzędzi AI.
AI
Pokaż więcej