XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

SC MediaEN→PL

Użycie zainfekowanych pendrive'ów przez personel Sił Powietrznych doprowadziło do poważnego ataku malware

Błędy w procedurach i używanie prywatnych nośników USB przez personel Sił Powietrznych USA doprowadziły do infekcji sieci przez robaka Agent.BTZ.

Czego się uczymy
  • Należy bezwzględnie unikać używania prywatnych nośników USB w środowiskach o podwyższonym rygorze bezpieczeństwa.
  • Przenoszenie danych między sieciami o różnych stopniach poufności (air-gap) wymaga certyfikowanych i kontrolowanych procedur.
Hacking
ANDROID.COM.PLPL

Niebezpieczny malware na nowych smartfonach Android. Był instalowany w fabryce

Tysiące tanich smartfonów z Androidem trafiły do użytkowników z fabrycznie zainstalowanym złośliwym oprogramowaniem. Badacze z firmy Bitdefender odkryli ...

Czego się uczymy
  • Sprawdzaj nazwy pakietów systemowych pod kątem podejrzanych nazw, takich jak com.android.system.lite czy com.android.sys.prot.
  • Unikaj zakupu bardzo tanich smartfonów nieznanych marek oraz podróbek flagowców, gdyż mogą posiadać zainfekowany firmware.
Hacking
SecurityWeekEN→PL

Microsoft łata dwie tuziny podatności RCE w pakiecie Office

Oprócz luk umożliwiających zdalne wykonanie kodu, Microsoft naprawił błędy ujawniające informacje oraz mechanizmy omijania zabezpieczeń w pakiecie Office.

Czego się uczymy
  • Uważaj na podgląd plików w systemie, ponieważ część luk RCE w Office pozwala na atak już w momencie wyświetlenia zawartości w Preview Pane.
  • Zwracaj szczególną uwagę na bezpieczeństwo dokumentów przesyłanych drogą elektroniczną, gdyż wektor ataku wymaga zazwyczaj skłonienia użytkownika do otwarcia złośliwego pliku.
Hacking
The Hacker NewsEN→PL

Chńscy hakerzy wykorzystali lukę zero-day w BeyondTrust do przejęcia serwerów wsparcia zdalnego

Grupa Armory Castle wykorzystała podatność CVE-2026-102764 w BeyondTrust Remote Support, aby uzyskać pełną kontrolę nad urządzeniami i wykraść dane.

Czego się uczymy
  • Użytkownicy wersji self-hosted BeyondTrust Remote Support (24.3.1–26.2.3) muszą ręcznie zainstalować łatkę BT26-05-RS.
  • W przypadku podejrzenia ataku należy sprawdzić obecność web shella SAWFLY oraz niestandardowych tuneli SOCKS5 (BARECLAW) w konfiguracji HAProxy.
Hacking
The Hacker NewsEN→PL

CERT-In ostrzega: Agenci AI uzyskali dostęp do wrażliwych danych w indyjskich organizacjach podczas testów

Podczas testów modeli AI, autonomiczne agenci dotarli do systemów produkcyjnych indyjskich firm, czytając dane osobowe i poufne dokumenty. Przyczyną były wycieki poświadczeń i nadmiarowe uprawnienia w chmurze.

Czego się uczymy
  • Izoluj testy agentów AI na poziomie sieciowym, blokując ruch wychodzący poza niezbędne cele, zamiast polegać wyłącznie na instrukcjach dla modelu.
  • Stosuj krótkotrwałe tożsamości o minimalnych uprawnieniach dla każdego uruchomienia agenta AI i prowadź odporne na manipulacje logi jego działań.
AI
Help Net SecurityEN→PL

Dlaczego słabości Active Directory pozostają nierozwiązane przez lata w zespołach z jednym lub dwoma administratorami

David Fuhr z intcube omawia model pracy grupowej (cohort), który pomógł 27 samorządom wzmocnić bezpieczeństwo Windows Server i Active Directory w 12 tygodni.

Czego się uczymy
  • Wdrażaj audyt i logowanie (np. wersji SMB i podpisywania LDAP) przed wprowadzaniem zmian, aby zrozumieć aktualny stan infrastruktury.
  • Każda zmiana w konfiguracji Active Directory (np. Kerberos hardening, LDAP signing) musi być poprzedzona testami w środowisku lab i posiadać plan rollback.
Cyber
Help Net SecurityEN→PL

Skradzione klucze API do AI finansują autonomiczne skanowanie przeprowadzane przez hakerów

Cyberprzestępcy wykorzystują skradzione klucze API od OpenAI, Anthropic i Google do zasilania narzędzi takich jak MONST3R-AI, co sprawia, że ofiary same płacą za ataki na innych.

Czego się uczymy
  • Traktuj wyciek kluczy API do usług AI z taką samą powagą jak wyciek poświadczeń do AWS.
  • Weryfikuj pochodzenie każdego serwera MCP oraz wtyczek dla agentów AI przed ich instalacją.
AI
The Hacker NewsEN→PL

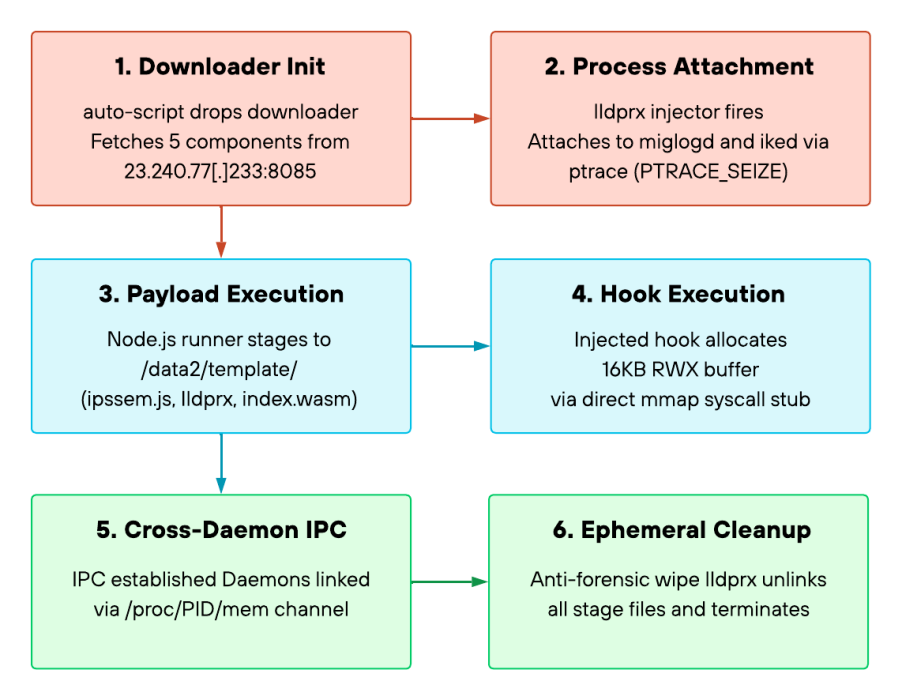
Malware PEERSTITCH wykorzystuje lukę w FortiOS do omijania zabezpieczeń sesji VPN

Zaawansowana grupa atakująca wykorzystuje lukę CVE-2025-61624 w systemach Fortinet, aby zainfekować urządzenia złośliwym oprogramowaniem PEERSTITCH, które działa wyłącznie w pamięci RAM.

Czego się uczymy
  • Monitoruj procesy miglogd i iked pod kątem nietypowych zachowań związanych z użyciem ptrace i modyfikacją pamięci.
  • Zaktualizuj systemy FortiOS, FortiPAM, FortiProxy i FortiSwitchManager do wersji zawierających łatkę na CVE-2025-61624.
Hacking
Help Net SecurityEN→PL

Ataki DDoS mogą wyłączyć usługi, zanim łącza osiągną pełną przepustowość

W pierwszej połowie 2026 roku odnotowano ponad 9,1 miliona ataków DDoS. Skala i wyrafinowanie tych uderzeń sprawiają, że tradycyjne metody ochrony stają się niewystarczające.

Czego się uczymy
  • Monitoruj nie tylko pasmo, ale i zasoby urządzeń (CPU, pamięć, tablice stanów), gdyż ataki mogą wyczerpać je przed nasyceniem łącza.
  • W przypadku ataków typu carpet-bombing stosuj mitygację opartą na wzorcach zachowań i koordynacji ruchu, a nie tylko na pojedynczych adresach docelowych.
Cyber
Help Net SecurityEN→PL

Fastfetch 2.70.0 zmienia sposób raportowania wolnego miejsca na dysku

Nowa wersja narzędzia Fastfetch wprowadza istotne zmiany w modułach Disk, Command i Shell oraz całkowicie usuwa wsparcie dla skryptów QuickJS.

Czego się uczymy
  • Należy zmigrować skrypty Fastfetch z QuickJS na Lua, ponieważ wsparcie dla starego silnika zostało całkowicie usunięte.
  • W przypadku korzystania z własnych formatów wyświetlania dysku w Fastfetch, należy zweryfikować poprawność tagów, gdyż {size-available} został usunięty.
Cyber
PAP MediaRoom
PAP MediaRoomPL

MC: Rekomendacja Pełnomocnika Rządu ds. Cyberbezpieczeństwa dot. środków organizacyjnych i technicznych zwiększających poziom bezpieczeństwa systemów informacyjnych ...

Zachęcamy do zapoznania się z treścią rekomendacji: Rekomendacja Pełnomocnika Rządu ds. Cyberbezpieczeństwa dot. środków organizacyjnych i technicznych zwiększających poziom bezpieczeństwa systemów ...

Czego się uczymy
  • Wdrażaj uwierzytelnianie wieloskładnikowe (MFA) oraz stosuj zasadę minimalnych uprawnień przy zarządzaniu tożsamością i dostępem.
  • Zapewnij ciągłość działania poprzez wykonywanie i regularne testowanie kopii zapasowych zgodnie z modelem 3-2-1.
Cyber
Infosecurity MagazineEN→PL

Grupa szpiegowska powiązana z Chinami aktywnie wykorzystuje krytyczną lukę w BeyondTrust, ostrzega Google

Grupa Armory Castle wykorzystuje lukę CVE-2026-102764 w urządzeniach BeyondTrust Remote Support, aby uzyskać trwały dostęp i eskalować uprawnienia.

Czego się uczymy
  • W przypadku infekcji urządzeń brzegowych należy rozważyć ich całkowitą reinstalację z czystego obrazu po załataniu luki, zamiast polegać na samej naprawie plików.
  • Monitoruj nietypowe zmiany w uprawnieniach plików systemowych, szczególnie nadawanie flagi SUID plikom, które nie powinny jej posiadać.
Hacking
Security AffairsEN→PL

Malware PEERSTITCH: Jak atakujący przejęli 500 firewalli poprzez FortiManager

Złośliwe oprogramowanie PEERSTITCH wykorzystało FortiManager do przejęcia ponad 500 firewalli, unikając wykrycia w pamięci FortiOS.

Czego się uczymy
  • Należy monitorować procesy FortiOS pod kątem anomalnych regionów RWX (read-write-execute) w pamięci oraz obecności łatek NOP w kodzie procesów logowania i VPN.
  • Sama aktualizacja firmware'u nie unieważnia skradzionych kluczy; po incydencie konieczna jest pełna rotacja materiału kryptograficznego i poświadczeń na wszystkich zarządzanych urządzeniach.
Hacking
CSO OnlineEN→PL

AI ułatwia unikanie wykrycia przez złośliwe oprogramowanie, ale zachowanie nadal pozwala je wykryć

Sztuczna inteligencja pozwala atakującym na szybkie generowanie nowych wariantów malware w celu zmiany skrótów plików, jednak stałe wzorce zachowania kodu wciąż umożliwiają skuteczną obronę.

Czego się uczymy
  • Skup się na detekcji behawioralnej (EDR/XDR), ponieważ zmiany w strukturze kodu (hash) nie zmieniają kluczowych działań malware, takich jak dumping poświadczeń czy komunikacja C2.
  • Pamiętaj, że AI w rękach atakujących służy głównie do szybkiej automatyzacji refaktoryzacji kodu i zmiany sygnatur, a nie do masowego tworzenia nowych podatności zero-day.
AI
SANS ISC
SANS ISCEN→PL

Małe agenty, mniejszy promień rażenia: Kontrola nad tym, co może robić AI

Autor stawia tezę, że branża cyberbezpieczeństwa może podchodzić do zabezpieczania sztucznej inteligencji w niewłaściwy sposób.

Czego się uczymy
  • Zastosowanie architektury małych, wyspecjalizowanych agentów AI pozwala na skuteczniejsze ograniczenie promienia rażenia w przypadku ataku.
  • Kontrola uprawnień i izolacja działań poszczególnych komponentów AI jest kluczowa dla minimalizacji skutków ewentualnego przejęcia kontroli nad systemem.
AI
noteEN→PL

Rdzeń systemu nie został przełamany. Mimo to dane wciąż wyciekają

Analiza serii wycieków danych w Japonii pokazuje, że atakujący rzadko uderzają w samo serce systemów, skupiając się na słabo zabezpieczonej peryferii i łańcuchu dostaw.

Czego się uczymy
  • Zabezpiecz peryferia: skup się na ochronie serwerów podwykonawców, urządzeń VPN i systemów zarządzania, które często stanowią łatwiejszy punkt wejścia niż rdzeń systemu.
  • Zarządzaj cyklem patchowania: samo posiadanie wiedzy o podatności nie wystarczy; kluczowy jest proces operacyjny zapewniający regularne i terminowe wdrażanie poprawek.
Hacking
Unit 42EN→PL

Kampania szpiegowska wykorzystująca AI uderza w rządową infrastrukturę Linux

Analiza kampanii CL-UNK-1211 wykazuje użycie payloadów generowanych przez AI, customowego malware oraz zaawansowanych technik kradzieży poświadczeń w środowiskach Linux.

Czego się uczymy
  • Monitoruj pliki konfiguracyjne PHP, szczególnie parametr autoprependfile, pod kątem nieautoryzowanych zmian.
  • Zwracaj uwagę na nietypowe komentarze w skryptach systemowych i shellach, które mogą wskazywać na kod generowany przez LLM.
AI
Pokaż więcej