XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

SecurityWeekEN→PL

Atak na kontrolery chłodnictwa zniszczył żywność w europejskich supermarketach

Cyberatak na kontrolery chłodnictwa spowodował rozmrożenie lodówek i zamrażarek w setkach supermarketów w Europie, niszcząc zapasy żywności.

Czego się uczymy
  • Użytkownicy platformy Danfoss AK-SM 800A powinni niezwłocznie zaktualizować firmware do wersji R4.3.1, która zawiera poprawki bezpieczeństwa.
  • Należy unikać wystawiania interfejsów zarządzania systemami OT (Operational Technology) bezpośrednio do publicznego internetu.
Hacking
The Hacker NewsEN→PL

Tanie telefony z Androidem trafiają do sprzedaży z zainstalowanym złośliwym oprogramowaniem, które zmienia je w rezydencjalne proxy

Tanie smartfony z Androidem, oparte na platformach MediaTek, są dostarczane z złośliwym oprogramowaniem wbudowanym w firmware. Pozwala ono na oszustwa reklamowe i tworzenie botnetów.

Czego się uczymy
  • Złośliwe oprogramowanie na poziomie firmware (system partition) nie może zostać usunięte standardową metodą odinstalowania aplikacji.
  • Mechanizm omijania Play Protect może polegać na tymczasowym wyłączaniu aplikacji Sklepu Google Play przed instalacją złośliwego ładunku.
Hacking
Help Net SecurityEN→PL

Bądź dobrym przodkiem AI: cyberbezpieczeństwo już dało nam gotowy scenariusz

Rozwój AI to moment przełomowy dla prywatności i bezpieczeństwa. Możemy wykorzystać dekady doświadczeń z cyberbezpieczeństwa, aby uniknąć nieodwracalnych skutków.

Czego się uczymy
  • Traktuj bezpieczeństwo AI jako dyscyplinę inżynieryjną, a nie tylko zbiór zasad etycznych – wymagane są mierzalne i testowalne mechanizmy kontroli.
  • Zwracaj szczególną uwagę na zarządzanie uprawnieniami agentów AI, aby zapobiec wykonywaniu przez nich nieautoryzowanych akcji w systemach przedsiębiorstwa.
AI
Help Net SecurityEN→PL

Modele Frontier AI zrealizowały wszystkie cele ataków OT wyznaczone przez Booz Allen w laboratorium

Testy w laboratorium Booz Allen wykazały, że zaawansowane modele AI potrafią skutecznie mapować sieci przemysłowe, tworzyć exploity i przejmować kontrolę nad urządzeniami OT.

Czego się uczymy
  • Monitoruj nietypowe zachowania w protokołach przemysłowych, gdyż AI potrafi skutecznie podszywać się pod zaufanych partnerów komunikacyjnych.
  • Zabezpiecz interfejsy SCADA przed manipulacją danymi wyświetlanymi operatorom, aby zapobiec ukrywaniu działań intruza.
AI
Help Net SecurityEN→PL

Większość poważnych wykryć w bezpieczeństwie chmury traci na priorytecie po weryfikacji przez agenta AI

Badania Sola Security wykazały, że aż 75% poważnych alertów z platform cloud security zmienia poziom krytyczności po sprawdzeniu kontekstu środowiska przez agenta AI.

Czego się uczymy
  • Statyczne reguły bezpieczeństwa chmury często ignorują kontekst środowiskowy, co prowadzi do przeładowania zespołów SOC nieistotnymi alertami.
  • Przy ocenie ryzyka należy brać pod uwagę graf powiązań (asset graph) – zasób może być teoretycznie podatny, ale bezpieczny dzięki izolacji od internetu.
AI
Crypto BriefingEN→PL

Anthropic ostrzega: chiński model open-weight GLM-5.3 stanowi poważne ryzyko cyberataku

Zespół Frontier Red Team z Anthropic wskazuje, że model GLM-5.3 od Z.ai potrafi generować exploity na poziomie zaawansowanych modeli zamkniętych, a jego zabezpieczenia można łatwo usunąć.

Czego się uczymy
  • Technika abliteration pozwala na całkowite usunięcie mechanizmów odmowy (guardrails) poprzez modyfikację wag modelu, co jest skuteczniejsze niż próby manipulacji promptem.
  • Prefilling tokenów myślowych (internal reasoning) modelu może wymusić na nim wykonanie zadania, któremu normalnie by odmówił, osiągając skuteczność na poziomie 92%.
AI
Do RzeczyPL

Hakerzy zaatakowali lodówki w supermarketach. Tony żywności do wyrzucenia

Setki supermarketów we Francji padły ofiarą cyberataku, w wyniku którego zakłócono działanie systemów chłodniczych, doprowadzając do zepsucia świeżej i mrożonej żywności. W niektórych urządzeniach tem ...

Czego się uczymy
  • Należy regularnie aktualizować oprogramowanie układowe (firmware) urządzeń IoT i systemów sterowania przemysłowego, aby uniknąć exploitów na przestarzałe wersje.
  • Kluczowe systemy infrastruktury krytycznej, takie jak chłodnictwo, powinny być odizolowane od ogólnodostępnych sieci internetowych.
Hacking
Dark ReadingEN→PL

Krytyczna podatność SSRF w urządzeniach SonicWall SMA jest obecnie wykorzystywana w atakach

Napastnicy aktywnie wykorzystują krytyczną lukę typu SSRF w urządzeniach z serii SMA 1000, stawiając klientów SonicWall w trudnej sytuacji.

Czego się uczymy
  • Należy niezwłocznie zweryfikować, czy używane urządzenia SonicWall należą do serii SMA 1000 i czy są podatne na tę lukę.
  • W przypadku wykrycia podatności priorytetem powinno być natychmiastowe zastosowanie aktualizacji firmware'u dostarczonej przez producenta.
Hacking
noteEN→PL

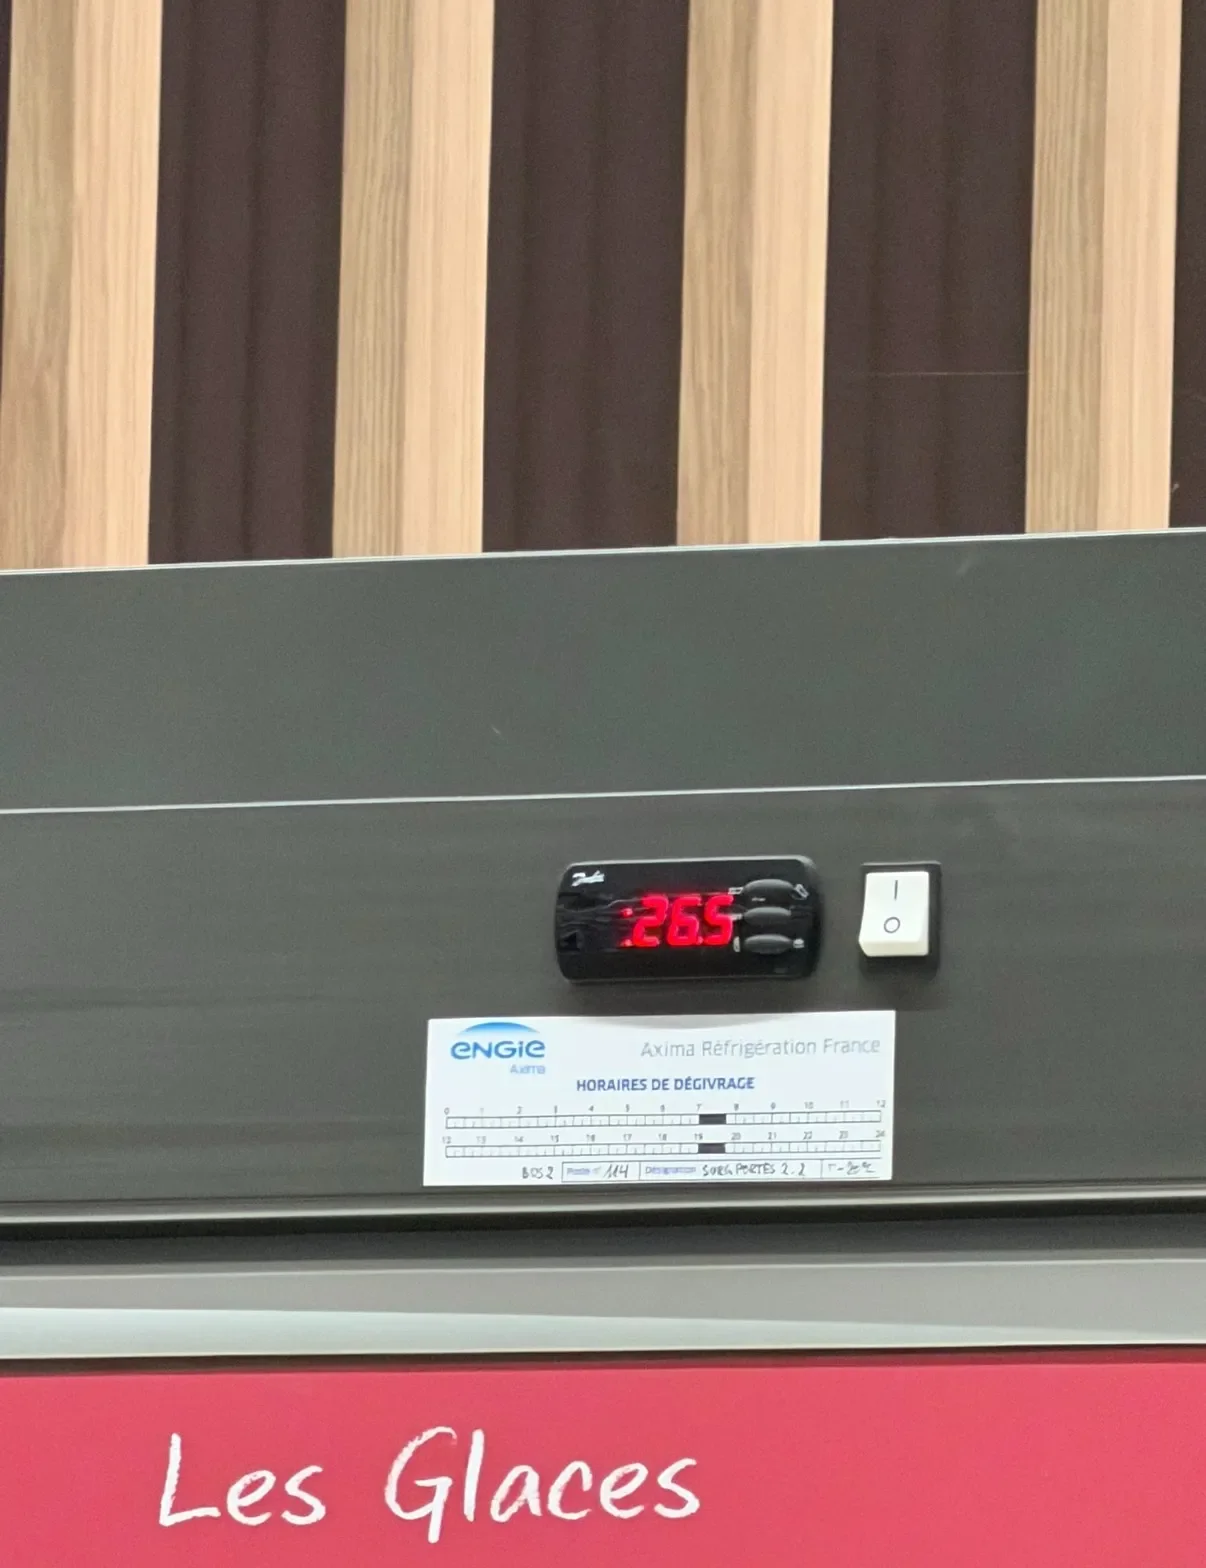
Francuskie supermarkety zhakowane: systemy chłodzenia podgrzane do 50°C, co doprowadziło do ogromnych strat żywności

Cyberatak na systemy chłodzenia Danfoss we Francji spowodował zniszczenie zapasów żywności poprzez zdalne wymuszenie funkcji rozmrażania i podniesienie temperatury do 50°C.

Czego się uczymy
  • Należy unikać wystawiania systemów sterowania OT (np. kontrolerów Danfoss) bezpośrednio do publicznego internetu bez dodatkowych warstw zabezpieczeń.
  • Kluczowe jest monitorowanie i ograniczanie dostępu do funkcji krytycznych, takich jak tryb rozmrażania (defrost), które mogą zostać nadużyte do celów destrukcyjnych.
Hacking
Dark ReadingEN→PL

Brak tożsamości to brak możliwości odzyskania sprawności: cyberodporność zaczyna się od IAM

Rozprzestrzenianie się aplikacji korporacyjnych oraz centralna rola dostawców tożsamości w chmurze wymagają ponownego przemyślenia strategii bezpieczeństwa tożsamości.

Czego się uczymy
  • Należy uwzględnić centralną rolę dostawców tożsamości chmurowych w strategii budowania cyberodporności organizacji.
  • Zarządzanie tożsamością (IAM) powinno być traktowane jako fundament procesów odzyskiwania sprawności po ataku.
Cyber
Spider’s WebPL

Hakerzy zagrali PlayStation na nosie. Konsola odpala hity z Xboxa

Xbox na PlayStation? Takich czasów doczekaliśmy. PS5 uruchamia gry z Xboxa 360, a na tym nie koniec. Społeczność modderów sprawiła, że zmodyfikowane konsole PlayStation 5 potrafią uruchamiać gry z pie ...

Czego się uczymy
  • Emulacja starszych konsol na nowoczesnym sprzęcie często obciąża procesor (CPU) do granic możliwości, podczas gdy układ graficzny (GPU) pozostaje niewykorzystany.
  • Architektura współczesnych konsol (np. AMD Zen 2, RDNA 2) jest niemal identyczna z architekturą PC, co ułatwia przenoszenie emulatorów i projektów homebrew.
Hacking
The Tech Edvocate
The Tech EdvocateEN→PL

Atak AI, który wykradł dane 68 000 osób — i jak to zmienia wszystko

Chińskie narzędzie AI o nazwie ARTEX doprowadziło do masowego wycieku danych finansowych w Korei Południowej, uderzając w co najmniej 68 000 osób.

Czego się uczymy
  • Należy przejść z reaktywnych systemów bezpieczeństwa na ciągłe mechanizmy obronne oparte na AI, aby zniwelować przewagę prędkości atakujących.
  • Tradycyjne metody oparte na sygnaturach i znanych podatnościach (CVE) mogą być niewystarczające wobec AI zdolnej do wykrywania złożonych błędów logicznych.
AI
noteEN→PL

Opowieść o tym, jak prowadziłem stoisko z wróżeniem AI i zostałem zaatakowany prompt injectionem na własne oczy

Autor opisuje swoje doświadczenia z prowadzenia stoiska z wróżeniem tarota przez AI podczas festiwalu uniwersyteckiego, gdzie musiał zmierzyć się z próbą ataku typu prompt injection.

Czego się uczymy
  • Projektując usługi oparte na LLM, należy zakładać, że użytkownicy będą próbowali obejść instrukcje systemowe (system prompt) i wymusić inne zachowanie modelu.
  • Niezbędne jest wdrażanie mechanizmów typu guardrails, które monitorują i blokują złośliwe wejścia, zanim wpłyną one na logikę działania aplikacji.
AI
Help Net SecurityEN→PL

Cyberataki uderzyły w europejskich sprzedawców żywności: przejęto zamrażarki we Francji, zakłócono pracę sklepów w Holandii i Belgii

Europejskie sieci handlowe padły ofiarą dwóch odrębnych ataków. We Francji hakerzy przejęli kontrolę nad systemami chłodzenia, niszcząc zapasy żywności.

Czego się uczymy
  • Należy niezwłocznie zaktualizować firmware kontrolerów Danfoss AK-SM 800A oraz Copeland XWEB Pro do najnowszych wersji, aby wyeliminować luki w interfejsach zarządzania webowego.
  • W systemach OT (Operational Technology) kluczowe jest monitorowanie nietypowych zmian parametrów pracy, takich jak nagłe przejście urządzeń w tryb rozmrażania (defrost).
Cyber
SekurakPL

Duży cyberatak na lodówki i zamrażarki sklepowe we Francji.

Wg doniesień medialnych, dotkniętych zostało kilkaset sklepów (Intermarche / Leclerc / Super U), a cyberatak wycelowany był w systemy sterowania lodówkami od Danfoss. Miało dojść do zdalnej manipulacji temperaturą lodówek / zamrażarek – a…

Czego się uczymy
  • Należy unikać wystawiania interfejsów administracyjnych urządzeń IoT bezpośrednio do publicznego internetu.
  • Warto regularnie sprawdzać obecność urządzeń w wyszukiwarkach takich jak Shodan, aby zweryfikować ich widoczność.
Hacking
Pokaż więcej