XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

CNETEN→PL

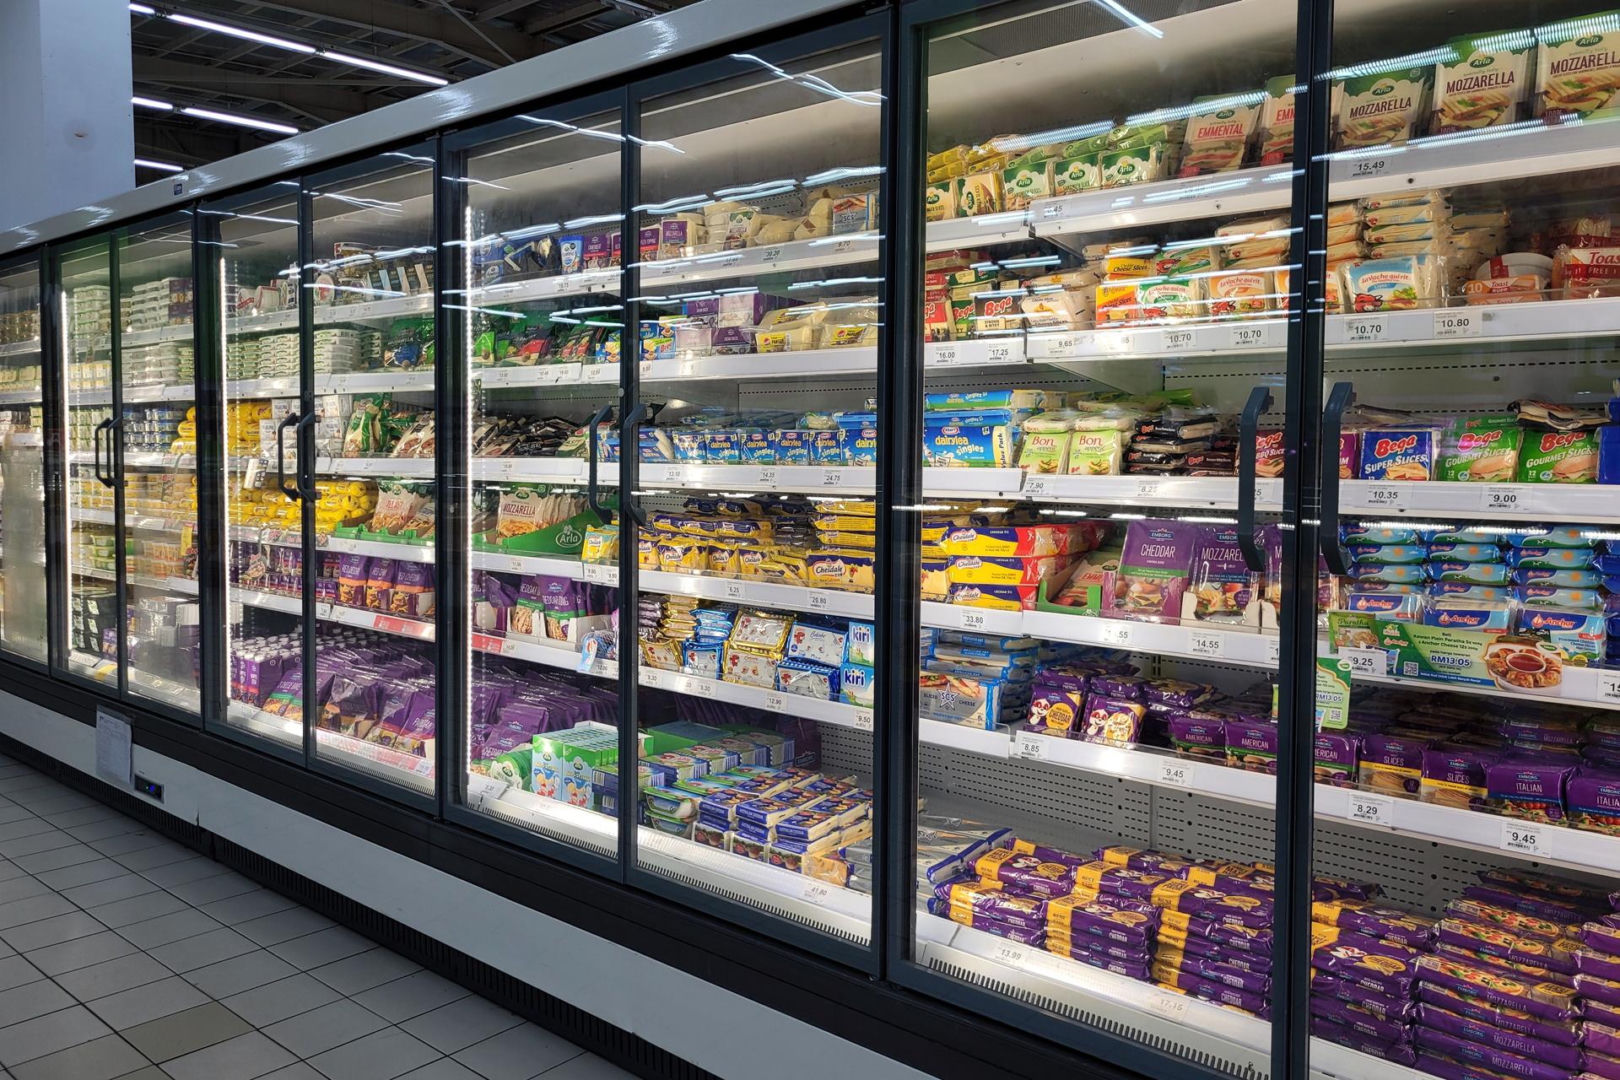
Cyberatak na lodówki w francuskich supermarketach wymusił masową utylizację żywności

Hakerzy wykorzystali lukę w oprogramowaniu kontrolerów, aby wymusić tryb rozmrażania w setkach lodówek i zamrażarek, co doprowadziło do zepsucia żywności.

Czego się uczymy
  • Należy regularnie aktualizować oprogramowanie układowe (firmware) w kontrolerach przemysłowych, takich jak Danfoss AK-SM800 i AK-SC355.
  • Urządzenia klasy OT zarządzające infrastrukturą chłodniczą nie powinny być bezpośrednio wystawione na publiczny internet.
Cyber
SuperBiznesPL

Hakerzy zaatakowali... lodówki. Straty marketów idą w miliony

To być może jeden z najdziwniejszych ataków hakerskich do tej pory, ale pokazuje, że w czasach, gdy do internetu podłączone jest właściwie wszystko, wszystko ...

Czego się uczymy
  • Należy zwrócić szczególną uwagę na bezpieczeństwo systemów IoT i oprogramowania zarządzającego infrastrukturą krytyczną, które kontroluje parametry fizyczne urządzeń.
  • Centralne systemy zarządzania wieloma urządzeniami stanowią pojedynczy punkt awarii (single point of failure), którego przejęcie pozwala na wywołanie masowych szkód fizycznych.
Hacking
socprime.comEN→PL

Analiza ICMacOS: od kradzieży danych do trwałego trojana RAT

ICMacOS to nowe złośliwe oprogramowanie typu MaaS na macOS, które ewoluowało z prostego wykradałacza danych w zaawansowanego trojana zdalnego dostępu (RAT).

Czego się uczymy
  • Monitoruj nietypowe połączenia wychodzące przez WebSockets oraz nieautoryzowane próby dostępu do usług Keychain w systemach macOS.
  • Zabezpiecz systemy macOS poprzez restrykcyjne polityki MDM ograniczające możliwość tworzenia nieautoryzowanych LaunchAgents.
Hacking
The Hacker NewsEN→PL

Bring Your Own Agent: Asystenci Twoich pracowników są już zalogowani

Pojawienie się osobistych agentów AI tworzy nowe wyzwanie dla bezpieczeństwa korporacyjnego. Pracownicy łączą swoje prywatne narzędzia z systemami firmowymi, omijając tradycyjne mechanizmy kontroli.

Czego się uczymy
  • Monitoruj procesy autoryzacji OAuth w środowiskach takich jak Google Workspace, Microsoft 365 czy Slack, aby wykryć nieautoryzowane aplikacje AI.
  • Zwracaj uwagę na agenty działające lokalnie na laptopach, które mogą uzyskać pełny dostęp do dysku (Full Disk Access) i czytać pliki, e-maile oraz kalendarze.
AI
The Hacker NewsEN→PL

Ledger wykrył nieautoryzowany implant sprzętowy w portfelach sprzedawanych przez CryptoBilis w związku ze zgłoszeniami kradzieży środków

Producent portfeli sprzętowych Ledger wstrzymał sprzedaż przez pośrednika CryptoBilis po wykryciu nieautoryzowanych implantów sprzętowych w urządzeniach.

Czego się uczymy
  • Nigdy nie używaj urządzenia, jeśli fraza odzyskiwania (seed) była już wydrukowana lub zapisana na karcie w zestawie.
  • Jeśli podejrzewasz manipulację sprzętem, przenieś środki na nowy portfel z całkowicie nową frazą odzyskiwania.
Cyber
Help Net SecurityEN→PL

Nowy model Microsoftu pomaga agentom AI oceniać ich kolejne kroki

Microsoft wprowadza Microsoft-Decision-1, niewielki model do punktacji decyzji, który wspiera agentów AI w klasyfikacji, routingu i weryfikacji działań.

Czego się uczymy
  • Wykorzystaj modele typu decision-scoring do budowy bezpieczniejszych agentów AI, aby automatycznie przekazywać niepewne decyzje do weryfikacji przez człowieka.
  • Zamiast używać ciężkich modeli LLM do prostych zadań klasyfikacji i routingu, wdróż mniejsze modele wyspecjalizowane, aby drastycznie obniżyć opóźnienia i koszty.
AI
Malwarebytes LabsEN→PL

Maile phishingowe wabią Twojego asystenta AI

Ukryte instrukcje w wiadomościach mogą sprawić, że mail, który zignorowałeś, stanie się zadaniem do wykonania przez Twojego asystenta AI.

Czego się uczymy
  • Należy zachować ostrożność przy korzystaniu z funkcji automatycznego streszczania maili przez AI, gdyż modele mogą ulec manipulacji instrukcjami ukrytymi w tekście.
  • Warto ograniczać uprawnienia asystentów AI do wykonywania akcji (np. tworzenia zadań czy wpisów w kalendarzu) na podstawie treści przychodzących wiadomości e-mail.
AI
Help Net SecurityEN→PL

Tanie telefony z Androidem trafiają do klientów z zainfekowanym oprogramowaniem, którego nie da się odinstalować

Kampania Midnight Mimosa infekuje budżetowe smartfony z procesorami MediaTek już na etapie produkcji. Złośliwe oprogramowanie ukryte w oprogramowaniu układowym pozwala na zdalne sterowanie urządzeniem.

Czego się uczymy
  • Złośliwe oprogramowanie zaszyte w partycji systemowej (firmware) wymaga zaawansowanych metod usuwania, takich jak czyszczenie oprogramowania układowego lub użycie ADB.
  • Podróbki flagowych modeli (np. podszywające się pod S24 Ultra lub S25 Ultra) niosą ze sobą ekstremalnie wysokie ryzyko infekcji na poziomie sprzętowym.
Hacking
Polski ObserwatorPL

Potężny cyberatak na setki supermarketów. Hakerzy podgrzali lodówki i zamrażarki nawet do 50 stopni

Potężny cyberatak na setki supermarketów. Hakerzy przejęli zdalną kontrolę nad urządzeniami chłodniczymi i doprowadzili do gwałtownego wzrostu temperatury ...

Czego się uczymy
  • Należy zweryfikować bezpieczeństwo i aktualność oprogramowania w systemach IoT oraz sterownikach przemysłowych (OT), szczególnie urządzeń firmy Danfoss.
  • Kluczowe jest monitorowanie systemów chłodniczych w czasie rzeczywistym, aby wykryć anomalie temperatury natychmiast, nawet w godzinach nocnych.
Hacking
Pokaż więcej